




 0987.232.060
 0964.232.066
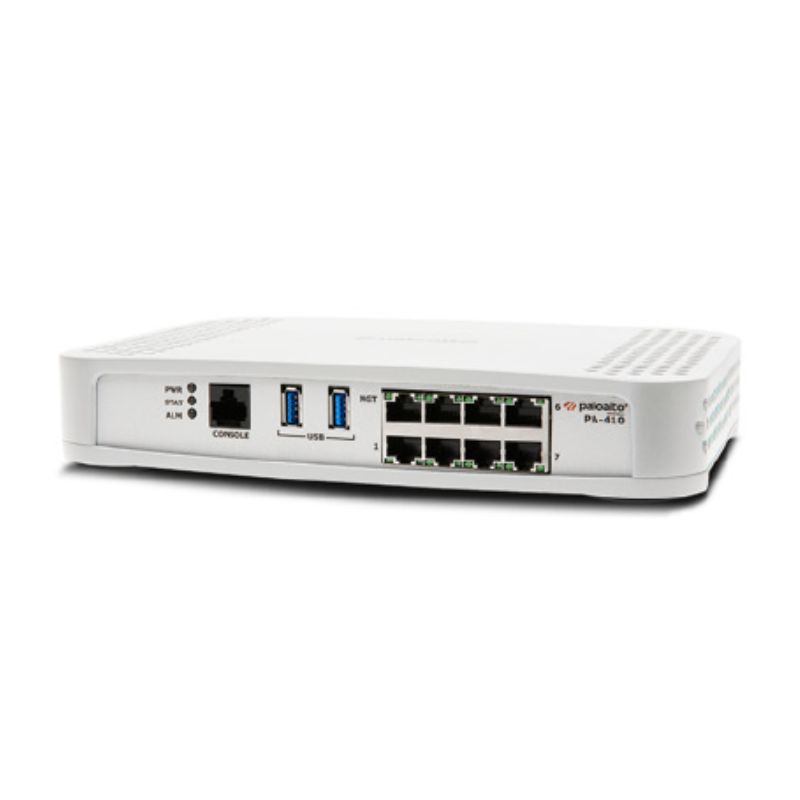
Firewall Palo Alto PA-410 (PAN-PA-410)
Liên hệ
Giá đã có VAT - Bảo hành 12 tháng Để có giá ưu đãi tốt nhất, quý khách vui lòng gửi Email-
- Mã SP: PAN-PA-410 | Tình trạng: Còn hàng
Thông tin sản phẩm
Tường lửa doanh nghiệp Palo Alto Networks PA-410 – Tường lửa thế hệ mới được hỗ trợ ML đầu tiên trên thế giới
Tường lửa thế hệ tiếp theo dòng PA-400 của Palo Alto Networks, bao gồm PA410, PA-415, PA-440, PA-445, PA-450 và PA-460, mang khả năng NGFW được hỗ trợ ML cho các văn phòng chi nhánh doanh nghiệp phân tán , địa điểm bán lẻ và doanh nghiệp cỡ trung bình.
Tường lửa thế hệ mới được hỗ trợ ML đầu tiên trên thế giới cho phép bạn ngăn chặn các mối đe dọa không xác định, xem và bảo mật mọi thứ—bao gồm cả Internet of Things (IoT)—và giảm lỗi bằng các đề xuất chính sách tự động.
Điểm nổi bật
- NGFW hỗ trợ ML đầu tiên trên thế giới
- Người dẫn đầu mười lần trong Gartner Magic Quadrant về tường lửa mạng
- Dẫn đầu trong Làn sóng Forrester: Tường lửa doanh nghiệp, Quý 4 năm 2022
- Điểm Hiệu quả Bảo mật Cao nhất trong Báo cáo Thử nghiệm NGFW của NSS Labs năm 2019, với 100% các hành vi trốn tránh bị chặn
- Đáp ứng nhiều nhu cầu về hiệu suất cho doanh nghiệp phân tán với nhiều dòng sản phẩm
- Cung cấp bảo mật trong hệ số dạng máy tính để bàn
- Mở rộng khả năng hiển thị và bảo mật cho tất cả các thiết bị, bao gồm cả thiết bị IoT không được quản lý mà không cần triển khai thêm cảm biến
- Hỗ trợ tính sẵn sàng cao với các chế độ chủ động/chủ động và chủ động/thụ động
- Mang lại hiệu suất có thể dự đoán được với các dịch vụ bảo mật
- Có thiết kế im lặng, không quạt với nguồn điện dự phòng tùy chọn cho văn phòng chi nhánh và gia đình
- Đơn giản hóa việc triển khai số lượng lớn tường lửa với Cung cấp không chạm (ZTP) tùy chọn
- Hỗ trợ quản trị tập trung với quản lý bảo mật mạng Toàn cảnh
Thành phần điều khiển của Dòng PA-400 là PAN-OS®, cùng một phần mềm chạy tất cả các NGFW của Palo Alto Networks. PAN-OS thực chất phân loại tất cả lưu lượng truy cập, bao gồm các ứng dụng, mối đe dọa và nội dung, sau đó liên kết lưu lượng đó với người dùng bất kể vị trí hoặc loại thiết bị. Ứng dụng, nội dung và người dùng—nói cách khác, các yếu tố điều hành doanh nghiệp của bạn—sau đó đóng vai trò là nền tảng cho các chính sách bảo mật của bạn, dẫn đến tình trạng bảo mật được cải thiện và giảm thời gian phản hồi sự cố.
Các tính năng kết nối và bảo mật chính:
Tường lửa thế hệ mới được hỗ trợ bởi ML
- Nhúng máy học (ML) vào lõi của tường lửa để cung cấp khả năng ngăn chặn cuộc tấn công không cần chữ ký nội tuyến cho các cuộc tấn công dựa trên tệp, đồng thời xác định và ngăn chặn ngay lập tức các nỗ lực lừa đảo chưa từng thấy trước đây.
- Tận dụng các quy trình ML dựa trên đám mây để đẩy các chữ ký và hướng dẫn không có độ trễ về NGFW.
- Sử dụng phân tích hành vi để phát hiện các thiết bị IoT và đưa ra đề xuất chính sách như một phần của dịch vụ tích hợp nguyên gốc và được phân phối trên nền tảng đám mây trên NGFW.
- Tự động hóa các đề xuất chính sách giúp tiết kiệm thời gian và giảm nguy cơ xảy ra lỗi của con người.
Xác định và phân loại tất cả các ứng dụng, trên tất cả các cổng, mọi lúc, với khả năng kiểm tra đầy đủ của Lớp 7
- Xác định các ứng dụng đi qua mạng của bạn bất kể cổng, giao thức, kỹ thuật lẩn tránh hoặc mã hóa (TLS/SSL).
- Sử dụng ứng dụng chứ không phải cổng làm cơ sở cho tất cả các quyết định về chính sách hỗ trợ an toàn của bạn: cho phép, từ chối, lên lịch, kiểm tra và áp dụng định hình lưu lượng truy cập.
- Cung cấp khả năng tạo thẻ App-ID™ tùy chỉnh cho các ứng dụng độc quyền hoặc yêu cầu phát triển App-ID cho các ứng dụng mới từ Palo Alto Networks.
Xác định tất cả dữ liệu tải trọng trong một ứng dụng (ví dụ: tệp và mẫu dữ liệu) để chặn các tệp độc hại và ngăn chặn các nỗ lực lấy cắp. - Tạo các báo cáo sử dụng ứng dụng tiêu chuẩn và tùy chỉnh, bao gồm các báo cáo phần mềm dưới dạng dịch vụ (SaaS) cung cấp thông tin chi tiết về tất cả lưu lượng truy cập SaaS được phê duyệt và không được phê duyệt trên mạng của bạn.
- Cho phép di chuyển an toàn các bộ quy tắc Lớp 4 cũ sang các quy tắc dựa trên App-ID với Trình tối ưu hóa chính sách tích hợp sẵn, mang đến cho bạn bộ quy tắc an toàn hơn và dễ quản lý hơn.
Cung cấp quản lý tập trung và khả năng hiển thị
- Lợi ích từ quản lý tập trung, cấu hình và khả năng hiển thị cho nhiều NGFW của Palo Alto Networks được phân phối (bất kể vị trí hoặc quy mô) thông qua quản lý bảo mật mạng Toàn cảnh, trong một giao diện người dùng hợp nhất.
- Hợp lý hóa việc chia sẻ cấu hình thông qua Toàn cảnh với các mẫu và nhóm thiết bị cũng như thu thập nhật ký tỷ lệ khi nhu cầu ghi nhật ký tăng lên. PA-410, PA-415, PA-440, PA-445, PA-450, PA-460 cho phép xuất nhật ký phiên sang Hồ dữ liệu Toàn cảnh và Cortex. PA-415, PA-440, PA-445, PA-450 và PA-460 cũng hỗ trợ ghi nhật ký phiên hộp.
- Cho phép người dùng, thông qua Trung tâm chỉ huy ứng dụng (ACC), có được khả năng hiển thị sâu sắc và hiểu biết toàn diện về lưu lượng truy cập mạng cũng như các mối đe dọa.
- Tối đa hóa khoản đầu tư bảo mật của bạn và ngăn chặn gián đoạn kinh doanh với AIOps
- AIOps dành cho NGFW liên tục cung cấp các đề xuất phương pháp hay nhất được tùy chỉnh cho hoạt động triển khai riêng của bạn nhằm củng cố tình hình bảo mật và tận dụng tối đa khoản đầu tư bảo mật của bạn.
- Dự đoán các vấn đề về tình trạng, hiệu suất và dung lượng của tường lửa một cách thông minh dựa trên ML được hỗ trợ bởi dữ liệu đo từ xa tiên tiến. Nó cũng cung cấp những hiểu biết sâu sắc có thể hành động để giải quyết những gián đoạn được dự đoán.
Kích hoạt chức năng SD-WAN
- Cho phép bạn dễ dàng áp dụng SD-WAN bằng cách kích hoạt nó trên tường lửa hiện có của bạn.
- Cho phép bạn triển khai SD-WAN một cách an toàn, vốn được tích hợp nguyên bản với giải pháp bảo mật hàng đầu trong ngành của chúng tôi.
- Mang lại trải nghiệm đặc biệt cho người dùng cuối bằng cách giảm thiểu độ trễ, độ giật và mất gói.
Ngăn chặn hoạt động độc hại ẩn trong lưu lượng được mã hóa
Kiểm tra và áp dụng chính sách cho lưu lượng truy cập được mã hóa TLS/SSL, cả vào và ra, bao gồm cả lưu lượng truy cập sử dụng TLS 1.3 và HTTP/2.
Cung cấp khả năng hiển thị phong phú về lưu lượng TLS, chẳng hạn như lượng lưu lượng được mã hóa, phiên bản TLS/SSL, bộ mật mã, v.v. mà không cần giải mã.
Cho phép kiểm soát việc sử dụng các giao thức TLS cũ, mật mã không an toàn và chứng chỉ bị định cấu hình sai để giảm thiểu rủi ro.
Tạo điều kiện triển khai giải mã dễ dàng và cho phép bạn sử dụng nhật ký tích hợp để khắc phục sự cố, chẳng hạn như các ứng dụng có chứng chỉ được ghim.
Cho phép bạn bật hoặc tắt tính năng giải mã một cách linh hoạt dựa trên danh mục URL, vùng nguồn và đích, địa chỉ, người dùng, nhóm người dùng, thiết bị và cổng nhằm mục đích bảo mật và tuân thủ.
Cho phép bạn tạo bản sao lưu lượng truy cập được giải mã từ tường lửa (tức là sao chép giải mã) và gửi nó đến các công cụ thu thập lưu lượng truy cập cho mục đích pháp lý, mục đích lịch sử hoặc ngăn ngừa mất dữ liệu (DLP).
Cho phép bạn chuyển tiếp thông minh tất cả lưu lượng truy cập (TLS được giải mã, TLS không được giải mã và không phải TLS) tới các công cụ bảo mật của bên thứ ba với Network Packet Broker, tối ưu hóa hiệu suất mạng của bạn và giảm chi phí vận hành.
Thực thi bảo mật cho người dùng ở mọi vị trí, trên mọi thiết bị, đồng thời điều chỉnh chính sách dựa trên hoạt động của người dùng
Cho phép hiển thị, chính sách bảo mật, báo cáo và điều tra dựa trên người dùng và nhóm—không chỉ địa chỉ IP.
Dễ dàng tích hợp với nhiều kho lưu trữ để tận dụng thông tin người dùng: bộ điều khiển mạng LAN không dây, VPN, máy chủ thư mục, SIEM, proxy, v.v.
Cho phép bạn xác định Nhóm người dùng động (DUG) trên tường lửa để thực hiện các hành động bảo mật theo thời gian mà không cần chờ các thay đổi được áp dụng cho thư mục người dùng.
Áp dụng các chính sách nhất quán bất kể vị trí của người dùng (văn phòng, nhà riêng, du lịch, v.v.) và thiết bị (thiết bị di động iOS và Android®, macOS®, Windows®, máy tính để bàn, máy tính xách tay Linux; Citrix và Microsoft VDI và Máy chủ đầu cuối).
Ngăn chặn thông tin xác thực của công ty bị rò rỉ sang các trang web của bên thứ ba và ngăn chặn việc sử dụng lại thông tin xác thực bị đánh cắp bằng cách bật xác thực đa yếu tố (MFA) ở lớp mạng cho bất kỳ ứng dụng nào mà không có bất kỳ thay đổi ứng dụng nào.
Cung cấp các hành động bảo mật động dựa trên hành vi của người dùng để hạn chế những người dùng đáng ngờ hoặc có ác ý.
Xác thực và ủy quyền nhất quán cho người dùng của bạn, bất kể vị trí của họ và nơi lưu trữ danh tính người dùng, để nhanh chóng chuyển sang trạng thái bảo mật Zero Trust với Cloud Identity Engine—một kiến trúc dựa trên đám mây hoàn toàn mới dành cho bảo mật dựa trên danh tính.
Cung cấp một cách tiếp cận độc đáo để xử lý gói với Kiến trúc một lần
Thực hiện kết nối mạng, tra cứu chính sách, ứng dụng và giải mã cũng như đối sánh chữ ký—đối với tất cả các mối đe dọa và nội dung—trong một lần duy nhất. Điều này làm giảm đáng kể lượng chi phí xử lý cần thiết để thực hiện nhiều chức năng trong một thiết bị bảo mật.
Tránh gây ra độ trễ bằng cách quét lưu lượng truy cập để tìm tất cả chữ ký trong một lần truyền, sử dụng tính năng khớp chữ ký thống nhất, dựa trên luồng.
Cho phép hiệu suất nhất quán và có thể dự đoán được khi bật đăng ký bảo mật. (Trong Bảng 1, “Thông lượng phòng chống mối đe dọa” được đo lường khi bật nhiều đăng ký.)
Phát hiện và ngăn chặn các mối đe dọa nâng cao với Dịch vụ bảo mật được phân phối trên nền tảng đám mây
Các cuộc tấn công mạng phức tạp ngày nay có thể tạo ra 45.000 biến thể trong 30 phút bằng cách sử dụng nhiều vectơ đe dọa và các kỹ thuật tiên tiến để phát tán tải trọng độc hại. Bảo mật riêng biệt truyền thống gây ra thách thức cho các tổ chức bằng cách tạo ra các lỗ hổng bảo mật, tăng chi phí cho các nhóm bảo mật và cản trở năng suất kinh doanh với khả năng truy cập và khả năng hiển thị không nhất quán.
Được tích hợp liền mạch với các NGFW hàng đầu trong ngành, Dịch vụ bảo mật được phân phối trên nền tảng đám mây của chúng tôi sử dụng hiệu ứng mạng của 80.000 khách hàng để điều phối thông tin ngay lập tức và bảo vệ khỏi mọi mối đe dọa trên tất cả các vectơ. Loại bỏ các khoảng trống trong vùng phủ sóng trên khắp các địa điểm của bạn và tận dụng khả năng bảo mật tốt nhất được cung cấp nhất quán trong một nền tảng để luôn an toàn trước các mối đe dọa tiên tiến và lẩn tránh nhất
Ngăn chặn mối đe dọa nâng cao: Ngăn chặn các hoạt động khai thác đã biết, phần mềm độc hại, URL độc hại, phần mềm gián điệp cũng như lệnh và kiểm soát (C2) với khả năng ngăn chặn 96% của Cobalt Strike C2 dựa trên web và phát hiện C2 không xác định nhiều hơn 48% so với giải pháp ngăn chặn xâm nhập (IPS) hàng đầu trong ngành .
Ngăn chặn phần mềm độc hại WildFire: Đảm bảo các tệp được an toàn bằng cách tự động phát hiện và ngăn chặn phần mềm độc hại không xác định nhanh hơn 180 lần với công cụ ngăn chặn phần mềm độc hại và trí thông minh về mối đe dọa lớn nhất trong ngành
Lọc URL nâng cao: Cho phép truy cập Internet an toàn với tính năng ngăn chặn theo thời gian thực đầu tiên trong ngành đối với các trang web đã biết và chưa biết, ngăn chặn 76% URL độc hại 24 giờ trước các nhà cung cấp khác.
Bảo mật DNS: Tăng phạm vi tấn công DNS thêm 40% và phá vỡ 80% các cuộc tấn công sử dụng DNS để ra lệnh và kiểm soát cũng như đánh cắp dữ liệu mà không yêu cầu bất kỳ thay đổi nào đối với cơ sở hạ tầng của bạn.
DLP doanh nghiệp: Giảm thiểu rủi ro vi phạm dữ liệu, ngừng truyền dữ liệu ngoài chính sách và cho phép tuân thủ nhất quán trên toàn doanh nghiệp của bạn với mức độ bao phủ lớn hơn gấp đôi so với bất kỳ DLP doanh nghiệp nào được phân phối trên nền tảng đám mây.
Bảo mật SaaS: Đi trước sự bùng nổ SaaS với CASB thế hệ tiếp theo duy nhất trong ngành để tự động xem và bảo mật tất cả ứng dụng trên tất cả các giao thức
Bảo mật IoT: Bảo vệ mọi “thứ” và triển khai bảo mật thiết bị Zero Trust nhanh hơn 20 lần với khả năng bảo mật thông minh nhất trong ngành dành cho các thiết bị thông minh.
| Hiệu suất và công suất dòng PA-400 | ||||||
| PA-460 | PA-450 | PA-445 | PA-440 | PA-415 | PA-410 | |
| Thông lượng tường lửa (HTTP/appmix) | 5,1/4,4 Gbps | 3,6/3,0Gbps | 2,9/2,2 Gbps | 2,9/2,2 Gbps | 1,6/1,2Gbps | 1,6/1,2Gbps |
| Thông lượng phòng chống mối đe dọa (HTTP/appmix) | 2,1/2,4Gbps | 1,4/1,6Gbps | 0,9/1,0Gbps | 0,9/1,0Gbps | 0,6/0,685Gbps | 0,6/0,685Gbps |
| Thông lượng IPsec VPN | 3 Gbps | 2,2 Gbps | 1,7Gbps | 1,7Gbps | 0,93Gbps | 0,93Gbps |
| Số phiên tối đa | 400.000 | 300.000 | 200.000 | 200.000 | 64.000 | 64.000 |
| Phiên mới mỗi giây | 73.000 | 51.000 | 37.000 | 37.000 | 12.000 | 12.000 |
| Hệ thống ảo (cơ sở/tối đa) | 1/5 | 1/5 | 1/2 | 1/2 | 1/1 | 1/1 |
Thông tin về hãng Palo Alto Networks
Công ty TNHH Phân phối Hà Phương (Hà Phương Distribution Co., Ltd) là một trong những đơn vị cung cấp các giải pháp công nghệ đến từ Palo Alto Networks hiện đại đáng tin cậy cho các cơ sở sản xuất...
Đọc thêm ▾
Bài viết nổi bật
-

Synology trưng bày những giải pháp giám sát camera tiên tiến tại Secutech Việt Nam 2023
-

OFDMA là gì? So sánh giữa OFDM và OFDMA
-
Switch là gì? Đặc điểm, chức năng và phân loại các Switch
-
Thiết bị đầu cuối là gì? Chức năng, vai trò của thiết bị đầu cuối
-
Tại sao UPS lại cần thiết cho thiết bị NAS Synology
Sản phẩm tương tự


NHÀ PHÂN PHỐI THIẾT BỊ MẠNG CHÍNH HÃNG, UY TÍN







Bùi Anh Tuấn –
Sản phẩm Firewall Palo Alto PA-410 (PAN-PA-410) giá tốt, tư vấn nhiệt tình – Đầy đủ CO-CQ