




 0987.232.060
 0964.232.066

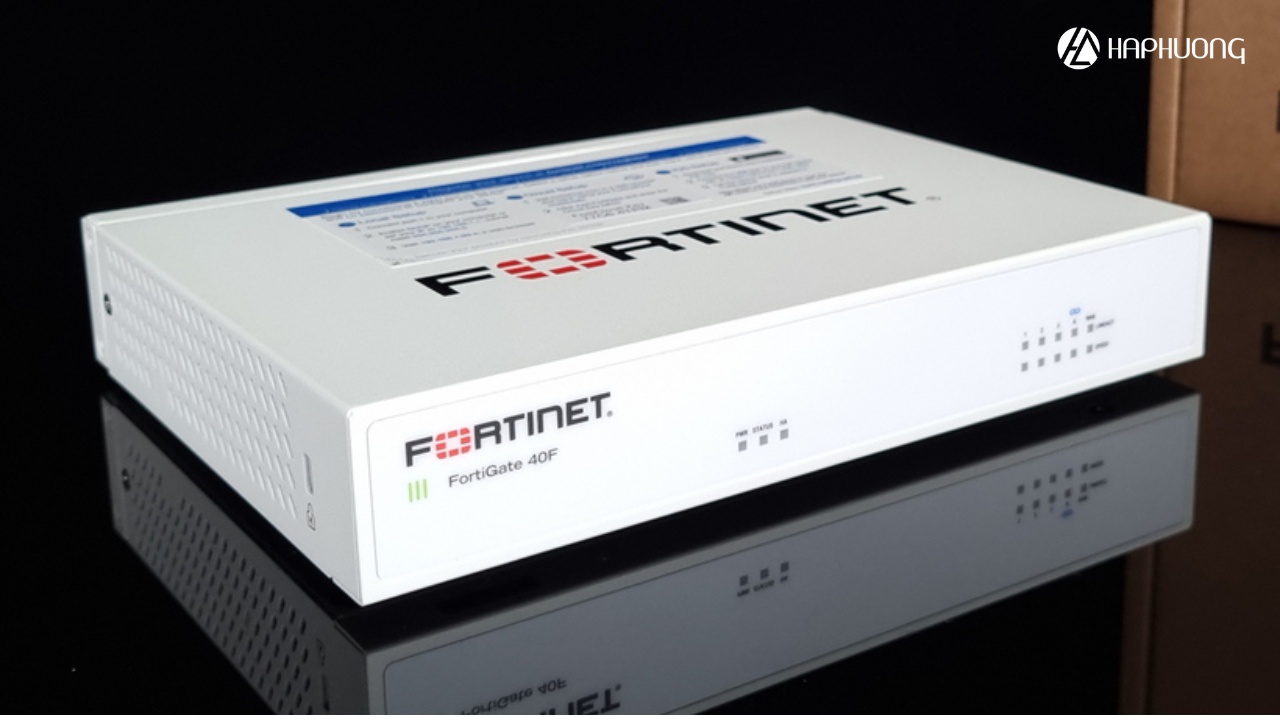
FortiGate 40F (FG-40F)
15.087.600₫
Giá đã có VAT - Bảo hành 12 tháng Mua hàng số lượng liên hệ để có giá ưu đãi-
- Mã SP: FG-40F | Tình trạng: Còn hàng
Thông tin sản phẩm
Firewall FortiGate 40F (FG-40F) là một thiết bị tường lửa được thiết kế đặc biệt cho các doanh nghiệp vừa và nhỏ, hoặc các văn phòng chi nhánh. Với khả năng bảo vệ mạnh mẽ và hiệu suất cao, FG-40F không chỉ giúp ngăn chặn các mối đe dọa từ virus, phần mềm độc hại và các cuộc tấn công mạng, mà còn cung cấp tính năng quản lý lưu lượng hiệu quả và kết nối an toàn cho người dùng từ xa. Được tích hợp nhiều công nghệ hiện đại như SD-WAN và hệ điều hành FortiOS, FortiGate 40F là lựa chọn lý tưởng cho những doanh nghiệp đang tìm kiếm một giải pháp bảo mật toàn diện, dễ triển khai và quản lý. Cùng Hà Phương tìm hiểu về sản phẩm trong bài giới thiệu dưới đây.

Giới thiệu chung về Firewall FortiGate 40F
Firewall FortiGate 40F là thiết bị bảo mật lý tưởng cho doanh nghiệp nhỏ và người làm việc từ xa, mang đến khả năng bảo vệ mạng mạnh mẽ trong một thiết kế nhỏ gọn. Với 1 cổng GE RJ45 và 4 cổng nội bộ GE RJ45, FortiGate 40F giúp kết nối linh hoạt và quản lý lưu lượng mạng hiệu quả. Đặc biệt, thiết bị cung cấp thông lượng IPS lên đến 1 Gbps, giúp bảo vệ hệ thống khỏi các mối đe dọa tiềm ẩn mà vẫn đảm bảo tốc độ mạng ổn định.

FortiGate 40F được trang bị các tính năng bảo mật tiên tiến như tường lửa thế hệ mới (NGFW) với thông lượng 800 Mbps, bảo vệ mối đe dọa ở mức 600 Mbps và dịch vụ Gateway Antivirus. Những tính năng này không chỉ giúp ngăn chặn vi-rút và phần mềm độc hại mà còn cung cấp bảo vệ toàn diện trước các cuộc tấn công mạng và các mối đe dọa zero-day. Nhờ khả năng lọc nội dung, FortiGate 40F còn cho phép kiểm soát quyền truy cập internet, đảm bảo an toàn khi làm việc trực tuyến.
Với tốc độ kết nối ISP lên tới 310 Mbps, FortiGate 40F hỗ trợ người dùng kết nối internet một cách nhanh chóng và an toàn. Dịch vụ phòng chống xâm nhập và kỹ thuật hỗ trợ 24×7 đảm bảo rằng mọi vấn đề về an ninh mạng đều được xử lý kịp thời, mang lại sự yên tâm cho doanh nghiệp trong quá trình vận hành và bảo vệ dữ liệu.
Đặc điểm nổi bật
- 1 x USB Port, 1 x Console Port, 1 x GE RJ45 WAN Port, 1 x GE RJ45 FortiLink Port, 3 x GE RJ45 Ethernet Ports
- Thông lượng IPS: 1 Gbps
- Thông lượng tường lửa thế hệ tiếp theo: 800 Mbps
- Thông lượng bảo vệ mối đe dọa: 600 Mbps
- Khuyến nghị cho Người làm việc từ xa
- Tốc độ kết nối ISP lên tới 310 Mbps
- Lọc nội dung để kiểm soát quyền truy cập vào nội dung Internet
- Gateway Antivirus bảo vệ bạn khỏi vi-rút và phần mềm tống tiền
- Dịch vụ phòng chống xâm nhập để phát hiện các cuộc tấn công mạng
- Dịch vụ kỹ thuật 24×7 để hỗ trợ, phần mềm và bảo hành
- Bảo vệ Zero Day khỏi các mối đe dọa chưa biết
Các tính năng đáng chú ý của FortiGate 40F
Hiệu năng với bộ xử lý SOC4 mạnh mẽ
FortiGate 40F được trang bị CPU SOC4 cùng bộ xử lý NP6XLite và CP9XLite, tạo nên một hệ thống xử lý mạnh mẽ cho phép xử lý dữ liệu hiệu quả. SOC4 được thiết kế cấu trúc chuyển mạch tích hợp (ISF), kết nối tất cả các giao diện mạng với bộ xử lý NP6XLite. Điều này giúp lưu lượng dữ liệu đi qua các giao diện được chuyển thẳng đến NP6XLite, tối ưu hóa quá trình xử lý mà không làm chậm hệ thống. Khi lưu lượng không cần xử lý bởi CPU, NP6XLite sẽ giảm tải, giảm thiểu gánh nặng và cải thiện hiệu suất tổng thể.
Thiết kế nhỏ gọn, dễ lắp đặt
FortiGate 40F có thiết kế nhỏ gọn và không cần quạt, giúp giảm tiếng ồn và tăng tính linh hoạt khi lắp đặt ở nhiều vị trí khác nhau, từ bàn làm việc cho đến tủ đấu dây. Việc thiết lập không cần chạm cho phép các doanh nghiệp cài đặt và sử dụng nhanh chóng mà không cần đến sự can thiệp nhiều từ đội ngũ CNTT. Điều này lý tưởng cho các văn phòng chi nhánh hoặc doanh nghiệp có hạn chế về nguồn lực kỹ thuật.
Bảo mật đa lớp toàn diện
FortiGate 40F tích hợp nhiều tính năng bảo mật tiên tiến như phân tích chống vi-rút, lọc ứng dụng, hệ thống tường lửa thế hệ tiếp theo (NGFW), hệ thống ngăn chặn xâm nhập (IPS), lọc URL, và hỗ trợ VPN. Đặc biệt, thiết bị Firewall Fortigate có khả năng bảo vệ cả lưu lượng mã hóa và không mã hóa, đảm bảo sự an toàn toàn diện cho mạng của doanh nghiệp. Các tính năng bảo mật này giúp giảm thiểu nguy cơ từ các mối đe dọa mạng và ngăn chặn các cuộc tấn công trước khi chúng gây hại cho hệ thống.

Khả năng quản lý và tùy biến linh hoạt
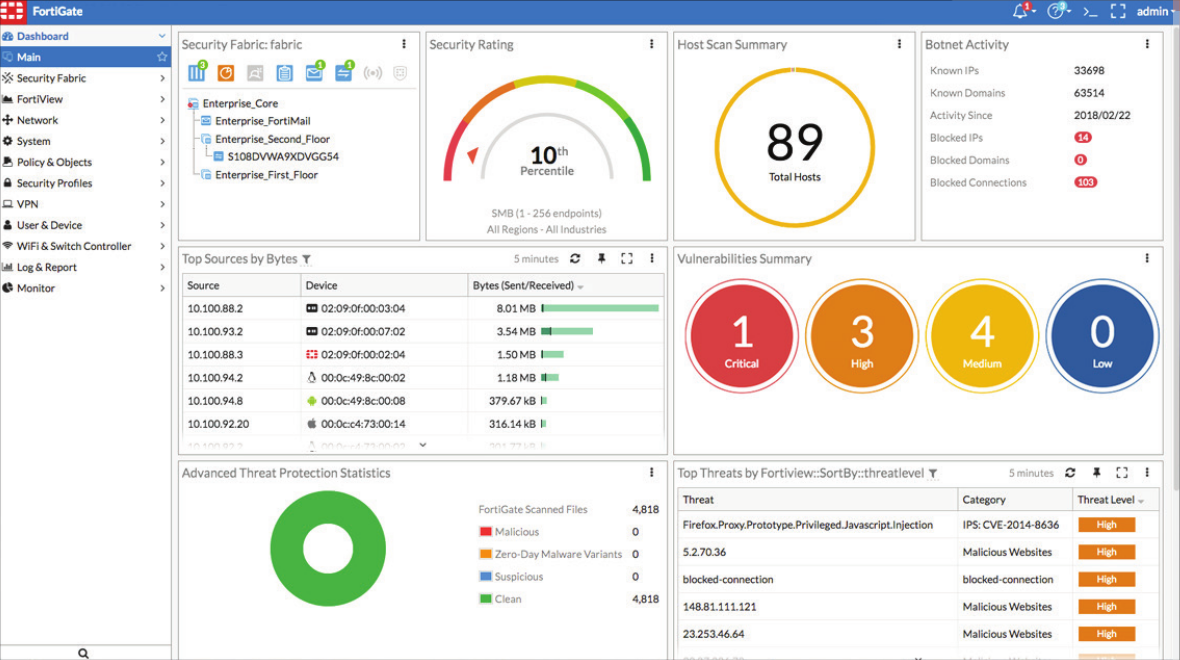
Mỗi thiết bị FortiGate 40F chạy trên FortiOS, hệ điều hành chung của hầu hết các sản phẩm từ Fortinet, giúp đơn giản hóa quá trình sử dụng. Người dùng có thể dễ dàng thiết lập tới 5.000 quy tắc tường lửa thông qua giao diện đồ họa hoặc ưu tiên lưu lượng mạng theo nhu cầu. Đối với các chi nhánh hoặc văn phòng từ xa có nguồn lực CNTT hạn chế, FortiGate 40F còn cho phép quản lý hoàn toàn từ xa, giúp đảm bảo hoạt động liên tục mà không cần sự can thiệp trực tiếp tại chỗ.
Tính năng SD-WAN và hỗ trợ VPN mạnh mẽ
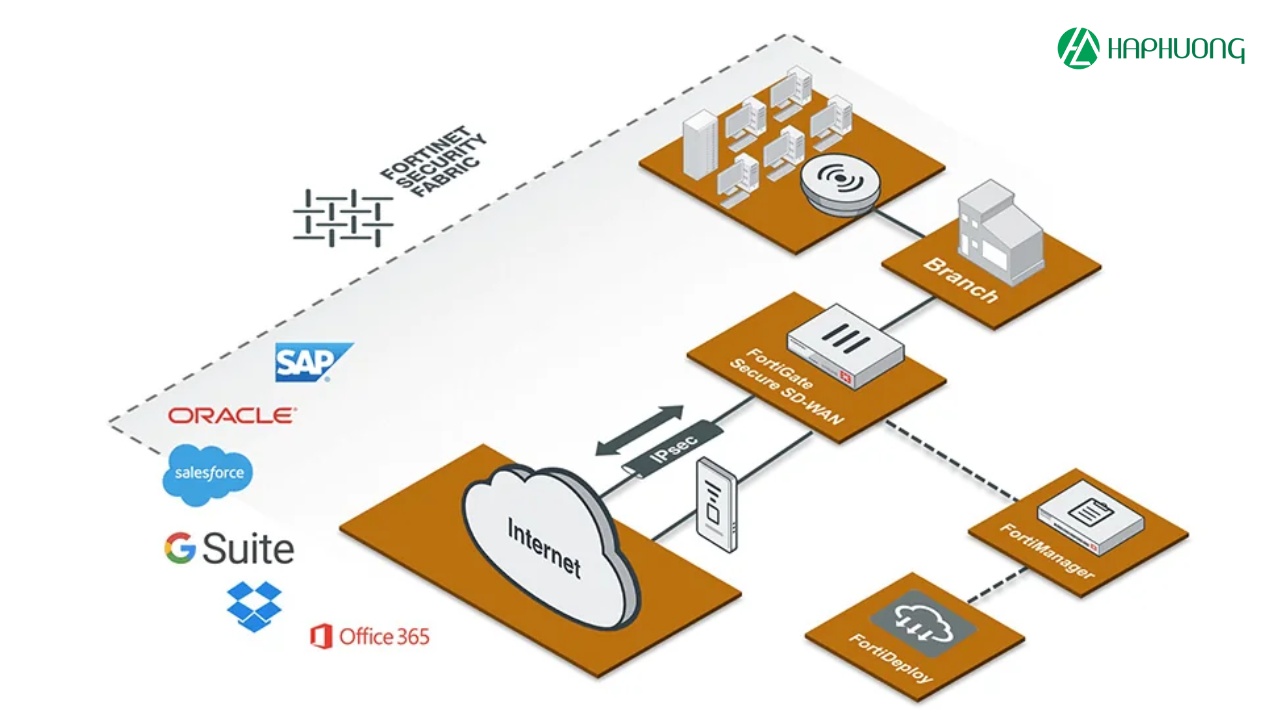
FortiGate 40F còn cung cấp các tính năng SD-WAN an toàn, cho phép doanh nghiệp kết nối nhanh chóng với các ứng dụng dựa trên đám mây mà không gây tắc nghẽn mạng trụ sở chính. Thiết bị hỗ trợ tới 200 kết nối VPN đồng thời, phù hợp cho các doanh nghiệp có nhiều nhân viên làm việc từ xa. Khả năng xử lý 35.000 phiên TCP mới mỗi giây cho thấy sức mạnh của FortiGate 40F trong việc đảm bảo lưu lượng mạng được xử lý trơn tru, không gặp hiện tượng tắc nghẽn.
Khả năng mở rộng và tích hợp linh hoạt
FortiGate 40F có khả năng tích hợp lên đến 8 thiết bị FortiSwitch và quản lý 10 miền ảo (VDOM), mang lại tính linh hoạt cao cho doanh nghiệp trong việc mở rộng hệ thống mạng, cho phép các doanh nghiệp dễ dàng phát triển quy mô mà không phải thay đổi hoặc nâng cấp thiết bị bảo mật.
Ứng dụng của tường lửa FortiGate 40F
Ứng dụng trong bảo vệ hệ thống mạng văn phòng vừa và nhỏ
FortiGate 40F là giải pháp lý tưởng cho các doanh nghiệp vừa và nhỏ, đặc biệt là các văn phòng chi nhánh hoặc công ty có đội ngũ làm việc từ xa. Thiết bị không chỉ giúp ngăn chặn các mối đe dọa an ninh mạng, mà còn tối ưu hóa hiệu suất mạng với khả năng quản lý từ xa và tích hợp nhiều tính năng bảo mật trong một thiết bị nhỏ gọn. Giúp doanh nghiệp vừa tiết kiệm chi phí đầu tư hạ tầng, vừa đảm bảo an ninh cho hệ thống mạng.
Hỗ trợ triển khai các kết nối làm việc từ xa an toàn
FortiGate 40F được ứng dụng rộng rãi trong việc thiết lập môi trường làm việc từ xa an toàn, khi có khả năng hỗ trợ hàng trăm kết nối VPN đồng thời. Các doanh nghiệp sử dụng thiết bị tường lửa để đảm bảo nhân viên từ xa có thể truy cập hệ thống nội bộ một cách bảo mật, trong khi vẫn giữ cho dữ liệu và tài nguyên của công ty được bảo vệ trước các cuộc tấn công mạng. Đây là một giải pháp hiệu quả cho các doanh nghiệp cần triển khai kết nối từ xa an toàn và nhanh chóng.
Kiểm soát lưu lượng mạng và ưu tiên các ứng dụng quan trọng
FortiGate 40F được ứng dụng để quản lý lưu lượng mạng hiệu quả, đặc biệt là trong môi trường làm việc với nhiều người dùng cùng truy cập vào các tài nguyên internet. Các doanh nghiệp có thể sử dụng thiết bị này để ưu tiên các ứng dụng quan trọng, đảm bảo băng thông dành cho những dịch vụ cốt lõi như họp trực tuyến, các ứng dụng đám mây và phần mềm quản lý doanh nghiệp. Nhờ đó, FortiGate 40F giúp tối ưu hóa hoạt động và duy trì hiệu suất làm việc ngay cả trong điều kiện tải mạng cao.
Tổng kết
Firewall FortiGate 40F (FG-40F) là lựa chọn tối ưu cho các doanh nghiệp vừa và nhỏ muốn bảo vệ hệ thống mạng trước các mối đe dọa an ninh mạng, đồng thời đảm bảo hiệu suất mạng ổn định và bảo mật. Với những tính năng vượt trội như tường lửa thế hệ mới, hỗ trợ kết nối VPN an toàn và quản lý từ xa dễ dàng, FG-40F mang đến giải pháp bảo mật toàn diện và hiệu quả. Nếu bạn đang tìm kiếm một thiết bị tường lửa mạnh mẽ cho doanh nghiệp của mình, hãy liên hệ ngay với Hà Phương để được tư vấn chi tiết và hỗ trợ mua hàng. Hà Phương cam kết cung cấp sản phẩm chính hãng cùng dịch vụ hậu mãi chu đáo để đáp ứng mọi nhu cầu của bạn.
Thông số kỹ thuật Firewall Fortinet FortiGate 40F (FG-40F):
FG-40F Specification |
|
| Interfaces and Modules | |
| Hardware Accelerated GE RJ45 WAN / DMZ Ports | 1 |
| Hardware Accelerated GE RJ45 Internal Ports | 3 |
| Hardware Accelerated GE RJ45 FortiLink Ports (Default) | 1 |
| Hardware Accelerated GE RJ45 PoE/+ Ports | 0 |
| Wireless Interface | 0 |
| USB Ports | 1 |
| Console Port (RJ45) | 1 |
| Onboard Storage | 0 |
| Included Transceivers | 0 |
| System Performance — Enterprise Traffic Mix | |
| IPS Throughput 2 | 1 Gbps |
| NGFW Throughput 2, 4 | 800 Mbps |
| Threat Protection Throughput 2, 5 | 600 Mbps |
| System Performance and Capacity | |
| IPv4 Firewall Throughput (1518 / 512 / 64 byte, UDP) | 5 / 5 / 5 Gbps
|
| Firewall Latency (64 byte, UDP) | 2.97 μs |
| Firewall Throughput (Packet per Second) | 7.5 Mpps |
| Concurrent Sessions (TCP) | 700,000 |
| New Sessions/Second (TCP) | 35,000 |
| Firewall Policies | 5,000 |
| IPsec VPN Throughput (512 byte) 1 | 4.4 Gbps |
| Gateway-to-Gateway IPsec VPN Tunnels | 200 |
| Client-to-Gateway IPsec VPN Tunnels | 250 |
| SSL-VPN Throughput | 490 Mbps |
| Concurrent SSL-VPN Users (Recommended Maximum, Tunnel Mode) | 200 |
| SSL Inspection Throughput
(IPS, avg. HTTPS) 3 |
310 Mbps |
| SSL Inspection CPS (IPS, avg. HTTPS) 3 | 320 |
| SSL-VPN Throughput 490 Mbps
SSL Inspection Concurrent Session (IPS, avg. HTTPS) 3 |
55,000 |
| Application Control Throughput (HTTP 64K) 2 | 990 Mbps |
| CAPWAP Throughput (HTTP 64K) | 3.5 Gbps |
| Virtual Domains (Default / Maximum) | 10 / 10 |
| Maximum Number of FortiSwitches Supported | 8 |
| Maximum Number of FortiAPs (Total / Tunnel) | 16 / 8 |
| Maximum Number of FortiTokens | 500 |
| Maximum Number of Registered FortiClients | 20,000 |
| High Availability Configurations | Active, Active-Active, Passive, Clustering |
| Dimensions and Power | |
| Height x Width x Length (inches) | 1.5 x 8.5 x 6.3 |
| Height x Width x Length (mm) | 38.5 x 216 x 160 |
| Weight | 2.2 lbs (1 kg) |
| Form Factor | Desktop |
| Input Rating | 12Vdc, 3A |
| Power Required | Powered by External DC Power Adapter, 100–240V AC, 50–60 Hz |
| Power Consumption (Average / Maximum) | 13.4 W / 15.4 W |
| Current (Maximum) | 100V AC / 0.2A, 240V AC / 0.1A |
| Heat Dissipation | 52.55 BTU/h |
| Operating Environment and Certifications | |
| Operating Temperature | 32–104°F (0–40°C) |
| Storage Temperature | -31–158°F (-35–70°C) |
| Humidity | 10–90% non-condensing |
| Noise Level | Fanless 0 dBA |
| Operating Altitude | Up to 7,400 ft (2,250 m) |
| Compliance | FCC, ICES, CE, RCM, VCCI, BSMI, UL/cUL, CB |
| Certifications | ICSA Labs: Firewall, IPsec, IPS, Antivirus, SSL-VPN |
| Radio Specifications | |
| Multiple (MU) MIMO | 0 |
| Maximum Wi-Fi Speeds | 0 |
| Maximum Tx Power | 0 |
| Antenna Gain | 0 |
| Note: All performance values are “up to” and vary depending on system configuration.
1. IPsec VPN performance test uses AES256-SHA256. 2. IPS (Enterprise Mix), Application Control, NGFW and Threat Protection are measured with Logging enabled. 3. SSL Inspection performance values use an average of HTTPS sessions of different cipher suites. 4. NGFW performance is measured with Firewall, IPS and Application Control enabled. 5. Threat Protection performance is measured with Firewall, IPS, Application Control and Malware Protection enabled. |
|
Thông tin về hãng Fortinet

Công ty TNHH Phân phối Hà Phương (Hà Phương Distribution Co., Ltd) là một trong những đơn vị chính thức cung cấp các sản phẩm Fortinet chính hãng dành cho gia đình, văn phòng doanh nghiệp.
Thông tin về...
Đọc thêm ▾
Bài viết nổi bật


Sản phẩm tương tự


NHÀ PHÂN PHỐI THIẾT BỊ MẠNG CHÍNH HÃNG, UY TÍN





Trần Thị Ngọc –
Sản phẩm FortiGate 40F (FG-40F) chính hãng, tư vấn nhiệt tình – Đầy đủ CO-CQ