




 0987.232.060
 0964.232.066
SQL Injection (SQLi) là gì và cách phòng ngừa
By lúc
Views: 536 - Category: Kiến thức công nghệ, Tin tức - On:
SQL Injection (SQLi) là một trong những lỗ hổng bảo mật nguy hiểm và phổ biến nhất trong các ứng dụng web, cho phép kẻ tấn công chèn mã SQL độc hại vào các truy vấn cơ sở dữ liệu. Lỗ hổng này không chỉ gây rủi ro về việc truy cập trái phép dữ liệu mà còn có thể dẫn đến việc thao túng hoặc phá hủy toàn bộ hệ thống cơ sở dữ liệu của ứng dụng. Đối mặt với những nguy cơ tiềm tàng từ SQL Injection, việc hiểu rõ và áp dụng các biện pháp phòng ngừa là yếu tố sống còn để đảm bảo tính bảo mật và ổn định cho hệ thống. Bài viết này Hà Phương sẽ giúp bạn khám phá khái niệm SQLi và những chiến lược hiệu quả để bảo vệ ứng dụng của mình khỏi loại tấn công này.

SQL Injection (SQLi) là gì?
SQL Injection (SQLi) là một dạng tấn công web cho phép thực thi các câu lệnh SQL độc hại nhằm kiểm soát máy chủ cơ sở dữ liệu phía sau một ứng dụng web. SQLi cho phép kẻ tấn công vượt qua các biện pháp bảo mật của ứng dụng, qua mặt cơ chế xác thực và phân quyền trên trang web hoặc ứng dụng web. Từ đó, chúng có thể truy xuất toàn bộ nội dung của cơ sở dữ liệu, thậm chí thêm mới, chỉnh sửa hoặc xóa các bản ghi trong đó.
Lỗ hổng SQL Injection có thể ảnh hưởng đến bất kỳ trang web hoặc ứng dụng nào sử dụng cơ sở dữ liệu SQL như MySQL, Oracle, SQL Server…. Tội phạm mạng có thể lợi dụng lỗ hổng này để truy cập trái phép vào dữ liệu nhạy cảm của bạn như thông tin khách hàng, dữ liệu cá nhân, bí mật kinh doanh và tài sản trí tuệ. Đây là một trong những lỗ hổng web lâu đời, phổ biến và nguy hiểm nhất hiện nay.

Đối tượng dễ bị tấn công SQL Injection
Kẻ tấn công sử dụng SQL injection để thực hiện các hành vi phá hoại như đánh cắp thông tin đăng nhập, truy cập cơ sở dữ liệu, thay đổi dữ liệu, xóa dữ liệu, truy cập mạng. SQL injection có thể nhắm mục tiêu vào:
- Các tổ chức tài chính
- Cơ sở hạ tầng của chính phủ
- Nền tảng truyền thông xã hội
- Doanh nghiệp
- Cơ sở hạ tầng trường học
- Trang web
- Ứng dụng iOS và Android
- Thiết bị mạng như bộ chuyển mạch và bộ định tuyến
Cách thức hoạt động của SQL Injection
Để thực hiện một cuộc tấn công SQL Injection, kẻ tấn công trước tiên cần xác định các điểm nhập dữ liệu của người dùng trên trang web hoặc ứng dụng web có khả năng bị khai thác, chẳng hạn như biểu mẫu, URL hoặc tham số truy vấn. Nếu ứng dụng sử dụng dữ liệu đầu vào từ người dùng trực tiếp trong truy vấn SQL mà không có biện pháp kiểm tra hoặc xử lý an toàn, kẻ tấn công có thể chèn một chuỗi lệnh SQL độc hại. Khi tải trọng này được gửi và xử lý, máy chủ sẽ thực thi các lệnh SQL độc hại trong cơ sở dữ liệu, từ đó cho phép kẻ tấn công truy cập, chỉnh sửa, hoặc xóa dữ liệu mà không cần quyền hợp lệ.
Kẻ tấn công có thể lợi dụng lỗ hổng SQL Injection để truy xuất thông tin đăng nhập của người dùng khác, sau đó mạo danh họ, bao gồm cả việc chiếm quyền quản trị với toàn bộ đặc quyền cơ sở dữ liệu. SQL Injection cũng cho phép kẻ tấn công truy cập toàn bộ dữ liệu, thay đổi nội dung như số dư tài khoản, hủy giao dịch hoặc thêm dữ liệu mới phục vụ mục đích xấu.
Ngoài ra, tin tặc có thể xóa bản ghi hoặc thậm chí toàn bộ bảng dữ liệu, ảnh hưởng nghiêm trọng đến hoạt động của ứng dụng, đặc biệt nếu bản sao lưu không đầy đủ hoặc kịp thời. Trong một số trường hợp, kẻ tấn công có thể sử dụng lỗ hổng này để thực thi các lệnh hệ điều hành và tiếp tục khai thác sâu hơn vào mạng nội bộ, vượt qua cả tường lửa khiến hệ thống trở nên dễ tổn thương hơn bao giờ hết.

Các loại tấn công SQL Injection
SQL injection thường được chia thành ba loại: In-band SQLi (Classic), Inferential SQLi (Blind) và Out-of-band SQLi. Bạn có thể phân loại các loại SQL injection dựa trên các phương pháp chúng sử dụng để truy cập dữ liệu phụ trợ và khả năng gây thiệt hại của chúng.
In-band SQLi
Đây là loại tấn công phổ biến nhất vì cách thực hiện đơn giản và hiệu quả. Kẻ tấn công sử dụng cùng một kênh để thực hiện cuộc tấn công và nhận kết quả. Có hai biến thể chính:
- Error-based SQLi: Kẻ tấn công thực hiện các hành động khiến cơ sở dữ liệu trả về thông báo lỗi. Thông qua những thông báo này, chúng có thể thu thập thông tin về cấu trúc cơ sở dữ liệu.
- Union-based SQLi: Kẻ tấn công sử dụng lệnh UNION trong SQL để kết hợp nhiều truy vấn “SELECT” và nhận về một kết quả duy nhất.
Inferential SQLi
Loại tấn công này không cung cấp dữ liệu trực tiếp từ cơ sở dữ liệu cho kẻ tấn công. Thay vào đó, chúng quan sát phản hồi hoặc hành vi của máy chủ để suy luận về cấu trúc cơ sở dữ liệu. Vì không nhận được thông tin trực tiếp nên loại tấn công này thường mất nhiều thời gian hơn nhưng vẫn có thể gây hại nghiêm trọng. Có hai kiểu tấn công mù phổ biến:
- Boolean-based: Kẻ tấn công gửi truy vấn SQL yêu cầu cơ sở dữ liệu trả về kết quả “đúng” hoặc “sai”. Dựa vào phản hồi, tin tặc xác định được thông tin về cơ sở dữ liệu. Ví dụ, nếu kết quả thay đổi hoặc giữ nguyên, kẻ tấn công biết được câu truy vấn có hợp lệ hay không.
- Time-based: Kẻ tấn công gửi truy vấn SQL yêu cầu cơ sở dữ liệu trì hoãn phản hồi trong một khoảng thời gian nhất định. Thời gian phản hồi cho phép tin tặc xác định truy vấn là “đúng” hay “sai”. Điều này không yêu cầu dữ liệu trực tiếp từ cơ sở dữ liệu nhưng vẫn giúp chúng suy ra thông tin.

Out-of-band SQLi
Loại tấn công này chỉ thực hiện được khi cơ sở dữ liệu hỗ trợ các tính năng đặc biệt như gửi yêu cầu DNS hoặc HTTP. Out-of-band SQLi thường được sử dụng khi kẻ tấn công không thể dùng chung kênh để tấn công và thu thập thông tin hoặc khi máy chủ quá chậm hoặc không ổn định để thực hiện các loại tấn công khác.
Trong kiểu tấn công Out-of-band SQLi, kẻ tấn công lợi dụng khả năng của máy chủ để tạo các yêu cầu DNS hoặc HTTP, qua đó truyền dữ liệu tới hệ thống của chúng. Đây là phương pháp thay thế hiệu quả khi các kỹ thuật khác không khả dụng.
SQL Injection nguy hiểm như thế nào?
SQL là một ngôn ngữ truy vấn được thiết kế để quản lý dữ liệu trong các cơ sở dữ liệu quan hệ, cho phép người dùng truy cập, sửa đổi, xóa hoặc thêm dữ liệu. Nhiều trang web và ứng dụng web sử dụng cơ sở dữ liệu SQL để lưu trữ thông tin quan trọng và trong một số trường hợp, SQL còn có thể được sử dụng để chạy các lệnh hệ điều hành. Chính vì vậy, một cuộc tấn công SQL Injection thành công có thể dẫn đến những hậu quả nghiêm trọng. Cụ thể:
- Truy cập trái phép dữ liệu nhạy cảm: Kẻ tấn công có thể truy cập vào dữ liệu quan trọng trong cơ sở dữ liệu như thông tin cá nhân, tài khoản ngân hàng, thông tin đăng nhập, hoặc bí mật thương mại. Điều này không chỉ đe dọa đến tính bảo mật mà còn làm tổn hại đến uy tín và pháp lý của tổ chức.
- Mạo danh người dùng hợp lệ: Thông qua việc khai thác lỗ hổng, kẻ tấn công có thể giả mạo tài khoản của người dùng khác, bao gồm cả tài khoản quản trị viên để thực hiện các hành động nguy hiểm như thay đổi cấu hình hệ thống hoặc đánh cắp dữ liệu.
- Thay đổi hoặc xóa dữ liệu: SQL Injection cho phép kẻ tấn công thêm, sửa đổi hoặc xóa dữ liệu trong cơ sở dữ liệu, có thể gây rối loạn hoạt động kinh doanh, làm sai lệch thông tin tài chính hoặc thậm chí phá hủy toàn bộ cơ sở dữ liệu.
- Tấn công chuỗi: Trong một số trường hợp, SQL Injection có thể được sử dụng làm điểm khởi đầu để thực hiện các cuộc tấn công sâu hơn vào hệ thống như tấn công vào hệ điều hành hoặc mạng nội bộ. Kẻ tấn công có thể vượt qua tường lửa và kiểm soát các hệ thống liên quan.
- Tác động đến tính khả dụng của hệ thống: Khi dữ liệu bị xóa hoặc sửa đổi, ứng dụng có thể không còn hoạt động đúng cách dẫn đến gián đoạn dịch vụ và ảnh hưởng nghiêm trọng đến người dùng.
- Khả năng mở rộng tấn công: Vì nhiều trang web và ứng dụng hiện đại dựa vào cơ sở dữ liệu SQL, phạm vi tác động của SQL Injection rất lớn. Bất kỳ ứng dụng nào có lỗ hổng SQL Injection đều có thể trở thành mục tiêu tiềm năng.
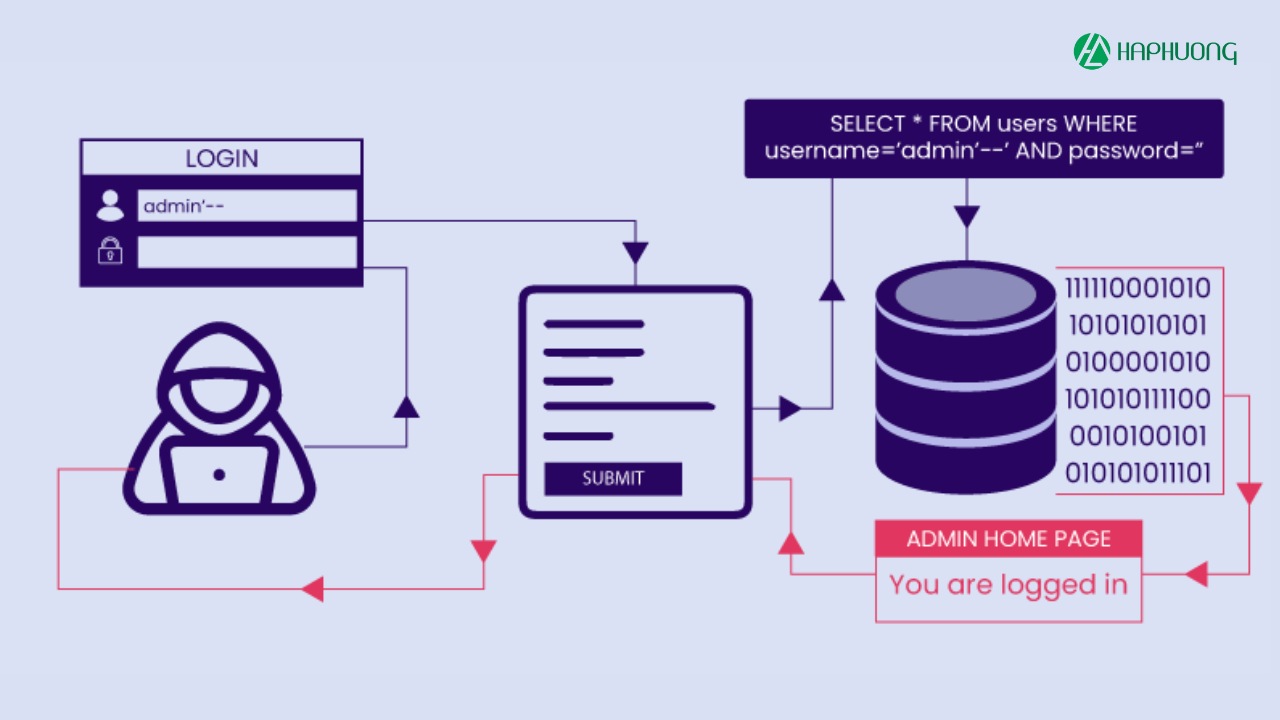
Làm thế nào để phát hiện lỗi SQL Injection?
Có nhiều cách để xác định lỗi SQL injection trong các ứng dụng tùy thuộc vào loại SQL injection. Quản trị viên có thể sử dụng các công cụ tự động hóa và phát hiện SQL injection thủ công dưới đây:
- SQLMap
- Burp Scanner
- SQL Injection
- BBQSQL
- NoSQLMap
- Damn Small SQLi Scanner
- explo
- Blisqy
- Leviathan
Các công cụ này thực hiện hàng loạt bài kiểm tra tại từng điểm có khả năng bị tấn công SQL Injection trong ứng dụng, bao gồm:
- Kiểm tra lỗi và bất thường: Gửi ký tự dấu nháy đơn (‘) để xem liệu cơ sở dữ liệu có phản hồi lỗi hay không.
- Kiểm tra độ trễ thời gian: Gửi tải trọng (payload) yêu cầu cơ sở dữ liệu trì hoãn phản hồi để xem sự khác biệt về thời gian.
- Kiểm tra ngoài băng tần (Out-of-band OAST): Gửi tải trọng kiểm tra an ninh ứng dụng ngoài băng tần để kiểm tra các tương tác mạng bất thường.
Khi xác định có khả năng xảy ra tấn công, các truy vấn thủ công sẽ được viết riêng cho cấu trúc dữ liệu, cơ sở dữ liệu và phiên bản của ứng dụng để phát động tấn công hoặc đánh cắp dữ liệu.

Một số cách phòng ngừa các cuộc tấn công SQL Injection hiệu quả
Ngăn chặn lỗ hổng SQL Injection không phải là điều dễ dàng. Các kỹ thuật phòng ngừa cụ thể phụ thuộc vào loại lỗ hổng SQLi, vào công cụ cơ sở dữ liệu SQL và vào ngôn ngữ lập trình. Tuy nhiên, có một số nguyên tắc chiến lược chung mà bạn nên tuân theo để giữ cho ứng dụng web của mình an toàn.
Đào tạo và duy trì nhận thức
Để bảo vệ ứng dụng web khỏi các lỗ hổng như sqL Injection, điều quan trọng là tất cả những người tham gia vào quá trình phát triển và quản lý ứng dụng phải nhận thức được các rủi ro liên quan. Các nhà phát triển, nhân viên QA, DevOps và SysAdmins cần được đào tạo về bảo mật để hiểu rõ mối đe dọa và cách phòng ngừa. Hãy thường xuyên tổ chức các buổi huấn luyện và cung cấp tài liệu liên quan để cập nhật kiến thức bảo mật.
Không tin tưởng bất kỳ thông tin đầu vào nào của người dùng
Mọi thông tin đầu vào từ người dùng cần được coi là không đáng tin cậy, kể cả từ người dùng đã xác thực hoặc nội bộ. Dữ liệu đầu vào của người dùng không nên được sử dụng trực tiếp trong các truy vấn SQL mà không qua kiểm tra. Đảm bảo rằng tất cả các đầu vào đều được kiểm tra và xử lý đúng cách để loại bỏ nguy cơ SQL Injection.
Sử dụng whitelists thay vì blacklists
Lọc dữ liệu đầu vào của người dùng dựa trên blacklists là không hiệu quả vì kẻ tấn công có thể dễ dàng tìm cách vượt qua. Thay vào đó, hãy sử dụng whitelists để chỉ cho phép các giá trị hoặc định dạng đầu vào cụ thể. Chẳng hạn, nếu yêu cầu một số, chỉ cho phép ký tự số. Các giá trị không nằm trong whitelists cần được từ chối ngay lập tức.
Áp dụng công nghệ mới nhất
Các công nghệ phát triển web cũ hơn thường không cung cấp bảo vệ đầy đủ cho SQL Injection. Vì vậy, bạn nên cập nhật phiên bản mới nhất của ngôn ngữ lập trình, framework, và công cụ cơ sở dữ liệu. Ví dụ, trong PHP, hãy sử dụng thư viện PDO thay vì MySQLi để bảo vệ ứng dụng tốt hơn. Việc duy trì hệ thống cập nhật giúp giảm thiểu nguy cơ bị tấn công.
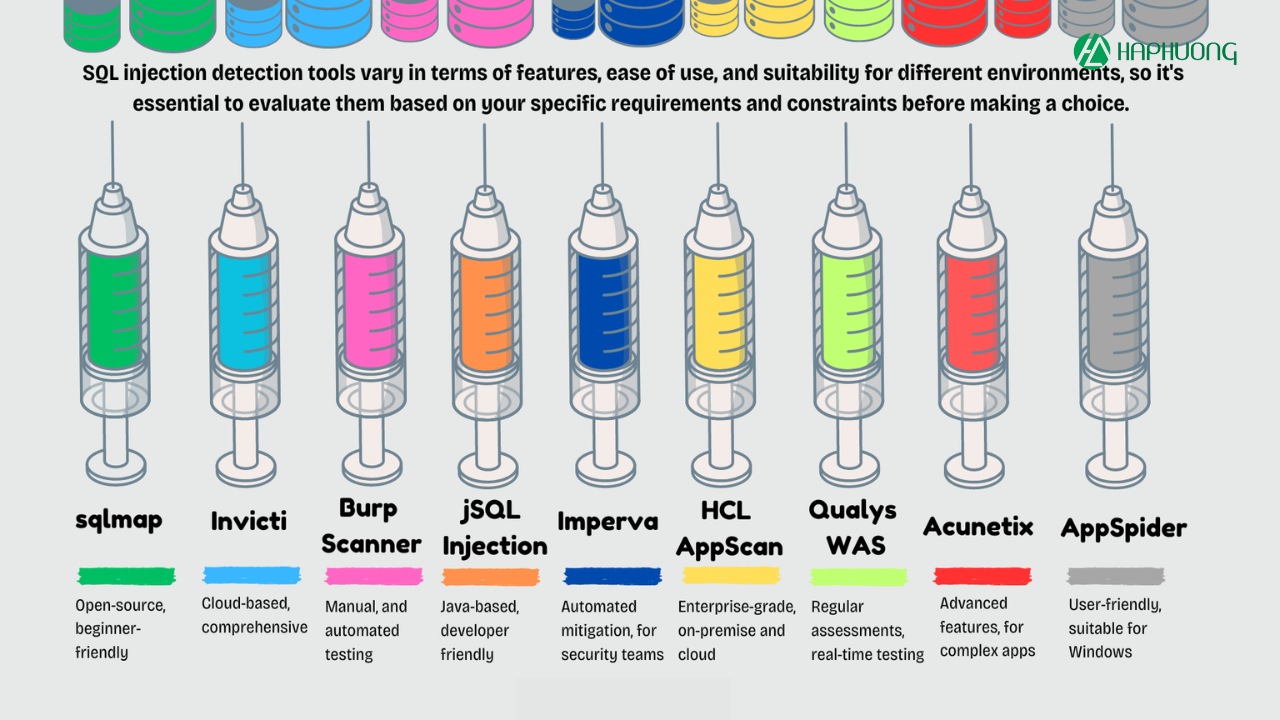
Sử dụng các cơ chế đã được xác minh
Thay vì cố gắng tự xây dựng các biện pháp bảo vệ SQL Injection, hãy sử dụng các cơ chế có sẵn đã được kiểm chứng. Các công cụ hiện đại như truy vấn tham số hóa (Parameterized Queries) hoặc thủ tục lưu trữ (Stored Procedures) giúp ngăn chặn hiệu quả việc chèn mã độc vào cơ sở dữ liệu.
Quét thường xuyên bằng công cụ chuyên dụng
SQL Injection có thể xảy ra không chỉ do lỗi lập trình mà còn từ các thư viện hoặc phần mềm bên ngoài. Vì vậy, hãy thường xuyên quét ứng dụng web của bạn để phát hiện lỗ hổng tiềm ẩn. Sử dụng các công cụ quét lỗ hổng để kiểm tra định kỳ. Nếu bạn sử dụng Jenkins, tích hợp plugin quét bảo mật vào quy trình CI/CD để phát hiện kịp thời trong mỗi bản dựng.
Sản phẩm đề xuất


Tổng kết
SQL Injection (SQLi) là một mối đe dọa nghiêm trọng đối với bảo mật ứng dụng web, có thể dẫn đến việc rò rỉ, mất mát hoặc thậm chí là hủy hoại dữ liệu quan trọng. Tuy nhiên, với việc áp dụng các biện pháp phòng ngừa đúng đắn và sử dụng công nghệ bảo mật mới nhất, bạn có thể giảm thiểu đáng kể nguy cơ bị tấn công. Việc duy trì nhận thức về bảo mật và thực hiện các bước phòng ngừa thường xuyên sẽ giúp bảo vệ hệ thống khỏi các lỗ hổng SQLi và giữ cho ứng dụng của bạn an toàn trước những mối đe dọa ngày càng tinh vi.







