




 0987.232.060
 0964.232.066
Incident Response là gì? Tìm hiểu quy trình Incident Response
By lúc
Views: 1477 - Category: Kiến thức công nghệ, Tin tức - On:
Vụ tấn công ransomware WannaCry năm 2017 đã gây ra một cuộc khủng hoảng toàn cầu, khiến hàng nghìn tổ chức và doanh nghiệp bị tê liệt. Sự kiện này đã gióng lên hồi chuông cảnh báo về tầm quan trọng của việc chuẩn bị sẵn sàng cho các cuộc tấn công mạng. Incident Response chính là chìa khóa để các tổ chức có thể đối phó hiệu quả với những tình huống như vậy. Vậy cùng Hà Phương tìm hiểu Incident Response là gì? Dưới đây là tất cả những điều bạn cần biết về Incident Response!
Incident Response là gì?
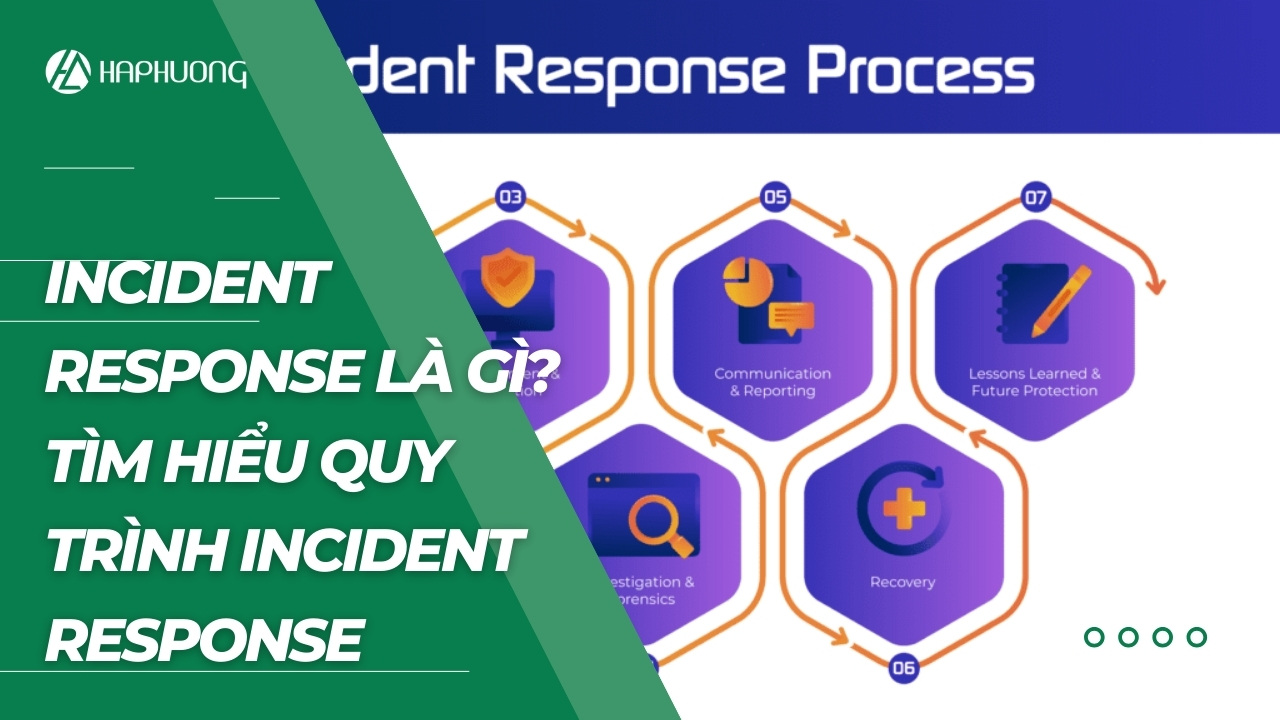
Incident Response (Phản hồi sự cố) là quá trình mà một tổ chức, doanh nghiệp thực hiện để phát hiện, điều tra và phản ứng trước các sự cố an ninh mạng. Mục tiêu của Incident Response là giảm thiểu thiệt hại, khôi phục các hoạt động bình thường và ngăn chặn các mối đe dọa trong tương lai. Đây không chỉ là một quy trình kỹ thuật mà còn là một chiến lược toàn diện bao gồm các chính sách, quy trình nhằm đối phó với các mối đe dọa đối với thông tin và tài sản số.
Ngày nay khi an ninh mạng ngày càng phức tạp, các cuộc tấn công ngày càng tinh vi, việc có một chiến lược Incident Response rõ ràng và hiệu quả là điều kiện tiên quyết để bảo vệ dữ liệu nhạy cảm, đảm bảo hoạt động liên tục và duy trì lòng tin của khách hàng.
Tại sao Incident Response lại quan trọng?
- Giảm thiểu tổn thất tài chính: Một cuộc tấn công mạng có thể dẫn đến tổn thất tài chính lớn thông qua việc mất dữ liệu, gián đoạn hoạt động, hoặc các khoản phạt do vi phạm quy định. Việc phản ứng nhanh chóng có thể giúp hạn chế những hậu quả này.
- Bảo vệ dữ liệu và tài sản: Sự cố an ninh mạng có thể dẫn đến mất mát hoặc đánh cắp dữ liệu quan trọng, bao gồm thông tin khách hàng, dữ liệu tài chính và sở hữu trí tuệ. Incident Response sẽ giúp doanh nghiệp bảo vệ những tài sản này.
- Tuân thủ quy định pháp lý: Các công ty, doanh nghiệp phải tuân thủ nhiều quy định về an ninh và bảo vệ dữ liệu như GDPR, HIPAA, hay PCI DSS. Với quy trình Incident Response mạnh mẽ sẽ giúp doanh nghiệp đáp ứng các yêu cầu pháp lý, tránh các hình phạt nghiêm trọng.
- Bảo vệ danh tiếng: Một sự cố bảo mật có thể làm tổn hại nghiêm trọng đến danh tiếng của doanh nghiệp. Khách hàng và đối tác có thể mất niềm tin nếu doanh nghiệp không xử lý sự cố một cách chuyên nghiệp.
- Cải thiện khả năng phục hồi: Quá trình phản hồi sự cố không chỉ giúp xử lý các mối đe dọa hiện tại mà còn cung cấp bài học kinh nghiệm để nâng cao năng lực bảo mật, chuẩn bị tốt hơn cho các sự cố trong tương lai.|
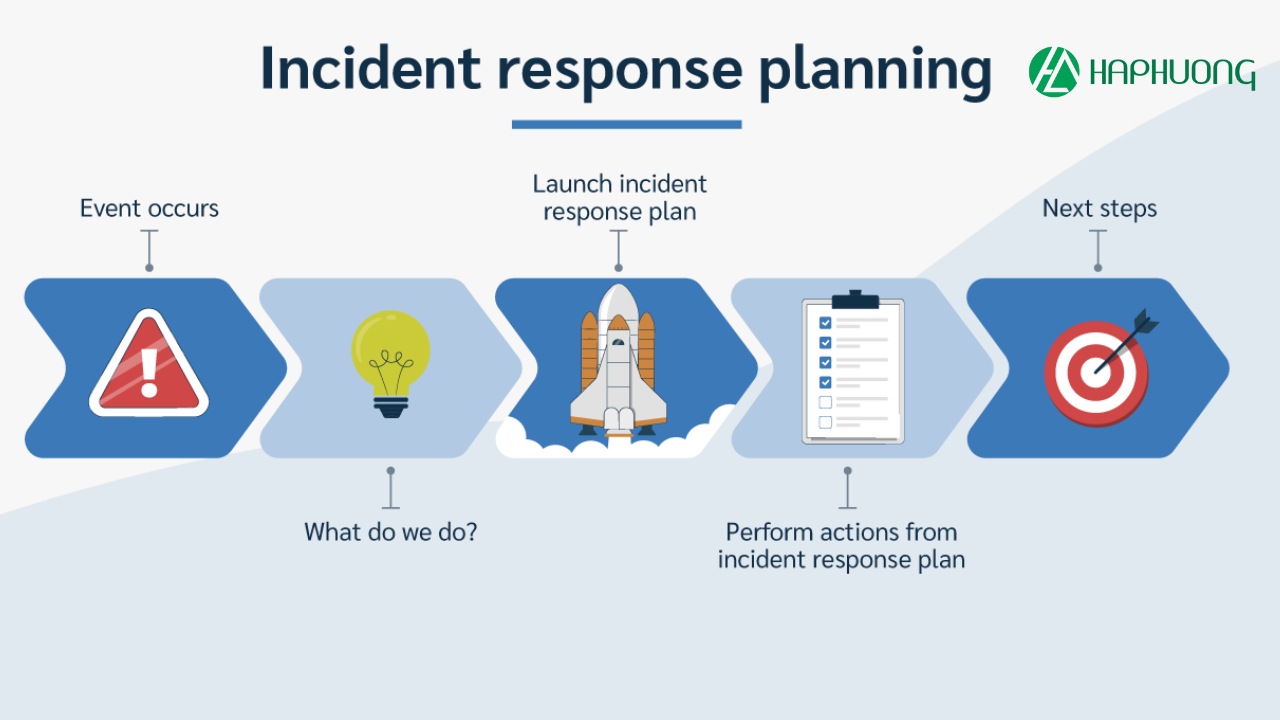
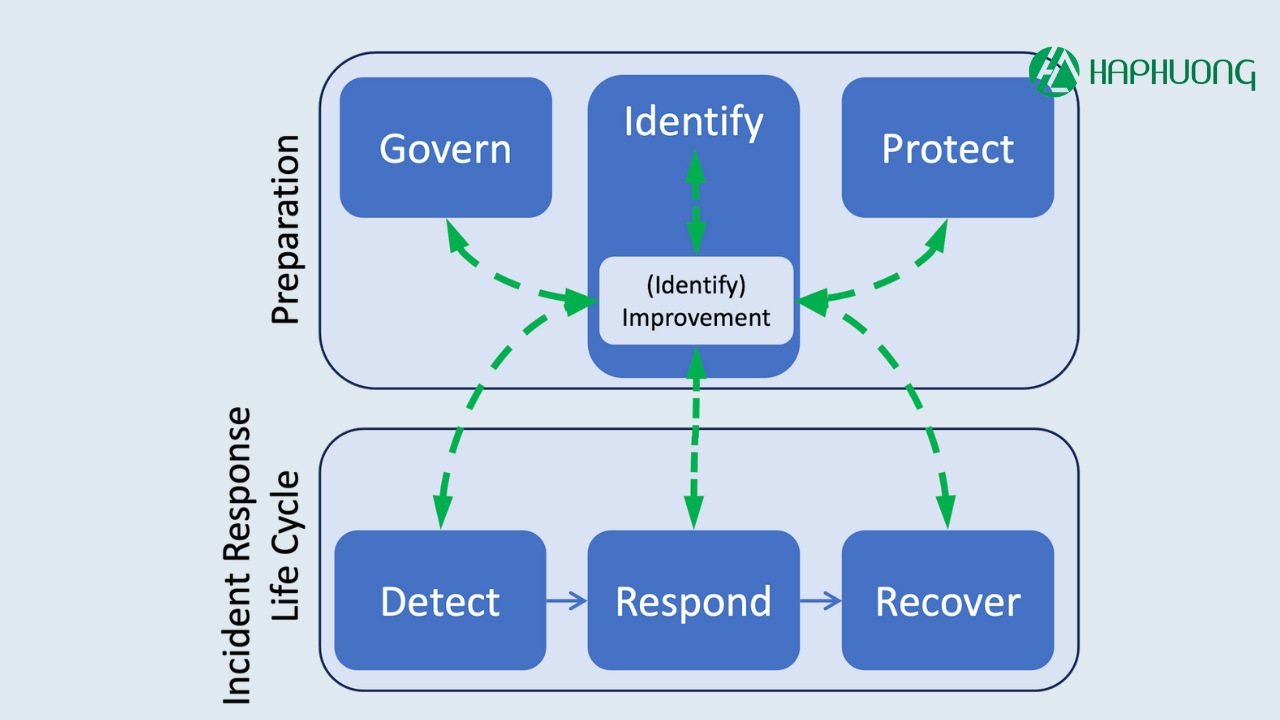
Các giai đoạn chính của quy trình Incident Response
1. Chuẩn bị (Preparation)
Giai đoạn này là nền tảng của mọi chiến lược Incident Response. Mỗi doanh nghiệp cần phải:
- Xây dựng chính sách và quy trình: Phát triển các chính sách bảo mật, hướng dẫn phản ứng sự cố, và quy trình hoạt động tiêu chuẩn (SOP).
- Đào tạo nhân viên: Tổ chức các buổi huấn luyện cho nhân viên về cách nhận biết các dấu hiệu của sự cố an ninh mạng và cách báo cáo sự cố.
- Phân công vai trò và trách nhiệm: Xác định rõ ai sẽ chịu trách nhiệm xử lý từng loại sự cố.
- Diễn tập và mô phỏng sự cố: Thực hiện các cuộc diễn tập thường xuyên để kiểm tra khả năng phản ứng và điều chỉnh quy trình khi cần.
- Triển khai công cụ giám sát và bảo mật: Sử dụng các công cụ như SIEM, IDS/IPS và giải pháp EDR để theo dõi và phát hiện sự cố.
2. Phát hiện và phân tích (Detection and Analysis)
- Giám sát liên tục: Sử dụng các công cụ và hệ thống giám sát để theo dõi hoạt động của mạng và phát hiện các dấu hiệu bất thường.
- Xác định sự cố: Phân biệt giữa các cảnh báo thực sự và các cảnh báo giả (false positives).
- Phân loại và đánh giá sự cố: Xác định loại sự cố, mức độ nghiêm trọng, và phạm vi ảnh hưởng.
- Thu thập và phân tích dữ liệu: Thu thập log, dữ liệu mạng, và thông tin từ các endpoint để điều tra nguyên nhân và phương pháp tấn công.
- Thông báo cho các bên liên quan: Trong một số trường hợp, doanh nghiệp cần thông báo cho khách hàng, đối tác,hoặc cơ quan chức năng về sự cố xảy ra.
3. Ngăn chặn (Containment)
- Ngăn chặn sự cố lan rộng: Thực hiện các biện pháp cô lập hệ thống bị ảnh hưởng để ngăn chặn sự lây lan của mối đe dọa.
- Triển khai các biện pháp tạm thời: Ví dụ như chặn địa chỉ IP độc hại hoặc vô hiệu hóa tài khoản bị xâm nhập.
- Lên kế hoạch cho việc khôi phục: Lập kế hoạch để giảm thiểu gián đoạn khi hệ thống được khôi phục lại trạng thái hoạt động.
4. Khắc phục (Eradication)
- Loại bỏ mối đe dọa: Xác định và loại bỏ các phần mềm độc hại, truy cập trái phép, hoặc các tệp bị nhiễm.
- Sửa chữa hệ thống: Khắc phục các lỗ hổng hoặc cấu hình sai đã bị khai thác.
- Cập nhật và vá lỗi: Đảm bảo tất cả các bản cập nhật hệ thống bảo mật cần thiết được cài đặt mới nhất.

5. Khôi phục (Recovery)
- Khôi phục dữ liệu: Khôi phục dữ liệu từ các bản sao lưu an toàn.
- Khôi phục hoạt động: Đưa các hệ thống trở lại hoạt động bình thường trong một môi trường an toàn.
- Giám sát sau khôi phục: Theo dõi chặt chẽ các hệ thống để đảm bảo rằng mối đe dọa không còn tồn tại và không có hoạt động bất thường.
6. Đánh giá sau sự cố (Post-Incident Review)
- Phân tích sự cố: Đánh giá chi tiết các nguyên nhân và cách xử lý.
- Rút kinh nghiệm: Xác định những gì đã làm tốt và những gì cần cải thiện.
- Cập nhật tài liệu và quy trình: Điều chỉnh các quy trình Incident Response để chuẩn bị tốt hơn cho các sự cố trong tương lai.
- Báo cáo: Tổng hợp kết quả điều tra và phản ứng để báo cáo cho ban lãnh đạo hoặc các cơ quan quản lý.
Những thách thức trong việc triển khai Incident Response
- Thiếu nhân sự có kỹ năng: Phản hồi sự cố đòi hỏi đội ngũ có kiến thức chuyên sâu về an ninh mạng.
- Phản ứng chậm trễ: Nhiều doanh nghiệp gặp khó khăn trong việc phát hiện và xử lý sự cố kịp thời.
- Dữ liệu phân tán: Các doanh nghiệp thường phải xử lý sự cố trên nhiều hệ thống và môi trường khác nhau (on-premise, cloud).
- Khả năng mở rộng: Quy trình phải có khả năng mở rộng khi phát triển hoặc khi gặp các cuộc tấn công quy mô lớn.
Sản phẩm đề xuất


Tổng kết
Incident Response không chỉ là một phản ứng tức thời với các sự cố an ninh mạng mà là một phần quan trọng trong chiến lược bảo mật tổng thể của tổ chức. Việc xây dựng một chương trình phản hồi sự cố hiệu quả đòi hỏi sự chuẩn bị kỹ lưỡng, công cụ phù hợp và đội ngũ có kỹ năng đối phó. Incident Response không chỉ giúp giảm thiểu thiệt hại khi sự cố xảy ra mà còn tăng cường khả năng phòng thủ, bảo vệ danh tiếng và đảm bảo sự liên tục trong kinh doanh. Hà Phương hi vọng qua bài viết trên, bạn đọc đã có thể hiểu rõ hơn về Incident Response.







