




 0987.232.060
 0964.232.066
Tấn công APT là gì? Cách phòng chống tấn công APT hiệu quả
By lúc
Views: 1506 - Category: Kiến thức công nghệ, Tin tức - On:
Tấn công APT là một loại tấn công mạng phức tạp và tinh vi, thường nhắm vào các tổ chức lớn với mục tiêu đánh cắp thông tin nhạy cảm hoặc gây ra thiệt hại nghiêm trọng. Khác với các cuộc tấn công mạng thông thường, tấn công APT diễn ra trong một khoảng thời gian dài, với các chiến thuật và công cụ tấn công tinh vi nhằm duy trì sự xâm nhập vào hệ thống mục tiêu mà không bị phát hiện. Hãy cùng Hà Phương tìm hiểu tấn công APT là gì và Cách phòng chống tấn công APT hiệu quả nhất.
Tấn công APT là gì?
Advanced Persistent Threat (APT) là một hình thức tấn công mạng kéo dài và có chủ đích. Trong các cuộc tấn công này, kẻ xâm nhập sẽ tìm cách truy cập vào mạng của mục tiêu và duy trì sự hiện diện mà không bị phát hiện trong thời gian dài.
Các cuộc tấn công APT đánh cắp dữ liệu nhạy cảm thay vì gây hại ngay lập tức cho mạng lưới của tổ chức bị tấn công. Những kẻ tấn công thường cố gắng duy trì quyền truy cập liên tục vào hệ thống mạng thay vì đột nhập và thoát ra nhanh chóng, giúp chúng thu thập thông tin trong suốt một thời gian dài mà không bị phát giác.
Không giống như các cuộc tấn công mạng phổ biến như ransomware hoặc dịch vụ tấn công thuê, APT được thực hiện thủ công với sự chuẩn bị kỹ lưỡng và chi tiết. Vì cần đầu tư nhiều thời gian, công sức và nguồn lực để thực hiện, các cuộc tấn công APT thường nhắm đến các mục tiêu có giá trị cao chẳng hạn như các tổ chức lớn hoặc cơ quan chính phủ.
Do mức độ phức tạp và nguồn lực cần thiết, APT thường được tổ chức bởi các nhóm tội phạm mạng có sự tài trợ mạnh mẽ từ quốc gia thay vì những hacker đơn lẻ. Vì vậy, APT trở thành một trong những loại hình tấn công mạng nguy hiểm và khó phát hiện nhất hiện nay.
Mục tiêu của tấn công APT là gì?
Mục tiêu của các cuộc tấn công APT thay đổi tùy thuộc vào động cơ của kẻ tấn công. Ví dụ, các nhóm tấn công được tài trợ bởi nhà nước có thể nhắm đến việc đánh cắp tài sản trí tuệ (IP) hoặc dữ liệu mật nhằm giành lợi thế cạnh tranh trong các ngành công nghiệp cụ thể. Các lĩnh vực thường bị nhắm đến bao gồm phân phối năng lượng, tiện ích viễn thông và hệ thống hạ tầng, mạng xã hội, các tổ chức truyền thông, tài chính, công nghệ cao và cơ quan chính phủ.
Bên cạnh đó, các nhóm tội phạm có tổ chức thường tài trợ cho các cuộc tấn công APT để thu thập thông tin phục vụ cho các hoạt động tội phạm, nhằm mục đích thu lợi nhuận tài chính.
Mặc dù các cuộc tấn công APT rất khó phát hiện, việc đánh cắp dữ liệu hiếm khi có thể diễn ra mà không để lại dấu vết. Tuy nhiên, hành động chuyển dữ liệu ra khỏi tổ chức có thể là manh mối duy nhất để các nhà phòng thủ nhận biết mạng lưới của họ đang bị tấn công. Các chuyên gia an ninh mạng thường tập trung vào việc phát hiện các bất thường trong luồng dữ liệu ra bên ngoài để xác định liệu mạng lưới có phải là mục tiêu của một cuộc tấn công APT hay không.
Các kỹ thuật được sử dụng trong tấn công APT là gì?
Các kỹ thuật thường được sử dụng trong các cuộc tấn công APT bao gồm:
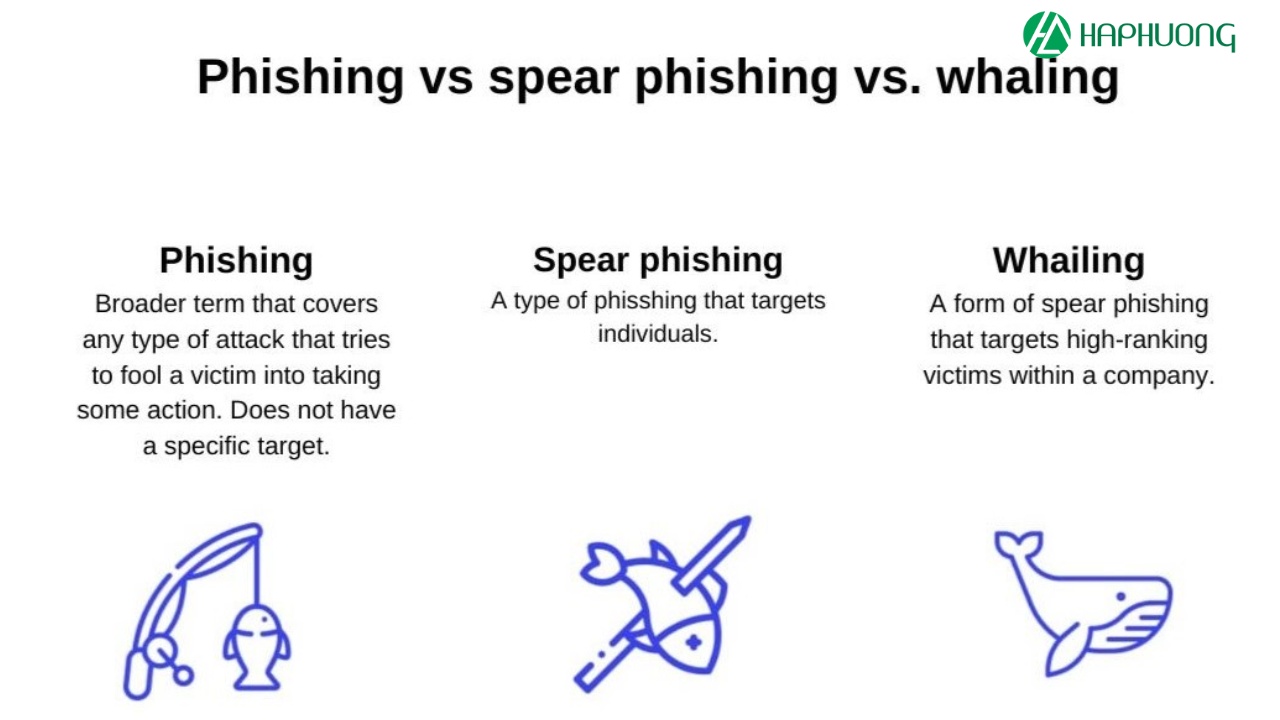
Tấn công lừa đảo Spear Phishing
Lừa đảo Spear Phishing là một trong những kỹ thuật phổ biến nhất mà các kẻ tấn công APT sử dụng. Tin tặc gửi email được tùy chỉnh kỹ lưỡng thường mang nội dung rất thuyết phục, nhắm vào từng cá nhân hoặc tổ chức cụ thể. Các email này có thể giả mạo từ đồng nghiệp, đối tác kinh doanh hoặc dịch vụ đáng tin cậy nhằm đánh lừa người nhận cung cấp thông tin cá nhân hoặc nhấp vào liên kết chứa mã độc. Một khi người nhận thực hiện hành động này, mã độc sẽ được triển khai vào hệ thống của họ, mở cửa cho kẻ tấn công truy cập.
Khai thác lỗ hổng Zero-day
Lỗ hổng Zero-day là những điểm yếu trong phần mềm hoặc phần cứng mà chưa được phát hiện hoặc chưa được nhà sản xuất khắc phục. Các kẻ tấn công APT nhanh chóng tận dụng các lỗ hổng này để xâm nhập vào hệ thống mục tiêu. Bằng cách khai thác trước khi lỗ hổng được vá, tin tặc có thể tránh được các biện pháp bảo vệ hiện tại và dễ dàng xâm nhập mà không bị phát hiện. Đây là lý do tại sao zero-day là một trong những phương pháp nguy hiểm và khó đối phó nhất.
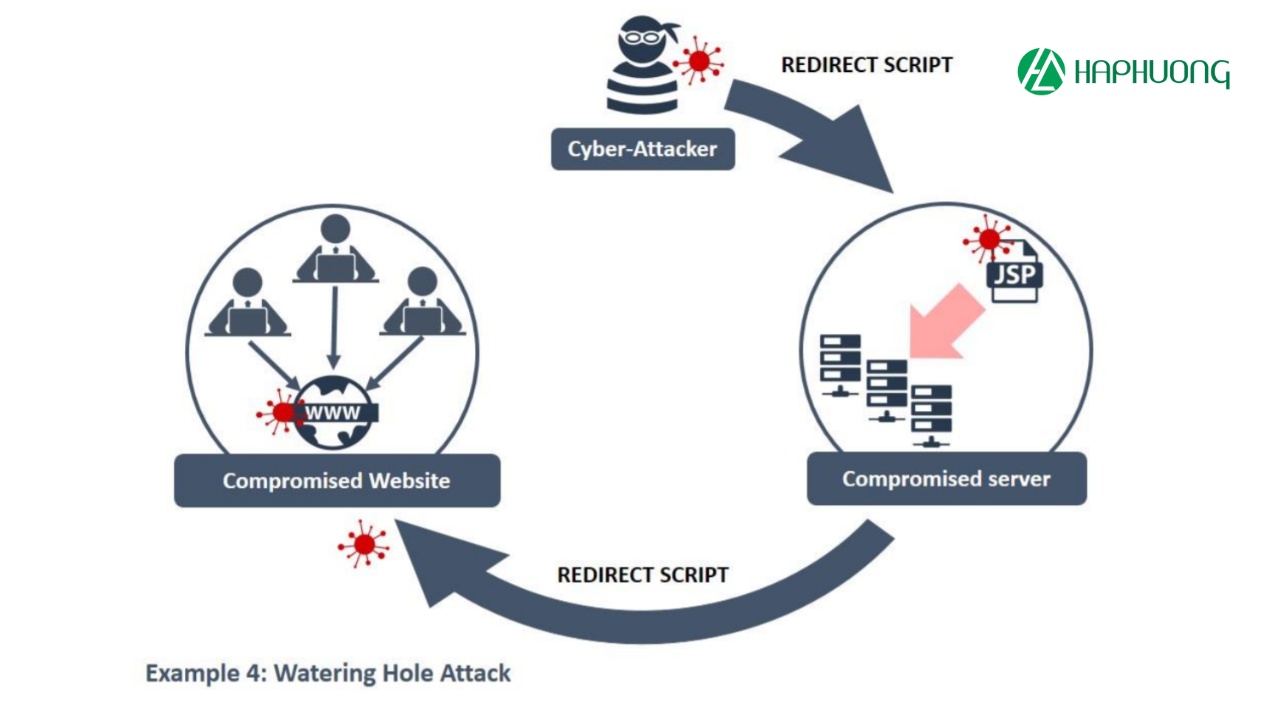
Tấn công Watering Hole
Watering Hole là phương pháp mà kẻ tấn công cài mã độc vào các trang web mà mục tiêu thường xuyên truy cập. Tin tặc nghiên cứu hành vi truy cập của mục tiêu để tìm ra những trang web đáng tin cậy mà nạn nhân hay sử dụng. Sau đó, mã độc được chèn vào trang web và khi nạn nhân truy cập, hệ thống của họ sẽ bị lây nhiễm mà không hề hay biết, cho phép kẻ tấn công kiểm soát hệ thống của mục tiêu một cách âm thầm.
Tấn công chuỗi cung ứng
Kỹ thuật tấn công chuỗi cung ứng tập trung vào việc xâm nhập vào một sản phẩm phần mềm hoặc phần cứng trước khi nó được cung cấp cho nạn nhân. Kẻ tấn công có thể chèn mã độc vào giai đoạn sản xuất hoặc phân phối sản phẩm. Khi nạn nhân sử dụng sản phẩm này, mã độc sẽ được kích hoạt cho phép kẻ tấn công truy cập vào mạng lưới của họ. Đây là hình thức tấn công rất tinh vi vì nạn nhân thường tin tưởng vào nguồn gốc của sản phẩm.
Đánh cắp thông tin đăng nhập
Để có được quyền truy cập hợp lệ, kẻ tấn công thường sử dụng các kỹ thuật như ghi lại thao tác bàn phím, tấn công brute force để bẻ khóa mật khẩu hoặc gửi các email lừa đảo để thu thập thông tin đăng nhập. Khi có trong tay thông tin này, tin tặc có thể dễ dàng điều hướng trong hệ thống, truy cập vào các tệp tin và dữ liệu nhạy cảm mà không bị nghi ngờ.
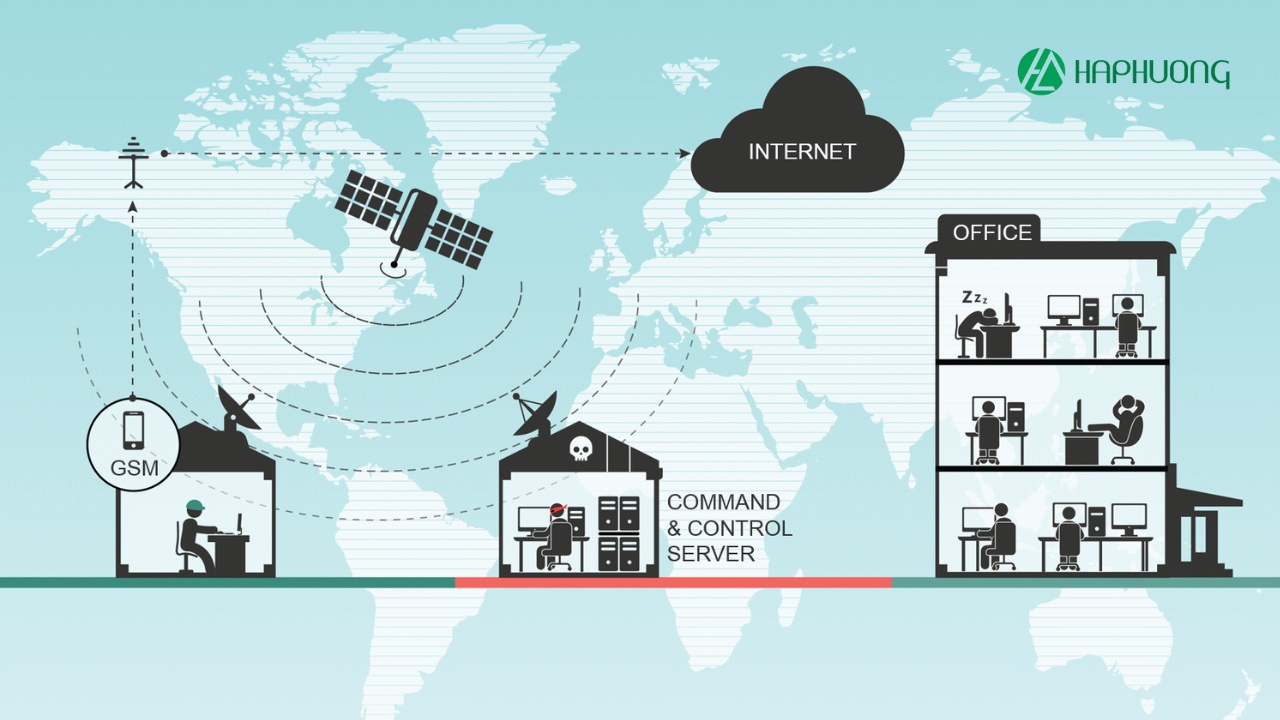
Máy chủ điều khiển và kiểm soát (Command-and-control)
Máy chủ điều khiển và kiểm soát được sử dụng để thiết lập các kênh liên lạc giữa hệ thống bị xâm nhập và mạng lưới của kẻ tấn công. Qua các kênh này, chúng có thể ra lệnh từ xa, duy trì quyền kiểm soát và thực hiện hành vi lấy cắp dữ liệu. Điều này giúp kẻ tấn công quản lý và khai thác hệ thống mục tiêu một cách liên tục, đảm bảo cuộc tấn công đạt hiệu quả tối đa.
Chiến lược né tránh phát hiện
Để tránh bị phát hiện bởi các hệ thống bảo mật, kẻ tấn công APT sử dụng các chiến lược tinh vi như che giấu mã độc, giả mạo các quy trình hợp pháp hoặc áp dụng các biện pháp chống phân tích mã. Những kỹ thuật này giúp che giấu hành vi xâm nhập và giảm khả năng bị các công cụ bảo mật tự động phát hiện.
Các giai đoạn của cuộc tấn công APT
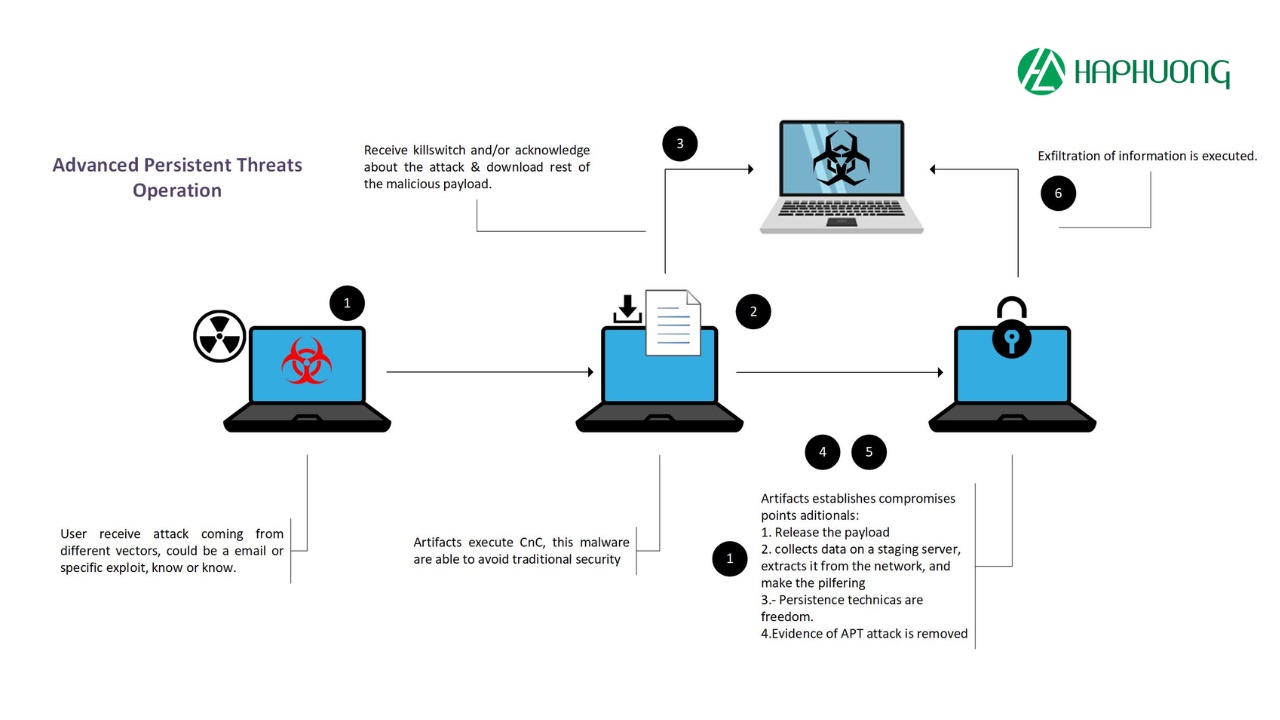
Các cuộc tấn công APT là những chiến dịch tấn công mạng tinh vi, được lên kế hoạch tỉ mỉ và thực hiện qua nhiều giai đoạn nhằm xâm nhập, duy trì quyền kiểm soát và đánh cắp dữ liệu từ mục tiêu.
Giai đoạn 1: Thăm dò
Trong giai đoạn đầu tiên của cuộc tấn công APT, kẻ tấn công tập trung thu thập thông tin về mục tiêu để chuẩn bị cho các bước tiếp theo. Tin tặc sử dụng các kỹ thuật như tình báo nguồn mở (OSINT) để nghiên cứu cơ sở hạ tầng, nhân viên và đối tác của tổ chức.
Ngoài ra, kỹ thuật xã hội cũng được áp dụng để đánh lừa nhân viên cung cấp thông tin nhạy cảm, chẳng hạn như mật khẩu hoặc quy trình nội bộ. Một phương pháp khác là quét lỗ hổng, trong đó kẻ tấn công tìm kiếm các lỗ hổng trong hệ thống có thể truy cập công khai. Tất cả dữ liệu này giúp chúng hiểu rõ điểm yếu của mục tiêu và lên kế hoạch tấn công chính xác.
Giai đoạn 2: Xâm nhập
Sau khi thu thập đủ thông tin, kẻ tấn công bắt đầu khai thác các lỗ hổng để xâm nhập vào hệ thống. Chúng có thể sử dụng email lừa đảo, gửi các email giả mạo nhưng được thiết kế cẩn thận để lừa nạn nhân nhấp vào liên kết độc hại hoặc tải xuống tệp đính kèm chứa mã độc. Ngoài ra, khai thác lỗ hổng trong phần mềm chưa được vá lỗi hoặc tấn công chuỗi cung ứng là những cách phổ biến để tiếp cận hệ thống mục tiêu. Một khi xâm nhập thành công, kẻ tấn công có thể kiểm soát một phần hệ thống để tiếp tục mở rộng quyền kiểm soát.
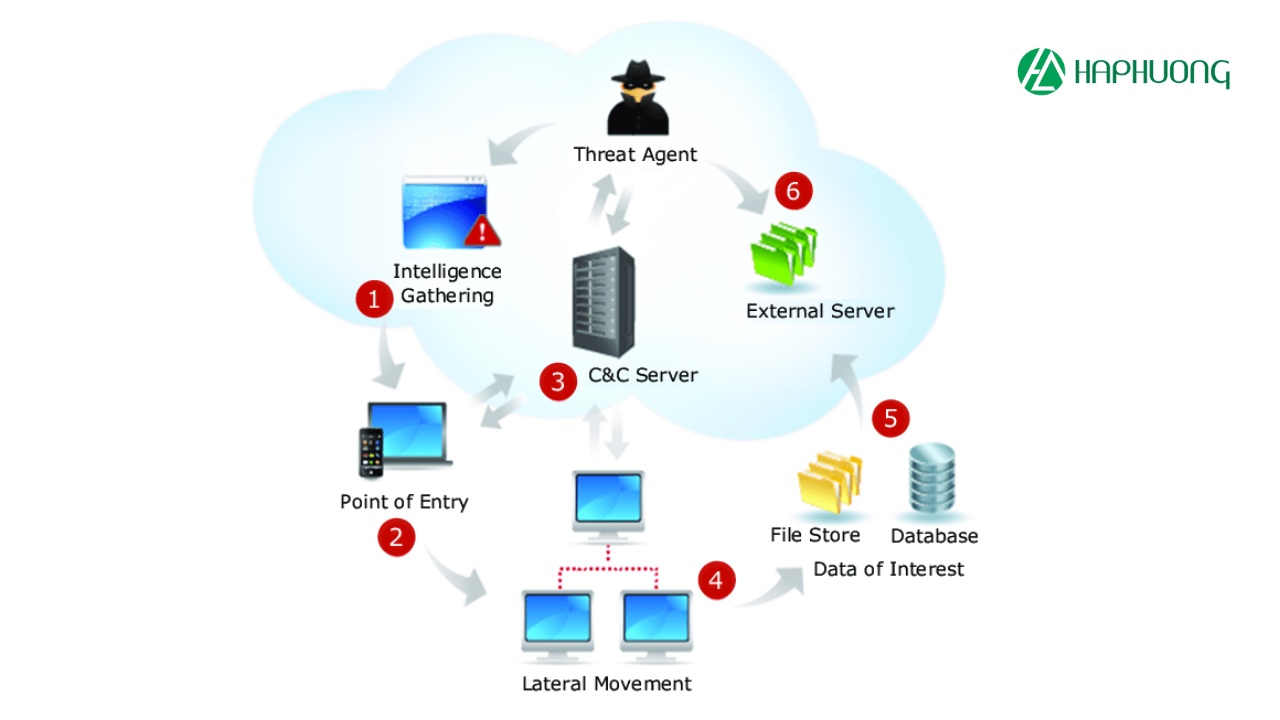
Giai đoạn 3: Thiết lập
Khi đã vào được hệ thống, kẻ tấn công sẽ nhanh chóng triển khai các công cụ để duy trì sự hiện diện lâu dài. Chúng cài đặt cửa hậu (backdoor) để đảm bảo có thể truy cập lại hệ thống bất cứ lúc nào, đồng thời thiết lập các kênh giao tiếp với máy chủ điều khiển và kiểm soát (C&C). Các phần mềm độc hại cũng được cài đặt để giám sát và thu thập thông tin. Mục tiêu chính trong giai đoạn này là đảm bảo kẻ tấn công có thể duy trì quyền truy cập liên tục mà không bị phát hiện.
Giai đoạn 4: Di chuyển ngang
Ở giai đoạn này, kẻ tấn công bắt đầu mở rộng quyền kiểm soát của mình bằng cách di chuyển ngang trong hệ thống mạng nội bộ. Tin tặc có thể truy cập vào các tài khoản có quyền cao hơn, sử dụng các kỹ thuật như Pass-the-Hash hoặc khai thác thông tin đăng nhập bị đánh cắp. Đồng thời, chúng tiến hành thăm dò mạng để xác định các máy chủ quan trọng, dữ liệu nhạy cảm hoặc các hệ thống cần nhắm mục tiêu. Quá trình này được thực hiện cẩn thận để tránh bị phát hiện bởi các công cụ giám sát bảo mật.
Giai đoạn 5: Rò rỉ dữ liệu và duy trì quyền kiểm soát
Khi đã xác định và truy cập được dữ liệu quan trọng, kẻ tấn công bắt đầu quá trình trích xuất thông tin ra khỏi hệ thống. Chúng sử dụng các kênh mã hóa hoặc đường hầm an toàn để che giấu dữ liệu khi chuyển ra ngoài. Để giảm thiểu nguy cơ bị phát hiện, dữ liệu thường được nén và mã hóa trước khi gửi đi.
Đồng thời, kẻ tấn công tiếp tục triển khai thêm các cửa hậu và công cụ điều khiển từ xa để đảm bảo sự tồn tại lâu dài trong hệ thống, giúp chúng tiếp tục hoạt động ngay cả khi tổ chức đã phát hiện và cố gắng khắc phục sự cố.
Dấu hiệu nhận biết tấn công APT
Tấn công APT thường rất khó phát hiện do tính chất tinh vi và chiến thuật dài hơi. Những cuộc tấn công này không chỉ đơn thuần nhằm vào việc xâm nhập nhanh chóng mà còn tập trung vào việc duy trì sự hiện diện trong mạng mục tiêu trong thời gian dài để đạt được mục đích cuối cùng. Dưới đây là các dấu hiệu nổi bật giúp nhận diện một cuộc tấn công APT:
- Mức độ tinh vi cao: Các cuộc tấn công APT được đặc trưng bởi sự sử dụng các công cụ và kỹ thuật tấn công tiên tiến. Kẻ tấn công thường tạo ra phần mềm độc hại tùy chỉnh hoặc khai thác các lỗ hổng zero-day (lỗ hổng phần mềm chưa được phát hiện hoặc chưa có bản vá). Vì thế tin tặc sẽ tránh bị phát hiện bởi các hệ thống bảo mật thông thường, tạo điều kiện cho kẻ tấn công xâm nhập mà không bị phát hiện trong thời gian dài.
- Tuần tự: Một đặc điểm nổi bật của APT là tính chất tuần tự trong các giai đoạn tấn công. Các cuộc tấn công APT không diễn ra đột ngột mà diễn ra dần dần qua các bước, từ việc chiếm quyền truy cập ban đầu, duy trì và mở rộng quyền truy cập, đến việc cố gắng giữ ẩn mình khỏi sự phát hiện. Kẻ tấn công sẽ tiếp tục xâm nhập và duy trì sự hiện diện của mình cho đến khi hoàn thành mục tiêu của cuộc tấn công, thường kéo dài từ vài tháng đến nhiều năm.
- Nhiều điểm xâm nhập: Khác với các cuộc tấn công mạng thông thường, APT thường tìm cách thiết lập nhiều điểm xâm nhập vào hệ thống mục tiêu. Điều này cho phép kẻ tấn công duy trì quyền kiểm soát ngay cả khi một hoặc vài điểm xâm nhập bị phát hiện và xử lý. Các điểm xâm nhập này có thể bao gồm các lỗ hổng phần mềm, email lừa đảo hoặc các kênh giao tiếp khác, giúp kẻ tấn công có thể dễ dàng tiếp tục hoạt động khi một điểm bị đóng.
- Mục tiêu và mục đích cụ thể: Tấn công APT có động cơ và mục tiêu rõ ràng. Các mục tiêu này có thể là đánh cắp thông tin nhạy cảm như dữ liệu tài chính, sở hữu trí tuệ (IP) hoặc thông tin bí mật của chính phủ. Bên cạnh đó, một số APT còn nhằm vào các hoạt động gián điệp, tác động chính trị hoặc làm gián đoạn hoạt động của các tổ chức lớn mang lại lợi ích cho các nhóm tội phạm hoặc quốc gia đứng sau cuộc tấn công.
- Khung thời gian dài hạn: Khác với các cuộc tấn công mạng thông thường, tấn công APT có thể kéo dài từ vài tháng đến vài năm. Các cuộc tấn công này không có thời gian tấn công cố định mà thay vào đó, kẻ tấn công sẽ kiên nhẫn duy trì sự hiện diện trong mạng mục tiêu, thu thập dữ liệu và đạt được các mục tiêu lâu dài mà không bị phát hiện.
- Được phối hợp và có nguồn lực tốt: APT thường được thực hiện bởi các nhóm tội phạm có tổ chức hoặc các tác nhân đe dọa được tài trợ mạnh mẽ, thường là các quốc gia hoặc nhóm tin tặc có năng lực tài chính và kỹ thuật cao. Những nhóm này có khả năng phát triển công cụ độc đáo, thực hiện trinh sát chuyên sâu, và lập kế hoạch tấn công cực kỳ phức tạp, giúp cuộc tấn công đạt được hiệu quả cao.
- Tốn kém để thực hiện: Vì APT đòi hỏi nhiều nguồn lực và công sức để thực hiện, chi phí của một cuộc tấn công APT có thể rất cao. Việc phát triển phần mềm độc hại, duy trì các điểm xâm nhập và theo dõi mạng mục tiêu là một quá trình đòi hỏi tài chính lớn. Những nhóm tội phạm có tổ chức hoặc các nhóm tin tặc do quốc gia tài trợ thường có đủ khả năng chi trả cho các cuộc tấn công dài hạn này.
- Điểm vào dự phòng: Sau khi đã xâm nhập vào mạng mục tiêu, kẻ tấn công sẽ cố gắng thiết lập các điểm vào dự phòng, đảm bảo quyền kiểm soát lâu dài ngay cả khi một số điểm xâm nhập bị phát hiện và đóng lại. Chúng thường duy trì các kết nối từ xa hoặc thiết lập các backdoor để có thể triển khai thêm phần mềm độc hại nếu cần thiết, giúp chúng dễ dàng duy trì sự hiện diện trong hệ thống mục tiêu.
Cách phòng chống tấn công APT hiệu quả
Để đối phó với các cuộc tấn công APT, các tổ chức cần phải xây dựng một chiến lược bảo mật toàn diện và liên tục cải thiện các biện pháp phòng thủ. Các biện pháp này nhằm giảm thiểu rủi ro và ngăn chặn kẻ tấn công từ những giai đoạn đầu tiên, đồng thời tăng cường khả năng phát hiện sớm khi có dấu hiệu xâm nhập. Dưới đây là các phương pháp bảo mật quan trọng giúp ngăn chặn tấn công APT:
Vá lỗ hổng phần mềm mạng và hệ điều hành
Việc vá các lỗ hổng phần mềm và hệ điều hành là một trong những biện pháp cơ bản và quan trọng nhất để ngăn ngừa tấn công APT. Các lỗ hổng trong phần mềm mạng hoặc hệ điều hành có thể bị khai thác bởi kẻ tấn công để xâm nhập vào hệ thống. Do đó, các bản vá lỗi cần được triển khai ngay khi có thông báo về các lỗ hổng bảo mật, giúp bảo vệ các thiết bị khỏi các cuộc tấn công từ bên ngoài.
Bảo mật kết nối từ xa
Trong môi trường làm việc hiện đại, kết nối từ xa, đặc biệt là VPN, rất dễ bị tấn công nếu không được bảo mật chặt chẽ. Việc sử dụng mã hóa mạnh để bảo vệ các kết nối từ xa giúp ngăn chặn các cuộc tấn công man-in-the-middle và bảo vệ dữ liệu khỏi những kẻ tấn công cố gắng chiếm quyền truy cập trái phép vào hệ thống. Các biện pháp như xác thực đa yếu tố (MFA) và VPN với mã hóa mạnh sẽ làm giảm đáng kể khả năng bị xâm nhập.
Lọc email
Email lừa đảo là một trong những phương thức phổ biến mà kẻ tấn công sử dụng để lừa đảo và xâm nhập vào hệ thống. Do đó, việc lọc email đến là rất quan trọng. Hệ thống lọc email cần được cấu hình để phát hiện và chặn các email đáng ngờ, chẳng hạn như các email có tệp đính kèm độc hại hoặc các liên kết dẫn đến trang web lừa đảo. Công nghệ AI và các thuật toán học máy có thể giúp nhận diện các email có dấu hiệu lừa đảo và tự động chặn chúng.
Ghi nhật ký nhanh các sự kiện bảo mật
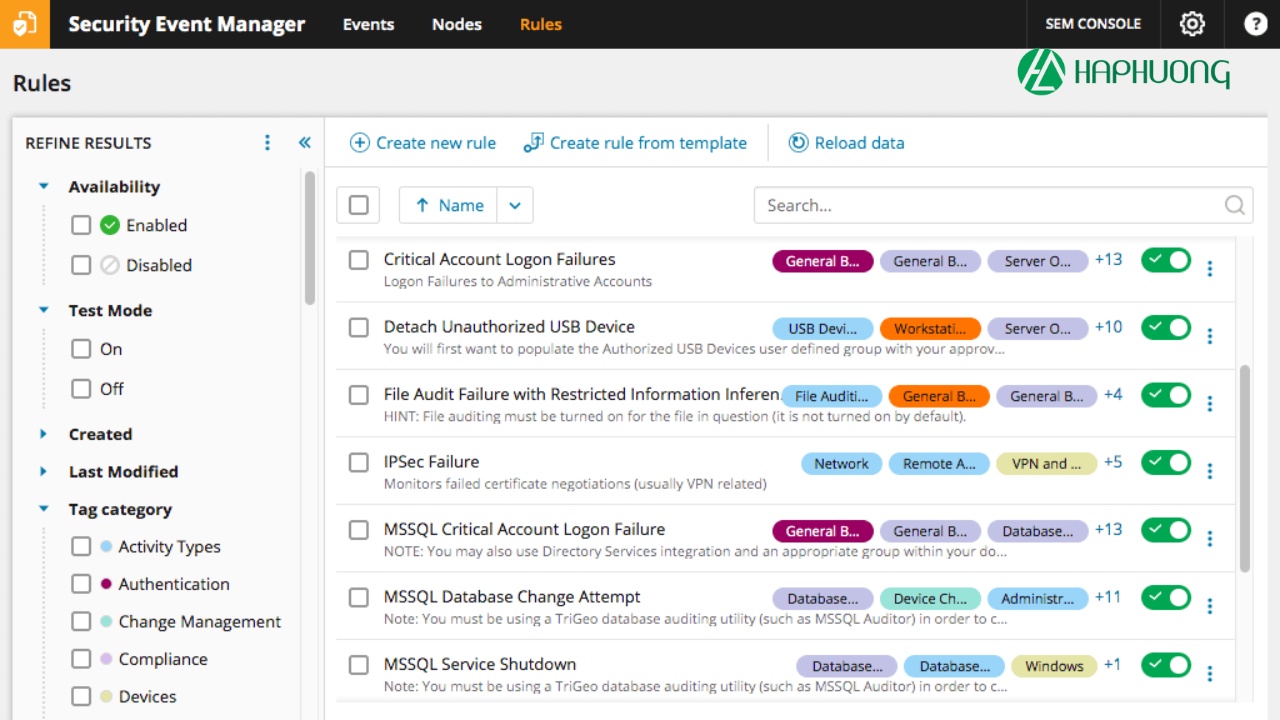
Ghi lại và lưu trữ nhật ký các sự kiện bảo mật là một biện pháp quan trọng giúp các nhóm bảo mật theo dõi và phân tích các sự cố khi chúng xảy ra. Các nhật ký này cung cấp thông tin chi tiết về các hoạt động bất thường trong mạng và giúp phát hiện kịp thời các dấu hiệu của cuộc tấn công APT. Việc phân tích các sự kiện bảo mật từ các nhật ký này cũng giúp các đội ngũ IT cải thiện các chính sách bảo mật và cập nhật hệ thống để phòng tránh các cuộc tấn công trong tương lai.

Giám sát lưu lượng truy cập theo thời gian thực
Một trong những cách hiệu quả nhất để phát hiện sớm các cuộc tấn công APT là giám sát lưu lượng truy cập mạng theo thời gian thực. Các hệ thống giám sát có thể phát hiện các hoạt động bất thường như việc cài đặt cửa hậu hoặc việc truyền tải dữ liệu lớn ra ngoài mạng, giúp các nhóm bảo mật ngăn chặn sự xâm nhập trước khi kẻ tấn công có thể lấy được dữ liệu.
Thiết lập tường lửa ứng dụng web (WAF)
Tường lửa ứng dụng web (WAF) giúp bảo vệ các ứng dụng web khỏi các cuộc tấn công trực tuyến như SQL injection, Cross-Site Scripting (XSS) và các mối đe dọa khác. Cài đặt WAF tại các điểm cuối mạng hoặc ở biên mạng sẽ giúp giám sát và kiểm tra tất cả các yêu cầu HTTP/HTTPS trước khi chúng đến với ứng dụng web, giúp ngăn chặn các cuộc tấn công tấn công vào các lỗ hổng ứng dụng mà tường lửa thông thường không thể phát hiện được.
Sản phẩm đề xuất


Tổng kết
Tấn công APT là một mối đe dọa nghiêm trọng đối với các tổ chức và doanh nghiệp, đòi hỏi sự chuẩn bị và phòng ngừa kỹ lưỡng. Mặc dù những cuộc tấn công APT có thể rất tinh vi và khó phát hiện nhưng với chiến lược bảo mật toàn diện, cập nhật phần mềm kịp thời và giám sát liên tục, các tổ chức có thể giảm thiểu được nguy cơ bị tấn công. Điều quan trọng là mỗi tổ chức cần chủ động xây dựng một hệ thống phòng thủ vững mạnh và không ngừng cải thiện khả năng phát hiện và phản ứng nhanh chóng trước các mối đe dọa mạng.







