




 0987.232.060
 0964.232.066
Mô hình Secure Access Service Edge (SASE) là gì?
By lúc
Views: 1797 - Category: Kiến thức công nghệ, Tin tức - On:
Trong bối cảnh doanh nghiệp hiện đại đối mặt với sự bùng nổ của điện toán đám mây, sự gia tăng người dùng làm việc từ xa và các mối đe dọa an ninh mạng ngày càng tinh vi, kiến trúc mạng truyền thống đã bộc lộ nhiều hạn chế. Để đáp ứng nhu cầu bảo mật và kết nối mới, Gartner – công ty tư vấn và nghiên cứu công nghệ của Hoa Kỳ đã giới thiệu khái niệm Secure Access Service Edge (SASE) vào năm 2019 như một mô hình kiến trúc mạng và bảo mật đột phá. SASE không chỉ tái định hình cách thức doanh nghiệp bảo vệ tài nguyên mà còn mang đến khả năng quản lý linh hoạt và hiệu quả hơn. Hãy cùng Hà Phương tìm hiểu chi tiết về mô hình này nhé!

Giới thiệu tổng quan về mô hình SASE
SASE (Secure Access Service Edge) là một mô hình tích hợp giữa các dịch vụ mạng diện rộng (WAN) và các giải pháp bảo mật, được phân phối dưới dạng dịch vụ đám mây. Khác với mô hình truyền thống khi các dịch vụ mạng và bảo mật được triển khai riêng biệt tại trung tâm dữ liệu hoặc các thiết bị vật lý, SASE kết hợp các chức năng này trên đám mây, giúp cung cấp dịch vụ mạng an toàn, linh hoạt và mở rộng trên toàn cầu.
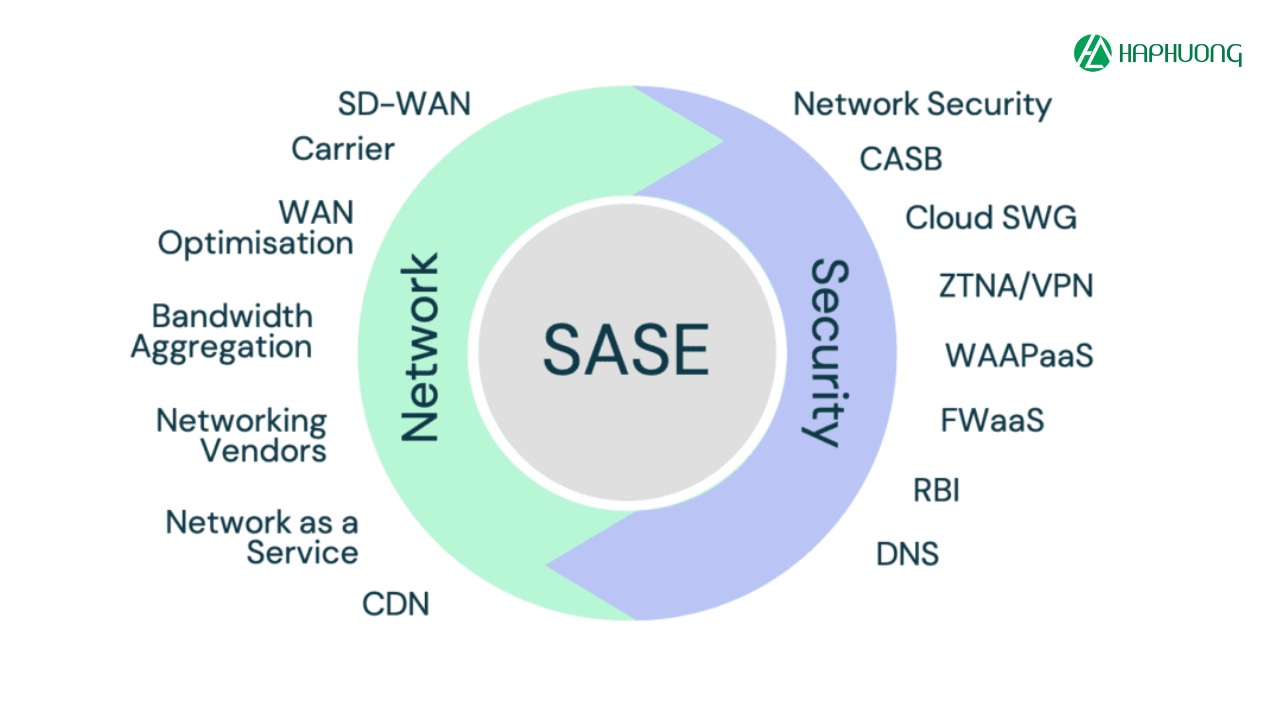
Bốn nguyên tắc cốt lõi của SASE:
- Hội tụ mạng và bảo mật: Tích hợp các dịch vụ SD-WAN với các tính năng bảo mật như SWG, CASB, ZTNA và FWaaS trên cùng một nền tảng.
- Dựa trên đám mây: Các dịch vụ SASE được triển khai và quản lý hoàn toàn trên đám mây, cung cấp khả năng mở rộng và triển khai linh hoạt.
- Dựa trên danh tính: Xác thực dựa trên danh tính người dùng, thiết bị và ứng dụng thay vì vị trí vật lý.
- Phân phối toàn cầu: Các điểm hiện diện (PoP) toàn cầu giúp đảm bảo hiệu suất cao và giảm độ trễ khi truy cập các dịch vụ mạng.
Các thành phần quan trọng trong mô hình SASE
1. SD-WAN (Software-Defined Wide Area Network)
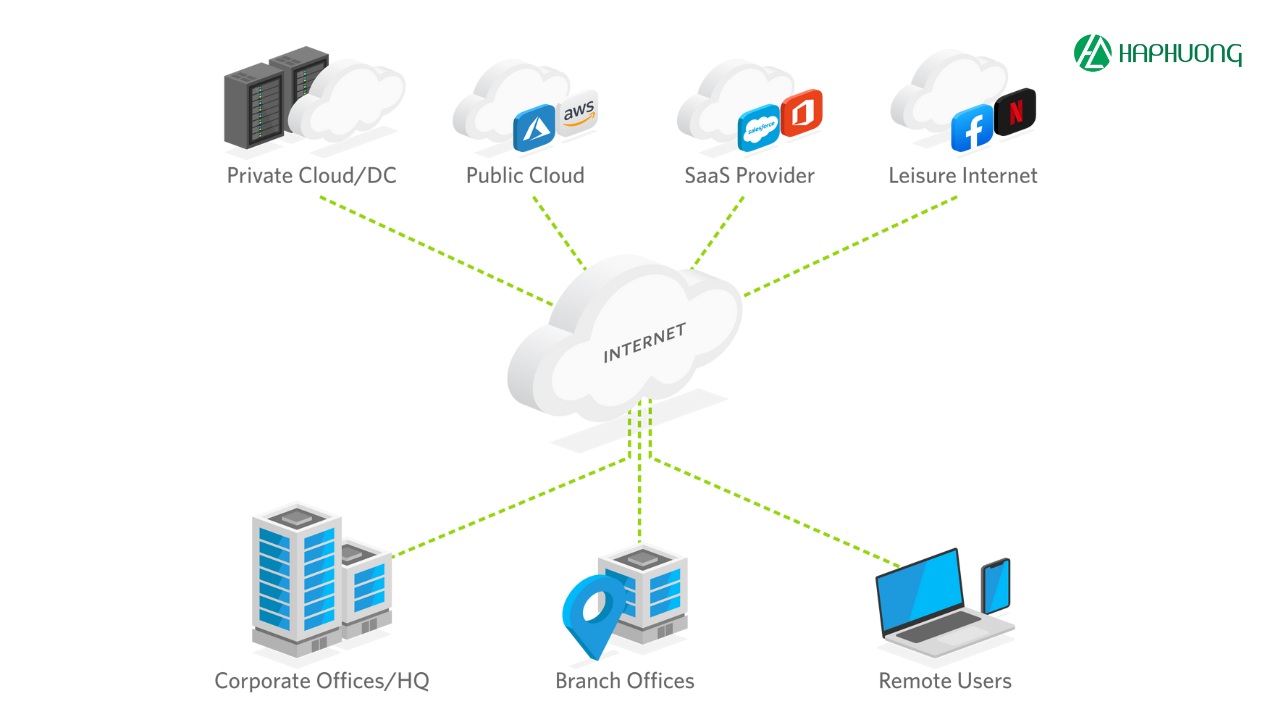
SD-WAN cung cấp khả năng kết nối thông minh, linh hoạt giữa các chi nhánh, người dùng từ xa với trung tâm dữ liệu. Không giống với WAN truyền thống phụ thuộc vào các đường truyền MPLS đắt đỏ, SD-WAN sử dụng các kết nối internet công cộng, LTE hoặc mạng riêng để tối ưu hóa lưu lượng và đảm bảo hiệu suất.
Tính năng chính của SD-WAN:
- Định tuyến lưu lượng động theo ứng dụng.
- Tối ưu hóa băng thông và giảm chi phí.
- Đảm bảo hiệu suất cho các ứng dụng quan trọng.
2. Secure Web Gateway (SWG)
Secure Web Gateway (SWG) là một giải pháp bảo mật toàn diện, hoạt động như một lớp bảo vệ chủ động, giám sát và kiểm soát chặt chẽ toàn bộ lưu lượng truy cập internet của người dùng bằng cách áp dụng các công nghệ lọc web tiên tiến và cơ sở dữ liệu cập nhật liên tục về các mối đe dọa mới. SWG không chỉ ngăn chặn các cuộc tấn công mạng, bảo vệ dữ liệu nhạy cảm của doanh nghiệp mà còn đảm bảo tuân thủ các quy định về bảo mật, mang lại sự an tâm cho người dùng và duy trì hoạt động kinh doanh liên tục.
Bạn có thể tìm hiểu thêm ở đây: Secure Web Gateway (SWG) là gì?
Chức năng của SWG:
- Phân loại và chặn nội dung không an toàn.
- Ngăn chặn truy cập vào các trang web độc hại.
- Giám sát và báo cáo hoạt động truy cập web.

3. Cloud Access Security Broker (CASB)
CASB là một lớp bảo mật trung gian kiểm soát chặt chẽ tất cả các giao tiếp giữa người dùng và các dịch vụ đám mây đa dạng, bao gồm SaaS, IaaS và PaaS. CASB áp dụng các cơ chế giám sát và kiểm soát truy cập tiên tiến, không chỉ đảm bảo an toàn cho dữ liệu mà còn ngăn chặn các mối đe dọa tiềm ẩn.
Chức năng của CASB:
- Phát hiện và bảo vệ dữ liệu nhạy cảm trên đám mây.
- Kiểm soát truy cập và hoạt động của người dùng.
- Phân tích các rủi ro bảo mật liên quan đến các ứng dụng SaaS.
4. Zero Trust Network Access (ZTNA)
Khác với các giải pháp VPN truyền thống, ZTNA không tạo ra một “vùng tin cậy” mở rộng. Thay vào đó, ZTNA tập trung vào việc bảo vệ từng phiên truy cập riêng lẻ nhằm giảm thiểu đáng kể diện tích tấn công và ngăn chặn sự lây lan của các mối đe dọa trong trường hợp một thiết bị bị xâm nhập. Nhờ đó, ZTNA cung cấp một lớp bảo mật mạnh mẽ hơn, phù hợp với môi trường làm việc hiện đại, người dùng thường xuyên truy cập từ xa và sử dụng nhiều loại thiết bị khác nhau.
Ưu điểm của ZTNA:
- Giảm bề mặt tấn công bằng cách hạn chế quyền truy cập.
- Bảo vệ tài nguyên ngay cả khi người dùng ở ngoài mạng doanh nghiệp.
- Tăng cường bảo mật cho môi trường làm việc từ xa.

5. Firewall as a Service (FWaaS)
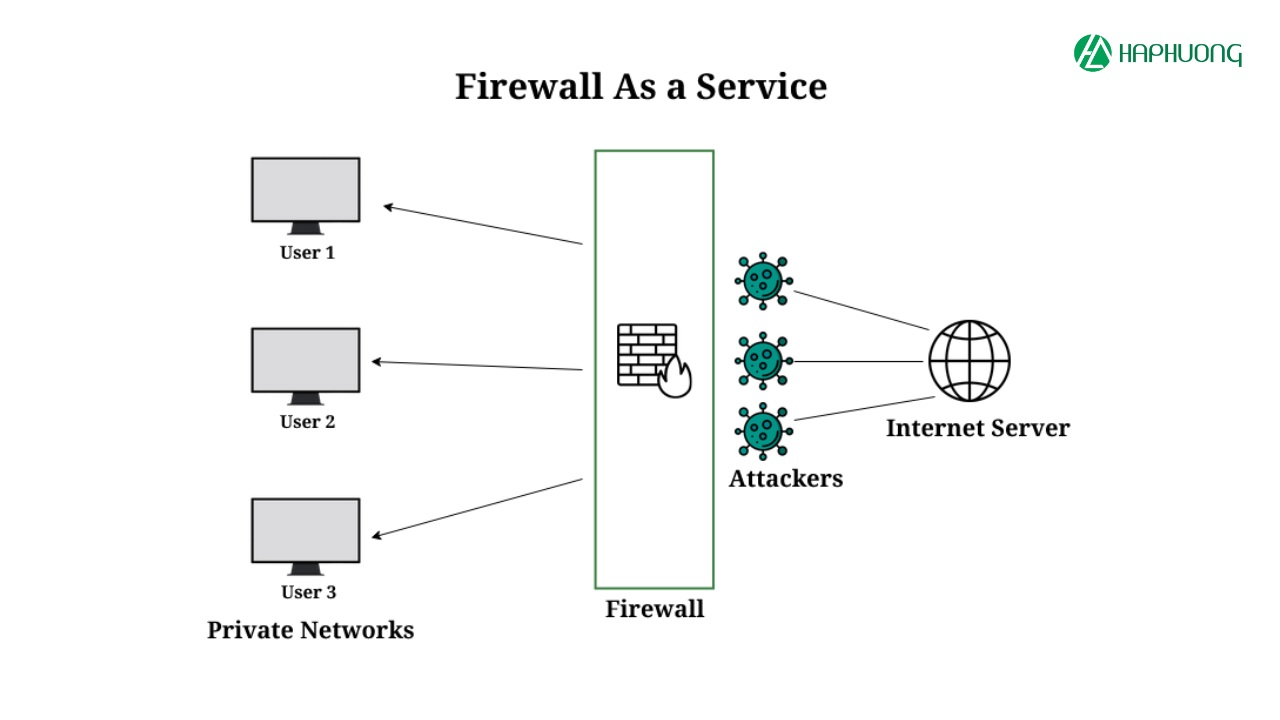
FWaaS là dịch vụ tường lửa thế hệ mới, được triển khai trên nền tảng đám mây, cung cấp một lớp bảo vệ mạnh mẽ cho lưu lượng mạng của doanh nghiệp. Với khả năng kiểm soát truy cập ứng dụng, ngăn chặn xâm nhập, phát hiện và ngăn chặn các cuộc tấn công mạng, FWaaS bảo vệ dữ liệu nhạy cảm, đảm bảo tính liên tục trong hoạt động kinh doanh và tuân thủ các quy định về bảo mật thông tin. Việc loại bỏ các thiết bị tường lửa vật lý không chỉ giảm thiểu chi phí đầu tư và vận hành mà còn giúp đơn giản hóa quá trình quản lý và bảo trì hệ thống.
Tính năng của FWaaS:
- Phân đoạn mạng để hạn chế rủi ro.
- Quản lý tập trung, đơn giản hóa việc thực thi chính sách bảo mật.
- Cung cấp khả năng mở rộng linh hoạt và hiệu quả.
Lợi ích của mô hình SASE cho doanh nghiệp
Tăng cường bảo mật
- Bảo vệ toàn diện: SASE cung cấp một lớp bảo mật mạnh mẽ, bao gồm tường lửa thế hệ mới (NGFW), IPS, lọc URL, bảo vệ chống malware và các mối đe dọa khác nhau.
- Truy cập có điều kiện: Cho phép các doanh nghiệp áp dụng chính sách truy cập dựa trên vai trò và thiết bị, đảm bảo rằng chỉ những người dùng được ủy quyền mới có thể truy cập vào các tài nguyên mạng.
- Bảo vệ dữ liệu: SASE giúp bảo vệ dữ liệu nhạy cảm bằng cách mã hóa lưu lượng truy cập, ngăn chặn việc rò rỉ dữ liệu và tuân thủ các quy định về bảo mật.

Nâng cao hiệu suất
- Truy cập nhanh chóng: SASE cung cấp kết nối mạng nhanh chóng và ổn định cho người dùng, bất kể họ đang làm việc ở đâu.
- Giảm độ trễ: SASE tối ưu hóa đường truyền mạng, giảm thiểu độ trễ và tăng tốc độ truy cập ứng dụng.
- Cải thiện trải nghiệm người dùng: SASE giúp người dùng làm việc hiệu quả hơn nhờ trải nghiệm truy cập mạng liền mạch và an toàn.
Tăng tính linh hoạt
- Mở rộng dễ dàng: SASE có khả năng mở rộng quy mô một cách linh hoạt để đáp ứng nhu cầu thay đổi của doanh nghiệp.
- Triển khai nhanh chóng: SASE có thể được triển khai nhanh chóng và dễ dàng, giúp giảm thiểu thời gian và chi phí.
- Tích hợp với các dịch vụ đám mây: SASE tích hợp tốt với các dịch vụ đám mây khác, giúp đơn giản hóa quá trình quản lý và bảo mật.
Tiết kiệm chi phí cho doanh nghiệp
- Tối ưu hóa chi phí: SASE giúp giảm chi phí vận hành bằng cách loại bỏ nhu cầu quản lý các thiết bị bảo mật vật lý tại các chi nhánh.
- Đơn giản hóa quản lý: SASE cung cấp một giao diện quản lý thống nhất, đơn giản hóa quá trình quản lý và bảo trì hệ thống.
Thách thức và chiến lược triển khai SASE
Mặc dù SASE mang lại nhiều lợi ích, việc triển khai cũng đòi hỏi doanh nghiệp phải cân nhắc các thách thức như:
- Chuyển đổi từ mô hình truyền thống: Doanh nghiệp cần có kế hoạch chuyển đổi từng bước để không làm gián đoạn hoạt động.
- Bảo mật dữ liệu trên đám mây: Cần đảm bảo rằng dữ liệu nhạy cảm được mã hóa và bảo vệ khi di chuyển lên đám mây.
- Tuân thủ quy định: Tích hợp với các tiêu chuẩn bảo mật quốc tế như GDPR, HIPAA, PCI-DSS để đáp ứng các yêu cầu pháp lý.
Sản phẩm đề xuất


Tổng kết
SASE không chỉ là một xu hướng công nghệ mà còn là bước tiến tất yếu trong quá trình hiện đại hóa hạ tầng mạng và bảo mật. Với khả năng hội tụ các dịch vụ mạng và bảo mật trên đám mây, SASE giúp doanh nghiệp đối phó hiệu quả với các thách thức mới trong môi trường làm việc phân tán và đầy biến động. Đầu tư vào SASE không chỉ bảo vệ tài nguyên quan trọng mà còn tạo nền tảng vững chắc cho sự phát triển bền vững trong tương lai số hóa.







