




 0987.232.060
 0964.232.066
Secure Web Gateway (SWG) là gì?
By lúc
Views: 885 - Category: Kiến thức công nghệ - On:
Secure Web Gateway (SWG) là một giải pháp bảo mật hiện đại được thiết kế để bảo vệ người dùng và doanh nghiệp khỏi các mối đe dọa trực tuyến khi truy cập internet. Bằng cách lọc lưu lượng truy cập web, SWG không chỉ ngăn chặn các phần mềm độc hại, lừa đảo và các trang web nguy hiểm, mà còn đảm bảo tuân thủ các chính sách sử dụng internet của tổ chức. Trong bối cảnh môi trường mạng ngày càng phức tạp, SWG trở thành một phần không thể thiếu trong chiến lược an ninh mạng toàn diện, giúp doanh nghiệp duy trì hiệu quả hoạt động và an toàn thông tin. Hãy cùng Hà Phương tìm hiểu chi tiết SWG là gì trong bài viết dưới đây nhé!

1. Secure Web Gateway (SWG) là gì?
Secure Web Gateway (SWG) là cổng bảo mật web được xây dựng trên nền tảng đám mây, giúp bảo vệ người dùng khỏi các mối đe dọa như phần mềm độc hại zero-day. SWG cung cấp bảo mật đa lớp, nâng cao khả năng giám sát và xử lý lưu lượng truy cập trái phép, ngăn ngừa rủi ro về dữ liệu và các mối nguy hiểm từ khắp nơi trên thế giới.
2. Lịch sử phát triển của SWG
Secure Web Gateway (SWG) đã bắt đầu xuất hiện từ cuối những năm 1990 và đầu những năm 2000, khi nhu cầu bảo mật tăng cao cùng với sự phát triển mạnh mẽ của internet. Khi các doanh nghiệp và cá nhân ngày càng phụ thuộc vào internet, mối nguy hiểm từ các mối đe dọa web trở nên rõ ràng. Do đó, nhu cầu về các giải pháp bảo mật để lọc và ngăn chặn nội dung web độc hại đã trở nên thiết yếu. SWG ra đời để giải quyết vấn đề này, cung cấp một lớp bảo vệ giữa người dùng và các nguy cơ tiềm ẩn trên internet.
Với sự phát triển của công nghệ, các chức năng của SWG đã được tích hợp gọi là Security Service Edge (SSE). SSE được phát triển để tăng cường khả năng truy cập các ứng dụng công cộng, đồng thời tích hợp bảo mật internet qua một cổng web an toàn. SSE không chỉ bao gồm SWG mà còn cho phép truy cập an toàn vào các ứng dụng riêng tư, thường được bảo vệ bởi các kết nối VPN, bằng cách sử dụng các phương thức bảo mật như Zero Trust Network Access (ZTNA).

Tiếp theo, SSE đã tích hợp thêm các giải pháp bảo mật như Cloud Access Security Brokers (CASB) và Data Loss Prevention (DLP), cùng với tường lửa dưới dạng dịch vụ (FWaaS). Sự kết hợp này giúp tạo thành một bộ khả năng bảo mật toàn diện, cung cấp bảo vệ mạnh mẽ hơn cho dữ liệu và ứng dụng của doanh nghiệp.
Cuối cùng, các giải pháp mạng như SD-WAN đã được tích hợp vào SSE dẫn đến sự ra đời của dịch vụ truy cập an toàn (SASE), một khuôn khổ bảo mật và quản lý mạng hoàn chỉnh. SASE là một bước tiến quan trọng trong việc bảo vệ các hệ thống và ứng dụng với phương pháp tiếp cận toàn diện và tích hợp hơn đối với an ninh mạng.
3. Secure Web Gateway (SWG) hoạt động như thế nào?
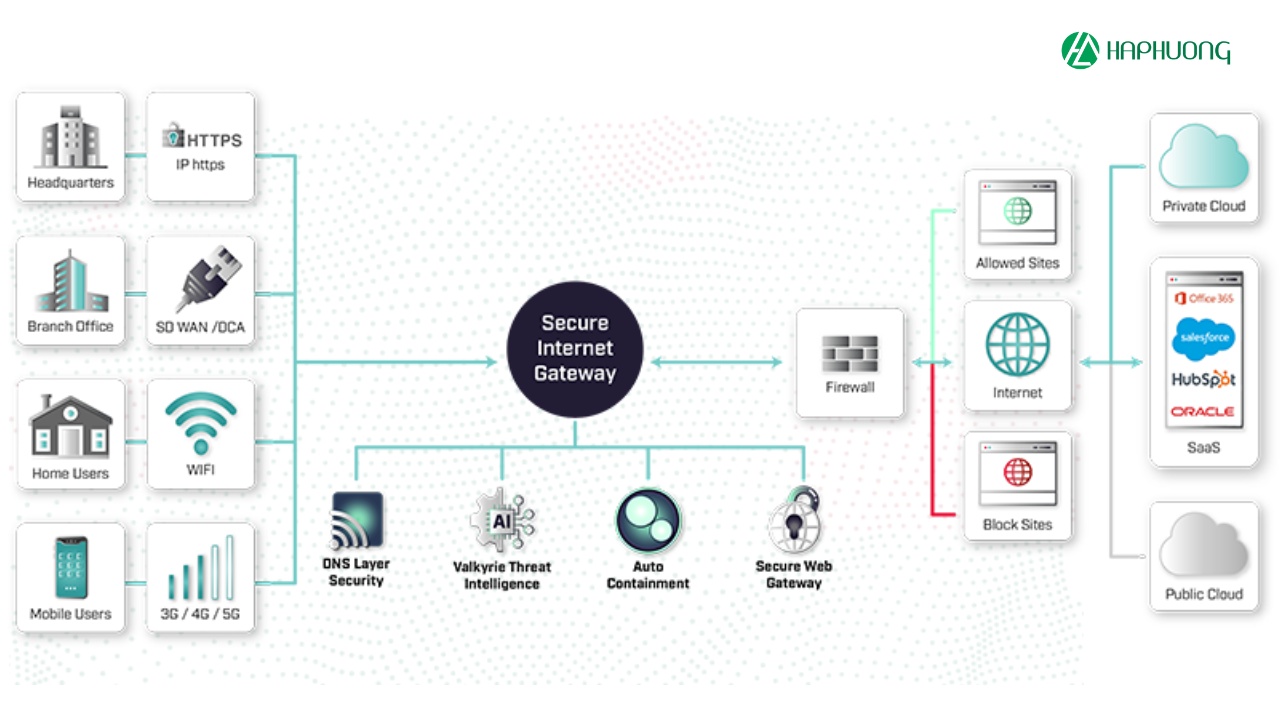
SWG hoạt động bằng cách kiểm tra và giám sát lưu lượng truy cập web từ các thiết bị client khi kết nối với các tài nguyên trên internet. Mỗi khi người dùng gửi yêu cầu truy cập web, yêu cầu đó sẽ đi qua SWG trước khi tiếp cận trang web đích. SWG đóng vai trò như một cổng bảo mật, nơi nó xác thực người dùng và kiểm tra yêu cầu để đảm bảo rằng yêu cầu đó không vi phạm các chính sách sử dụng được chấp nhận.
Nếu yêu cầu được xác định là hợp lệ và an toàn, SWG sẽ cho phép tiếp tục và truy cập vào tài nguyên internet. Ngược lại, nếu yêu cầu có dấu hiệu nguy hiểm hoặc không tuân thủ chính sách, SWG sẽ ngừng hoặc chặn truy cập. Quá trình này cũng được áp dụng đối với dữ liệu đến từ internet, nơi SWG sẽ kiểm tra và lọc thông tin trước khi gửi đến người dùng.
Về cơ bản, SWG giúp bảo vệ người dùng khỏi các mối đe dọa trực tuyến như phần mềm độc hại, virus và các cuộc tấn công web. Đồng thời, SWG thực thi các chính sách sử dụng an toàn và ngăn ngừa các rủi ro như rò rỉ dữ liệu, đảm bảo an toàn cho tổ chức và người dùng khi truy cập internet.
4. Tại sao SWG lại quan trọng?
4.1. Bảo vệ khỏi các mối đe dọa mạng tiềm ẩn
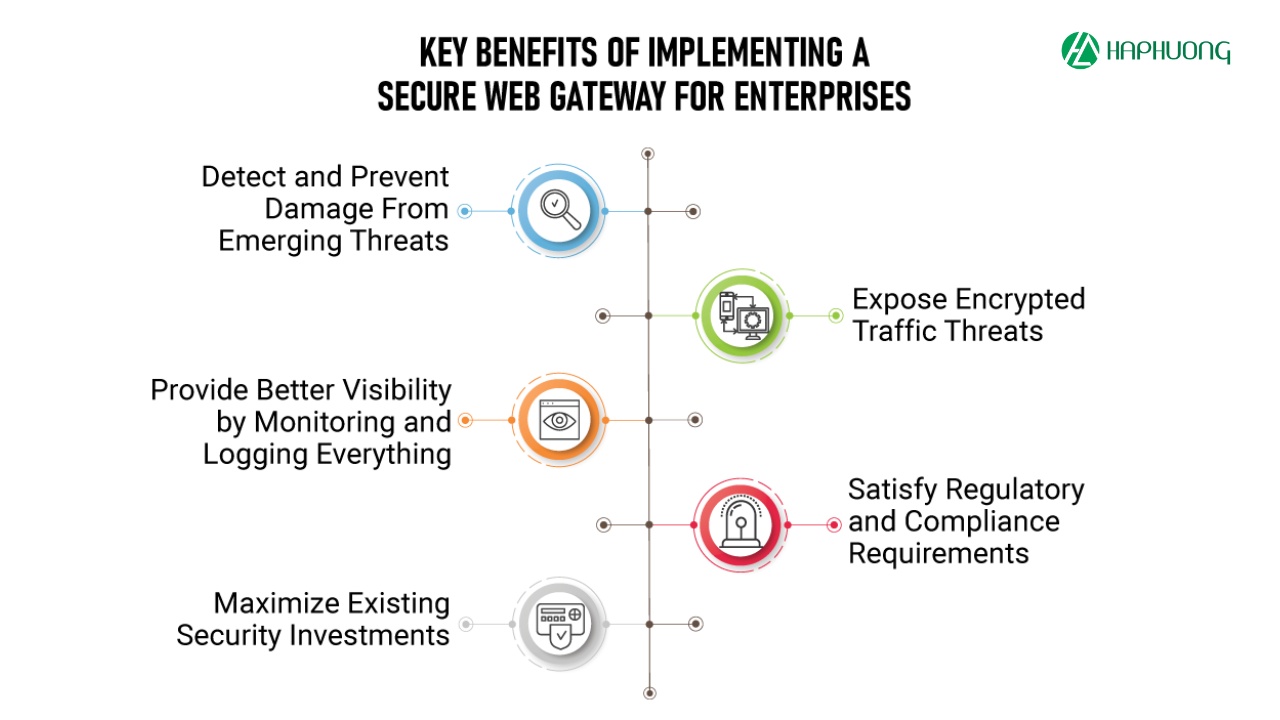
SWG rất quan trọng giúp bảo vệ các tổ chức khỏi các mối đe dọa mạng, đặc biệt là trong các trường hợp lưu lượng web được mã hóa. Trong thế giới kỹ thuật số ngày nay, tội phạm mạng đang ngày càng trở nên tinh vi và có thể ngụy trang mã độc dưới dạng các trang web hợp pháp. Người dùng có thể vô tình truy cập vào những trang web này và làm rò rỉ thông tin hoặc mở cửa cho các mối đe dọa xâm nhập vào hệ thống của tổ chức. SWG giúp phát hiện và ngăn chặn các mối đe dọa này, bảo vệ dữ liệu và tài sản của tổ chức.
4.2. Giảm thiểu rủi ro gián đoạn hoạt động và kinh doanh
SWG đóng vai trò quan trọng trong việc giảm thiểu rủi ro gián đoạn hoạt động và tổn thất kinh doanh. Nếu không có SWG, các tổ chức có thể dễ dàng bị tấn công bởi các cuộc tấn công như ransomware hoặc lừa đảo. Những cuộc tấn công này có thể làm gián đoạn hoạt động của tổ chức, gây thiệt hại tài chính và ảnh hưởng nghiêm trọng đến uy tín. SWG giúp ngăn ngừa các cuộc tấn công này bằng cách chặn lưu lượng web độc hại và bảo vệ tổ chức khỏi việc bị tấn công hoặc chiếm quyền kiểm soát hệ thống.
4.3. Đảm bảo an toàn cho lưu lượng mã hóa
Với sự phổ biến của HTTPS và lưu lượng web được mã hóa, các tổ chức đối mặt với nguy cơ bảo mật ẩn trong các kênh mã hóa nếu không có giải pháp bảo mật phù hợp. SWG có khả năng giải mã và kiểm tra lưu lượng được mã hóa, giúp phát hiện và ngăn chặn các mối đe dọa tiềm ẩn trong các kênh này. Nếu thiếu SWG, các mối đe dọa có thể xâm nhập mà không bị phát hiện, gây rủi ro lớn đối với tổ chức. SWG giúp bảo vệ tổ chức khỏi các mối nguy hiểm tiềm ẩn trong lưu lượng mã hóa, bảo đảm rằng các kết nối an toàn không trở thành lỗ hổng bảo mật.
4.4. Ngăn ngừa các rủi ro liên quan đến dữ liệu
SWG còn giúp bảo vệ các tổ chức khỏi các rủi ro liên quan đến rò rỉ dữ liệu. Trong môi trường mạng hiện đại, việc ngăn chặn dữ liệu nhạy cảm bị lộ ra ngoài là vô cùng quan trọng. SWG kiểm soát và giám sát mọi lưu lượng truy cập web, ngăn không cho các dữ liệu quan trọng bị đánh cắp hoặc rò rỉ khi người dùng truy cập vào các trang web nguy hiểm. Việc bảo vệ dữ liệu là một phần không thể thiếu trong chiến lược bảo mật của tổ chức, giúp đảm bảo rằng thông tin không bị xâm phạm hoặc lạm dụng.
Tham khảo thêm bài viết: Packet Sniffer là gì? Hacker sử dụng Packet Sniffer như thế nào
5. Tính năng của Secure Web Gateway
5.1. Lọc URL
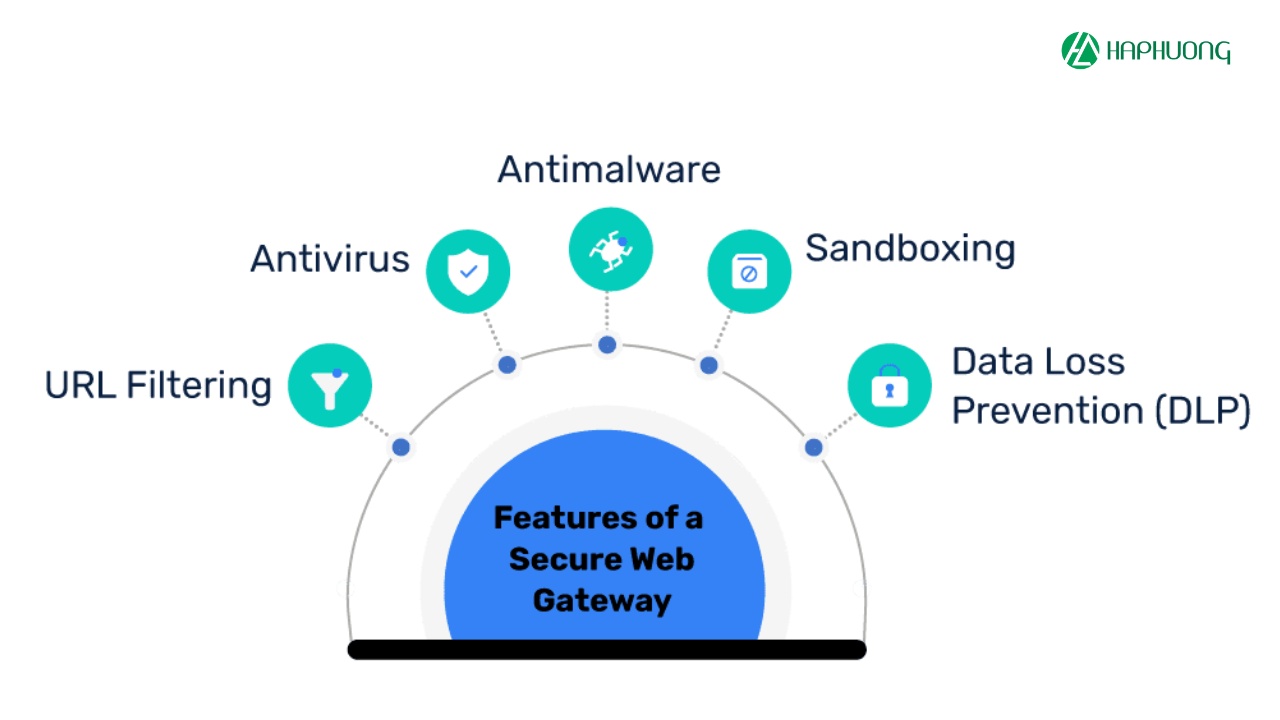
Lọc URL là một tính năng quan trọng của Secure Web Gateway giúp kiểm soát quyền truy cập vào các trang web. Tính năng này phân loại lưu lượng web thành các nhóm: category, users, groups và devices. Mỗi nhóm sẽ được đánh giá mức độ rủi ro từ thấp đến cao, cho phép quản trị viên bảo vệ mạng khỏi các mối đe dọa như lừa đảo, phần mềm độc hại, ransomware và kết nối command-and-control (C2). Đồng thời, tính năng này giúp cung cấp thông tin chi tiết về những người hoặc nhóm đang truy cập vào các trang web có nguy cơ.
5.2. Phòng ngừa mối đe dọa
Tính năng ngăn ngừa mối đe dọa giúp phát hiện và ngăn chặn các cuộc tấn công khai thác, tiêm nhiễm và C2 độc hại nhắm vào các lỗ hổng phần mềm. SWG sử dụng hệ thống ngăn chặn xâm nhập để nhận diện các mẫu lưu lượng web bất thường hoặc các cuộc tấn công web thông qua công cụ hack, giúp ngăn ngừa các mối đe dọa từ phần mềm độc hại và tấn công vào các lỗ hổng bảo mật của ứng dụng.
Bạn có thể theo dõi bài viết tương tự: Network Monitoring là gì? Phương thức giám sát Realtime
5.3. Kiểm soát ứng dụng
Chức năng kiểm soát ứng dụng cho phép người quản trị tạo các chính sách chi tiết về quyền truy cập vào các ứng dụng web. Tính năng này giúp hạn chế hoặc chặn việc sử dụng các ứng dụng web, chức năng hoặc tiện ích không phù hợp. Nhờ đó, đảm bảo quyền riêng tư và bảo mật dữ liệu trong tổ chức, giúp ngăn ngừa việc lạm dụng ứng dụng web và bảo vệ các tài nguyên quan trọng của doanh nghiệp.
5.4. Phòng ngừa mất dữ liệu (DLP)
DLP giúp bảo vệ thông tin quan trọng hoặc nhạy cảm của tổ chức khỏi bị mất hoặc lộ ra ngoài một cách vô tình. DLP theo dõi chuyển động dữ liệu và đảm bảo rằng các quy định về bảo mật và tuân thủ ngành được thực thi, giúp ngăn chặn các vụ rò rỉ dữ liệu và bảo vệ tài sản số của tổ chức khỏi các mối đe dọa liên quan đến mất mát thông tin quan trọng.
5.5. Antivirus và Antimalware
Tính năng diệt vi-rút và chống phần mềm độc hại trong SWG giúp bảo vệ người dùng khỏi các mối đe dọa như vi-rút, Trojan, sâu, phần mềm gián điệp và phần mềm quảng cáo. Phần mềm diệt vi-rút sử dụng chữ ký vi-rút thời gian thực để phát hiện và ngăn chặn nhiễm trùng. Trong khi đó, phần mềm chống phần mềm độc hại quét các tệp độc hại trong lưu lượng web, sử dụng hộp cát mạng để phân tích và ngăn chặn các mối đe dọa tiềm ẩn.
5.6. Bảo mật DNS
Bảo mật DNS là tính năng giúp ngăn chặn các cuộc tấn công từ kẻ xâm nhập sử dụng DNS để thiết lập kết nối command-control (C2), tấn công các máy chủ mạng công ty hoặc thực hiện các cuộc tấn công DDoS. Các công cụ bảo mật DNS giúp xác định và ngăn chặn những mối đe dọa này, bảo vệ hệ thống khỏi những cuộc tấn công có thể làm gián đoạn hoạt động hoặc tổn hại đến danh tiếng của tổ chức.
5.7. Kiểm tra HTTPS
Kiểm tra HTTPS trong SWG giúp bảo vệ lưu lượng web được mã hóa SSL. Khi dữ liệu được mã hóa, tính năng này sẽ giải mã lưu lượng bằng khóa công khai của người gửi, kiểm tra nội dung và sau đó mã hóa lại trước khi gửi đi. Điều này đảm bảo rằng các kết nối được mã hóa vẫn an toàn, không bị xâm nhập hay khai thác, bảo vệ toàn diện trong môi trường trực tuyến hiện đại
6. Lợi ích của Secure Web Gateway
- Giảm thiểu các vectơ tấn công tiềm ẩn bằng cách bảo vệ các kết nối internet khỏi những mối đe dọa có thể khai thác lỗ hổng bảo mật.
- Hỗ trợ doanh nghiệp chuyển đổi số và chuyển sang môi trường đám mây. Khi các công ty chuyển sang sử dụng các dịch vụ đám mây và các ứng dụng SaaS, SWG giúp đảm bảo rằng lưu lượng web được kiểm soát và bảo vệ, đồng thời giúp doanh nghiệp duy trì tính bảo mật trong môi trường làm việc hiện đại.
- Cung cấp cho người làm việc từ xa quyền truy cập an toàn vào internet, các ứng dụng SaaS và các tài nguyên trực tuyến cần thiết.
- Tăng cường cơ sở hạ tầng an ninh mạng bằng cách bảo vệ dữ liệu quan trọng và các hoạt động được kết nối với web.
7. Những thách thức khi triển khai SWG
7.1. Sự phức tạp trong chức năng
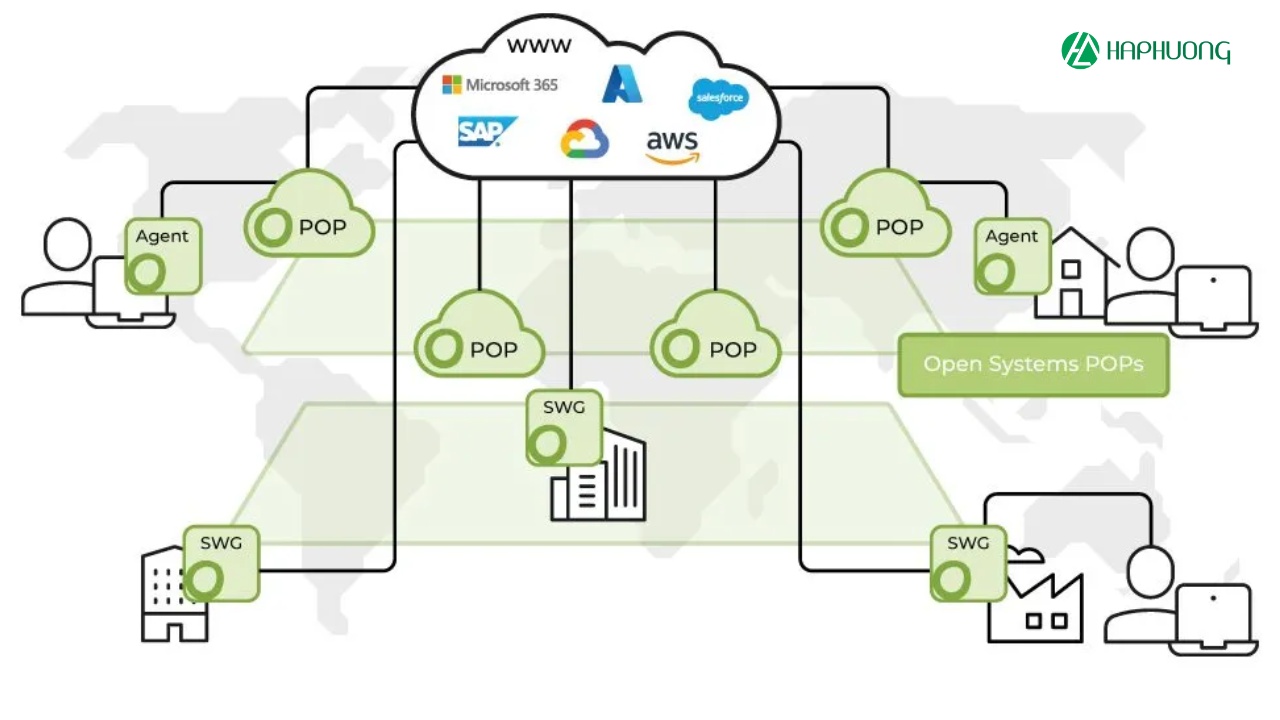
Việc triển khai SWG thường gặp thách thức do tính phức tạp trong hoạt động. Khi SWG được triển khai độc lập, có thể trở thành một thành phần tách rời trong hệ thống bảo mật tổng thể, gây khó khăn cho quá trình quản lý và vận hành. Ngược lại, khi SWG được tích hợp cùng các công nghệ bảo mật khác trong mô hình như SASE, khả năng hiển thị và quản lý tập trung được nâng cao, giúp các nhóm bảo mật giám sát và thực thi quy định hiệu quả hơn.
7.2. Tác động đến trải nghiệm người dùng
Quá trình bảo mật lưu lượng truy cập internet thông qua hạ tầng tại chỗ truyền thống thường gây ra vấn đề về hiệu suất. Việc chuyển hướng lưu lượng truy cập về trung tâm dữ liệu tập trung có thể dẫn đến hiện tượng chậm trễ, ảnh hưởng trực tiếp đến tốc độ truy cập và hiệu quả làm việc của người dùng. Những trải nghiệm không tốt này có thể làm giảm năng suất lao động và khuyến khích người dùng tìm cách vô hiệu hóa hoặc vượt qua các biện pháp bảo mật.
7.3. Sự tiến hóa của các mối đe dọa mạng
Các cuộc tấn công mạng hiện đại liên tục thay đổi với nhiều chiến thuật tinh vi hơn, chẳng hạn như sử dụng nền tảng SaaS hợp pháp để lưu trữ nội dung độc hại hoặc khai thác các bộ công cụ lừa đảo. Ngoài ra, các cuộc tấn công xen vào giữa nhằm đánh cắp thông tin đăng nhập cũng ngày càng phổ biến. Những phương pháp truyền thống dựa vào nhận diện hàm băm hoặc chữ ký tĩnh trở nên kém hiệu quả trước những mối đe dọa mới, đòi hỏi giải pháp SWG phải không ngừng cập nhật và nâng cao khả năng phát hiện.

8. Phân biệt Secure Web Gateway với Firewall
Firewall và SWG là hai công cụ bảo mật mạng nhưng có vài điểm khác nhau. Trong khi tường lửa tập trung vào kiểm tra lưu lượng ở cấp độ lớp mạng (Layer 3 và 4 của mô hình OSI), SWG lại chuyên sâu vào bảo vệ ở lớp ứng dụng (Layer 7), cung cấp khả năng phân tích chi tiết lưu lượng web và ứng dụng.
Tường lửa thế hệ đầu tiên hoạt động chủ yếu ở lớp mạng, kiểm tra địa chỉ IP, cổng và giao thức để xác định tính hợp lệ của các kết nối. Điều này giúp ngăn chặn các mối đe dọa cơ bản bằng cách kiểm soát các kết nối mạng dựa trên các tham số xác định trước.
Tường lửa thế hệ tiếp mới (NGFW) mở rộng phạm vi kiểm tra bằng cách phân tích cả lưu lượng ở lớp ứng dụng. NGFW có thể kiểm tra sâu hơn vào dữ liệu của các gói tin, xác định các mối đe dọa dựa trên loại lưu lượng truy cập hoặc ứng dụng cụ thể.
SWG hoạt động tập trung vào lớp ứng dụng, kiểm tra và bảo vệ lưu lượng web, bao gồm cả các cổng và giao thức không thuộc phạm vi truyền thống của tường lửa. SWG cung cấp các tính năng như lọc URL, kiểm tra HTTPS, kiểm soát ứng dụng SaaS và phòng ngừa các mối đe dọa nâng cao. Ngoài ra, các SWG hiện đại được cung cấp trên nền tảng đám mây, tích hợp các công nghệ như giải mã SSL và lọc lưu lượng dựa trên danh mục web, giúp bảo mật toàn diện hơn cho các kết nối trực tuyến.
Dù có chức năng nâng cao, SWG không nhằm mục đích thay thế tường lửa mà hoạt động như một lớp bảo vệ bổ sung. Khi tường lửa đảm bảo an ninh ở lớp mạng, SWG tăng cường bảo mật bằng cách kiểm soát và bảo vệ lưu lượng web cũng như ứng dụng cụ thể. Việc kết hợp cả hai công nghệ giúp xây dựng hệ thống bảo mật mạnh mẽ, giảm thiểu rủi ro từ cả các mối đe dọa truyền thống lẫn hiện đại.
9. Phân biệt SWG với VPN
VPN và SWG đều tăng cường bảo mật, nhưng có chức năng khác biệt. VPN chủ yếu tạo kết nối an toàn và được mã hóa giữa thiết bị người dùng và mạng riêng, cho phép truy cập từ xa vào tài nguyên nội bộ như thể người dùng đang trong mạng cục bộ. Ngược lại, SWG tập trung vào việc kiểm tra và lọc lưu lượng truy cập internet, bảo vệ người dùng khỏi nội dung độc hại, đồng thời đảm bảo tuân thủ chính sách sử dụng web của tổ chức. Nói cách khác, VPN hướng đến kết nối an toàn với mạng nội bộ, còn SWG bảo vệ an toàn khi truy cập internet bên ngoài.
10. Sự khác biệt giữa Secure Web Gateway với Secure Email Gateway
SWG tập trung vào việc lọc lưu lượng truy cập internet, thực thi các chính sách bảo mật và bảo vệ người dùng khỏi các mối đe dọa trực tuyến liên quan đến việc duyệt web. Trong khi đó, SEG chuyên kiểm tra và lọc lưu lượng email, bảo vệ khỏi các rủi ro qua email như lừa đảo, thư rác và phần mềm độc hại. SWG bảo vệ toàn diện trước các mối đe dọa dựa trên web, còn SEG xử lý các nguy cơ cụ thể liên quan đến email.
11. Cách lựa chọn Secure Web Gateway phù hợp với doanh nghiệp
Khi một tổ chức đang trong quá trình lựa chọn một cổng web an toàn, một số yếu tố quan trọng sẽ được đưa vào xem xét.
Đảm bảo cân bằng giữa bảo mật và trải nghiệm người dùng
Khi lựa chọn SWG, doanh nghiệp cần đảm bảo rằng giải pháp vừa cung cấp các biện pháp bảo vệ mạnh mẽ vừa duy trì kết nối liền mạch. Trải nghiệm truy cập không bị gián đoạn vào các tài nguyên quan trọng là yếu tố cần thiết để đảm bảo hiệu suất làm việc của người dùng không bị ảnh hưởng.
Đơn giản hóa việc quản lý
Quản lý phức tạp có thể làm tăng nguy cơ sai sót và rủi ro bảo mật. Doanh nghiệp nên ưu tiên những giải pháp giảm thiểu số lượng giao diện, bảng điều khiển và nhà cung cấp cần quản lý. Việc tích hợp SWG vào một nền tảng SSE/SASE toàn diện sẽ giúp hợp nhất quản lý chính sách, tạo điều kiện cho các nhóm CNTT giám sát và bảo vệ hiệu quả hơn.
Ưu tiên các giải pháp bảo mật hợp nhất
Một nhà cung cấp cung cấp giải pháp SASE duy nhất với nhiều dịch vụ như FWaaS, CASB, SWG, Zero Trust Network Access (ZTNA), và SD-WAN sẽ giúp doanh nghiệp giảm bớt sự phức tạp trong vận hành. Cách tiếp cận này không chỉ tối ưu hóa hiệu suất mà còn nâng cao khả năng bảo vệ với hệ thống bảo mật được tích hợp chặt chẽ.
Đánh giá khả năng mở rộng và uy tín nhà cung cấp
SWG cần có khả năng mở rộng để thích nghi với các mối đe dọa an ninh mạng ngày càng tinh vi. Đồng thời, doanh nghiệp nên xem xét danh tiếng, kinh nghiệm của nhà cung cấp và mức độ hỗ trợ khách hàng để đảm bảo giải pháp đáp ứng tốt các nhu cầu bảo mật hiện tại và trong tương lai.
Sản phẩm đề xuất


Tổng kết
Secure Web Gateway (SWG) là giải pháp bảo mật không thể thiếu trong việc bảo vệ doanh nghiệp trước các mối đe dọa trực tuyến, đồng thời đảm bảo an toàn cho người dùng khi truy cập internet. Trong bối cảnh không gian mạng ngày càng phức tạp, việc triển khai một SWG phù hợp không chỉ tăng cường lớp bảo mật mà còn góp phần duy trì hiệu suất công việc và tuân thủ các chính sách an ninh. Lựa chọn và sử dụng SWG đúng cách sẽ giúp doanh nghiệp xây dựng nền tảng vững chắc cho hoạt động trực tuyến an toàn và hiệu quả.







