




 0987.232.060
 0964.232.066
Giải pháp Network Detection and Response (NDR) là gì? Các trường hợp sử dụng của NDR
By lúc
Views: 781 - Category: Kiến thức công nghệ, Tin tức - On:
Trong bối cảnh an ninh mạng ngày càng phức tạp, các doanh nghiệp đang phải đối mặt với vô số mối đe dọa tinh vi, vượt qua các biện pháp bảo mật truyền thống. Để đối phó với thách thức này, giải pháp Network Detection and Response (NDR) giống như một công cụ thiết yếu, cung cấp khả năng giám sát, phát hiện và phản ứng nâng cao đối với các hoạt động độc hại trong mạng. Hãy cùng Hà Phương tìm hiểu chi tiết hơn về NDR qua bài viết dưới đây!

Định nghĩa Network Detection and Response (NDR)
Network Detection and Response (NDR) là một loại công nghệ an ninh mạng tập trung vào việc phát hiện và ứng phó với các mối đe dọa an ninh mạng bằng cách phân tích lưu lượng mạng. NDR sử dụng kết hợp các kỹ thuật, bao gồm phân tích hành vi, học máy và phân tích chữ ký, để xác định các hoạt động bất thường và đáng ngờ trong mạng. Khác với các giải pháp bảo mật truyền thống tập trung vào việc ngăn chặn xâm nhập, NDR tập trung vào việc phát hiện các mối đe dọa đã xâm nhập vào mạng và giảm thiểu thiệt hại do chúng gây ra.
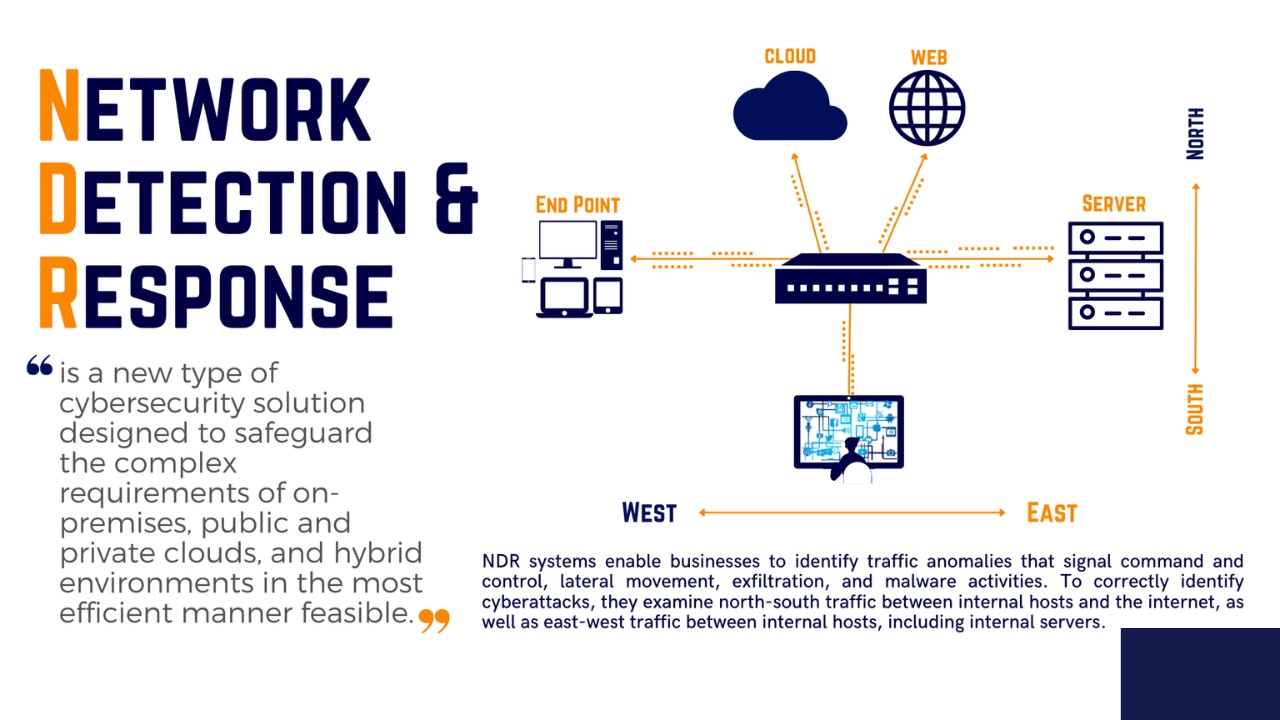
Cách thức hoạt động của NDR
NDR hoạt động bằng cách thu thập và phân tích dữ liệu lưu lượng mạng từ nhiều nguồn khác nhau, bao gồm:
- Lưu lượng mạng (Network Traffic): NDR thu thập các gói tin mạng, luồng dữ liệu và nhật ký lưu lượng để phân tích.
- Nhật ký (Logs): NDR tích hợp với các hệ thống nhật ký khác, chẳng hạn như tường lửa, hệ thống phát hiện xâm nhập (IDS/IPS) và máy chủ, để có cái nhìn toàn diện về hoạt động mạng.
- Dữ liệu điểm cuối (Endpoint Data): Một số giải pháp NDR có thể tích hợp với dữ liệu từ các thiết bị đầu cuối để cung cấp ngữ cảnh bổ sung cho phân tích.
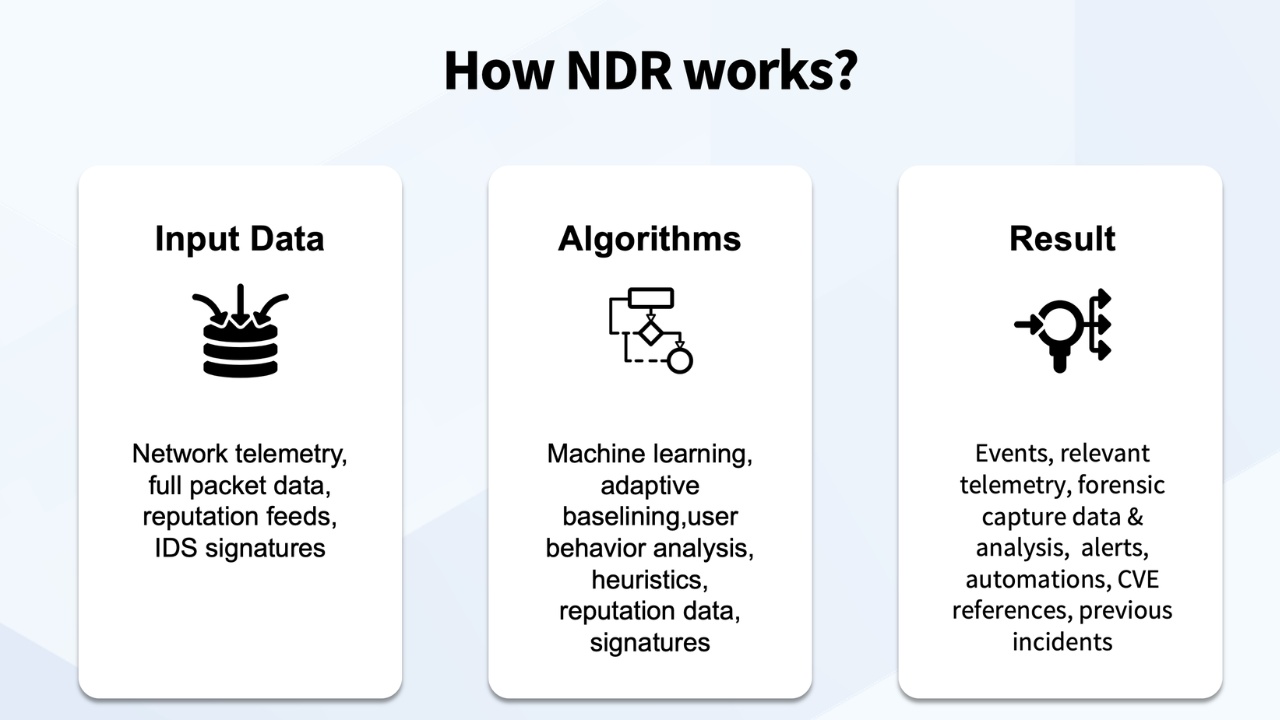
Sau khi thu thập dữ liệu, NDR sử dụng các kỹ thuật phân tích sau:
- Phân tích hành vi (Behavioral Analysis): NDR thiết lập đường cơ sở về hoạt động mạng bình thường và phát hiện các hành vi bất thường so với đường cơ sở này.
- Máy học (Machine Learning): Các thuật toán học máy được sử dụng để xác định các mẫu và xu hướng trong dữ liệu, giúp phát hiện các mối đe dọa mới và phức tạp.
- Phân tích chữ ký (Signature Analysis): NDR sử dụng các chữ ký được biết đến của các cuộc tấn công để phát hiện các hoạt động độc hại.
Khi phát hiện một hoạt động đáng ngờ, NDR sẽ đưa ra cảnh báo cho các nhà phân tích bảo mật và cung cấp thông tin chi tiết về hoạt động, bao gồm nguồn gốc, mục tiêu và mức độ nghiêm trọng. NDR cũng có thể tự động thực hiện các hành động phản ứng như chặn lưu lượng độc hại hoặc cách ly các thiết bị bị nhiễm.
Các loại giải pháp NDR
1. NDR dựa trên thiết bị (Appliance-based NDR)
Các giải pháp Appliance-based NDR được triển khai dưới dạng thiết bị phần cứng chuyên dụng trong hệ thống mạng. Thiết bị thường được đặt ở các điểm quan trọng trong mạng như cổng kết nối internet, trung tâm dữ liệu hoặc các phân đoạn mạng cần thiết. ExtraHop, Vectra AI và Riverbed là một trong số nhà cung cấp giải pháp NDR dựa trên thiết bị.
Ưu điểm:
- Hiệu suất cao: Được thiết kế chuyên dụng, các thiết bị NDR thường có hiệu suất xử lý và phân tích dữ liệu rất cao, đặc biệt là trong môi trường mạng có lưu lượng lớn.
- Dễ triển khai và quản lý: Việc triển khai thường đơn giản, chỉ cần cắm thiết bị vào mạng và cấu hình ban đầu. Việc quản lý cũng tập trung vào thiết bị này, giúp đơn giản hóa việc vận hành.
- Khả năng giám sát sâu: Do được đặt trực tiếp trong mạng, thiết bị có khả năng giám sát sâu sát lưu lượng mạng, thu thập dữ liệu chi tiết và chính xác.
Nhược điểm:
- Chi phí đầu tư ban đầu cao: Việc mua thiết bị phần cứng có thể tốn kém, đặc biệt là đối với các nhu cầu giám sát trên diện rộng.
- Khó mở rộng: Việc mở rộng khả năng giám sát thường đòi hỏi phải mua thêm thiết bị, gây khó khăn và tốn kém.
- Khó di chuyển: Di chuyển hoặc thay đổi vị trí triển khai thiết bị có thể phức tạp và tốn thời gian.
2. NDR dựa trên phần mềm (Software-based NDR)
Các giải pháp dựa trên phần mềm thường được triển khai dưới dạng phần mềm trên máy chủ vật lý, máy ảo (VM) hoặc container trong cơ sở hạ tầng hiện có của mỗi doanh nghiệp.
Ưu điểm:
- Linh hoạt và dễ mở rộng: Có thể triển khai trên nhiều nền tảng phần cứng và ảo hóa khác nhau, dễ dàng mở rộng bằng cách thêm tài nguyên tính toán.
- Chi phí đầu tư ban đầu thấp hơn: Không cần mua thiết bị phần cứng chuyên dụng, giúp tiết kiệm chi phí ban đầu.
- Dễ dàng tích hợp với hạ tầng hiện có: Có thể tích hợp với các hệ thống và công cụ bảo mật khác trong mạng.
Nhược điểm:
- Phụ thuộc vào hiệu suất của phần cứng: Hiệu suất của giải pháp phụ thuộc vào khả năng xử lý của phần cứng được sử dụng.
- Yêu cầu quản lý hệ thống: Cần có đội ngũ kỹ thuật hệ thống để đảm bảo hoạt động ổn định của phần mềm.
- Có thể ảnh hưởng đến hiệu suất hệ thống: Việc chạy phần mềm phân tích lưu lượng mạng có thể tiêu tốn tài nguyên hệ thống, ảnh hưởng đến hiệu suất của các ứng dụng khác.
3. NDR dựa trên đám mây (Cloud-based NDR)
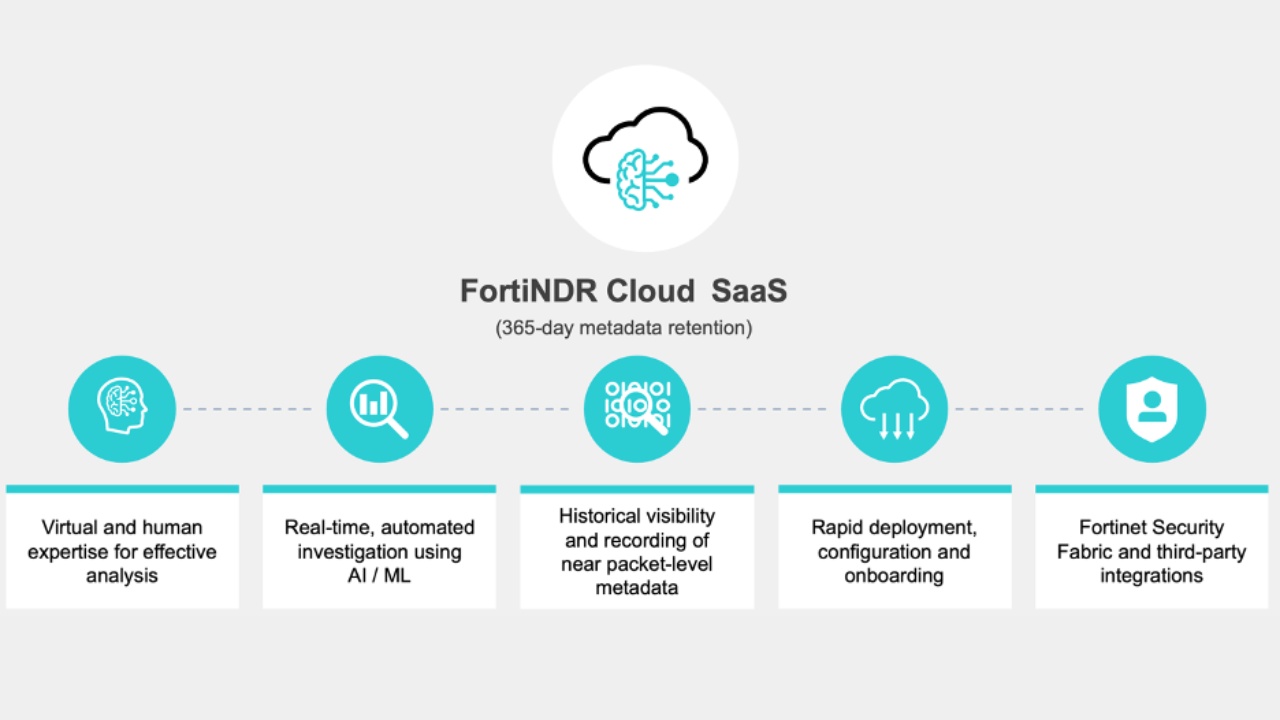
Giải pháp Cloud-based NDR được cung cấp dưới dạng dịch vụ đám mây, với cơ sở hạ tầng và phần mềm được quản lý bởi nhà cung cấp dịch vụ. Doanh nghiệp chỉ cần kết nối mạng của mình với dịch vụ đám mây để thu thập và phân tích dữ liệu. Một số nhà cung cấp giải pháp NDR dựa trên đám mây bao gồm AWS Network Firewall, Google Cloud Network Intelligence, và một số dịch vụ được cung cấp bởi các nhà cung cấp bảo mật lớn như CrowdStrike và Palo Alto Networks.
Ưu điểm:
- Triển khai nhanh chóng và dễ dàng: Không cần cài đặt phần cứng hoặc phần mềm, triển khai rất nhanh chóng.
- Khả năng mở rộng linh hoạt: Dễ dàng mở rộng hoặc thu hẹp quy mô theo nhu cầu sử dụng.
- Chi phí vận hành thấp: Không cần quản lý hạ tầng giúp giảm chi phí vận hành.
- Cập nhật tự động: Các bản cập nhật phần mềm và cơ sở dữ liệu được thực hiện tự động bởi nhà cung cấp.
Nhược điểm:
- Phụ thuộc vào kết nối internet: Hoạt động của giải pháp đám mây phụ thuộc vào kết nối internet ổn định.
- Vấn đề về quyền riêng tư và bảo mật dữ liệu: Dữ liệu mạng được gửi đến nhà cung cấp dịch vụ, cần đảm bảo nhà cung cấp có các biện pháp bảo mật dữ liệu mạnh mẽ.
- Khả năng tùy chỉnh hạn chế: Khả năng tùy chỉnh và tích hợp với các hệ thống khác có thể bị hạn chế so với các giải pháp tại chỗ.
Bảng so sánh
| Tính năng | NDR dựa trên thiết bị | NDR dựa trên phần mềm | NDR dựa trên đám mây |
| Triển khai | Thiết bị phần cứng | Phần mềm (VM, Server) | Dịch vụ đám mây |
| Hiệu suất | Cao | Phụ thuộc vào phần cứng | Phụ thuộc vào kết nối |
| Chi phí | Cao | Thấp | Thấp |
| Mở rộng | Khó | Dễ dàng | Rất dễ dàng |
| Quản lý | Đơn giản | Yêu cầu quản lý | Đơn giản |
Những lợi ích của NDR mang lại
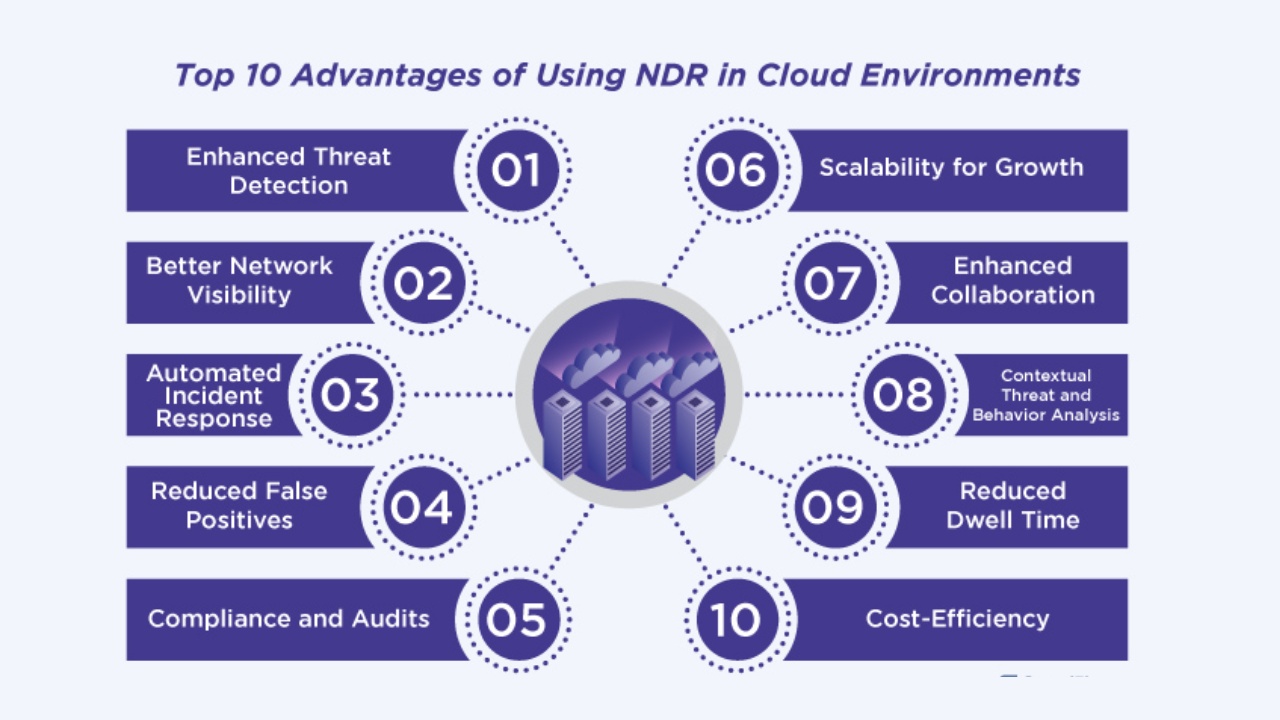
NDR có khả năng phát hiện các mối đe dọa tinh vi mà các giải pháp bảo mật truyền thống có thể bỏ qua, chẳng hạn như tấn công APT (Advanced Persistent Threat) và phần mềm độc hại không xác định giúp giảm thiểu thời gian cần thiết để phát hiện và ngăn chặn các cuộc tấn công mạng, giúp doanh nghiệp hạn chế thiệt hại.
Ngoài ra, NDR còn tự động hóa nhiều tác vụ phân tích và phản ứng nhằm giảm tải cho các việc bảo mật, phân tích lưu lượng mã hóa mà không cần giải mã, giúp phát hiện các mối đe dọa ẩn giấu trong lưu lượng mạng.
Các trường hợp sử dụng của NDR
NDR được sử dụng trong nhiều trường hợp khác nhau, bao gồm:
- Phát hiện xâm nhập: NDR giúp phát hiện các hoạt động xâm nhập như quét cổng, tấn công từ chối dịch vụ (DoS) và khai thác lỗ hổng.
- Phát hiện phần mềm độc hại: NDR có thể phát hiện phần mềm độc hại dựa trên hành vi và lưu lượng mạng.
- Phát hiện mối đe dọa nội bộ: Phát hiện các hoạt động bất thường của người dùng nội bộ có thể gây hại cho hệ thống.
- Điều tra sự cố: Cung cấp thông tin chi tiết về các sự cố an ninh mạng nhằm phân tích, khắc phục sự cố một cách hiệu quả.
So sánh NDR với các giải pháp bảo mật khác
NDR thường được so sánh với các giải pháp bảo mật khác như SIEM (Security Information and Event Management) và EDR (Endpoint Detection and Response).
Trong khi SIEM đóng vai trò trung tâm trong việc thu thập, tương quan và phân tích đa dạng các loại nhật ký từ nhiều nguồn khác nhau như hệ điều hành, ứng dụng, thiết bị mạng để phát hiện các mối đe dọa tiềm ẩn, thì NDR lại mang tới một giải pháp chuyên sâu hơn trong việc giám sát, phân tích chi tiết lưu lượng mạng nhằm phát hiện các hành vi bất thường, các cuộc tấn công mạng tinh vi và các mối đe dọa đang diễn biến. NDR cung cấp một lớp bảo vệ bổ sung cho SIEM bằng cách tập trung vào việc phát hiện các mối đe dọa có thể đã lọt qua các lớp bảo vệ khác và cung cấp thông tin ngữ cảnh mạng chi tiết để hỗ trợ quá trình điều tra và ứng phó sự cố.
Đối với EDR thường chuyên sâu vào việc giám sát từng thiết bị đầu cuối, phát hiện và phản ứng trước các mối đe dọa tại cấp độ điểm cuối như malware, ransomware, thì NDR lại tập trung vào việc quan sát toàn bộ lưu lượng mạng, phát hiện các hoạt động bất thường và các cuộc tấn công lan rộng. Sự kết hợp của EDR và NDR tạo ra một lớp bảo mật nhiều lớp, cung cấp khả năng bảo vệ toàn diện hơn giúp doanh nghiệp phát hiện và ngăn chặn hiệu quả các mối đe dọa từ bên trong lẫn bên ngoài mạng
Xu hướng phát triển của NDR
Thị trường NDR đang phát triển nhanh chóng với nhiều xu hướng mới nổi, bao gồm các giải pháp NDR ngày càng sử dụng AI và máy học tiên tiến hơn để phát hiện các mối đe dọa tinh vi hơn. Các giải pháp NDR ngày càng tự động hóa các hành động phản ứng, phát triển các kỹ thuật mới để phân tích lưu lượng mã hoá giúp giảm thiểu thời gian phản ứng và giảm tải cho các nhóm bảo mật.
Ngoài ra, NDR đang ngày càng được tích hợp với các nền tảng bảo mật khác như SOAR (Security Orchestration, Automation and Response) và XDR (Extended Detection and Response) để cung cấp khả năng bảo mật toàn diện hơn. Có thể thấy, xu hướng phát triển của NDR trong tương lai vẫn đầy sự hứa hẹn.

Sản phẩm đề xuất


Tổng kết
Network Detection and Response (NDR) là một công nghệ thiết yếu cho các tổ chức, doanh nghiệp muốn bảo vệ hệ thống mạng khỏi các mối đe dọa an ninh mạng ngày càng phức tạp. NDR ccung cấp khả năng giám sát, phát hiện và phản ứng nâng cao đối với các hoạt động độc hại trong mạng giúp các doanh nghiệp giảm thiểu rủi ro và bảo vệ tài sản của mình. Với sự phát triển không ngừng của công nghệ, NDR sẽ tiếp tục đóng một vai trò quan trọng trong chiến lược an ninh mạng của các tổ chức trong tương lai.







