




 0987.232.060
 0964.232.066
Bảo mật cơ sở dữ liệu là gì? Phương pháp bảo mật tốt nhất
By lúc
Views: 1697 - Category: Kiến thức công nghệ, Tin tức - On:
Bảo mật dữ liệu – một khái niệm cốt lõi trong lĩnh vực an toàn thông tin là tập hợp các hoạt động, quy trình, chính sách và công nghệ được thiết kế nhằm bảo vệ dữ liệu số của tổ chức khỏi mọi hình thức xâm nhập trái phép, truy cập không được ủy quyền, làm hỏng, mất mát hoặc tiết lộ thông tin nhạy cảm bao gồm việc phòng ngừa, phát hiện và ứng phó với các mối đe dọa đa dạng, từ các cuộc tấn công mạng tinh vi đến các sai sót của con người, nhằm đảm bảo tính toàn vẹn, bảo mật và khả dụng của dữ liệu. Vậy chính xác bảo mật cơ sở dữ liệu là gì? Làm cách nào để bảo mật tốt nhất. Hãy cùng Hà Phương tìm hiểu chi tiết qua bài viết dưới đây!
Bảo mật Cơ sở Dữ liệu là gì?
Bảo mật cơ sở dữ liệu là một tập hợp các biện pháp kỹ thuật, thủ tục và chính sách được thiết kế toàn diện nhằm bảo vệ tính bảo mật, toàn vẹn và sẵn sàng của dữ liệu được lưu trữ. Cụ thể, bảo mật cơ sở dữ liệu hướng tới việc ngăn chặn mọi hình thức truy cập trái phép, đảm bảo tính chính xác và không bị giả mạo của dữ liệu, đồng thời duy trì khả năng truy cập liên tục và ổn định của hệ thống cho những người được ủy quyền, nhằm bảo vệ các tài sản thông tin quan trọng của tổ chức trước những rủi ro ngày càng gia tăng trong môi trường số.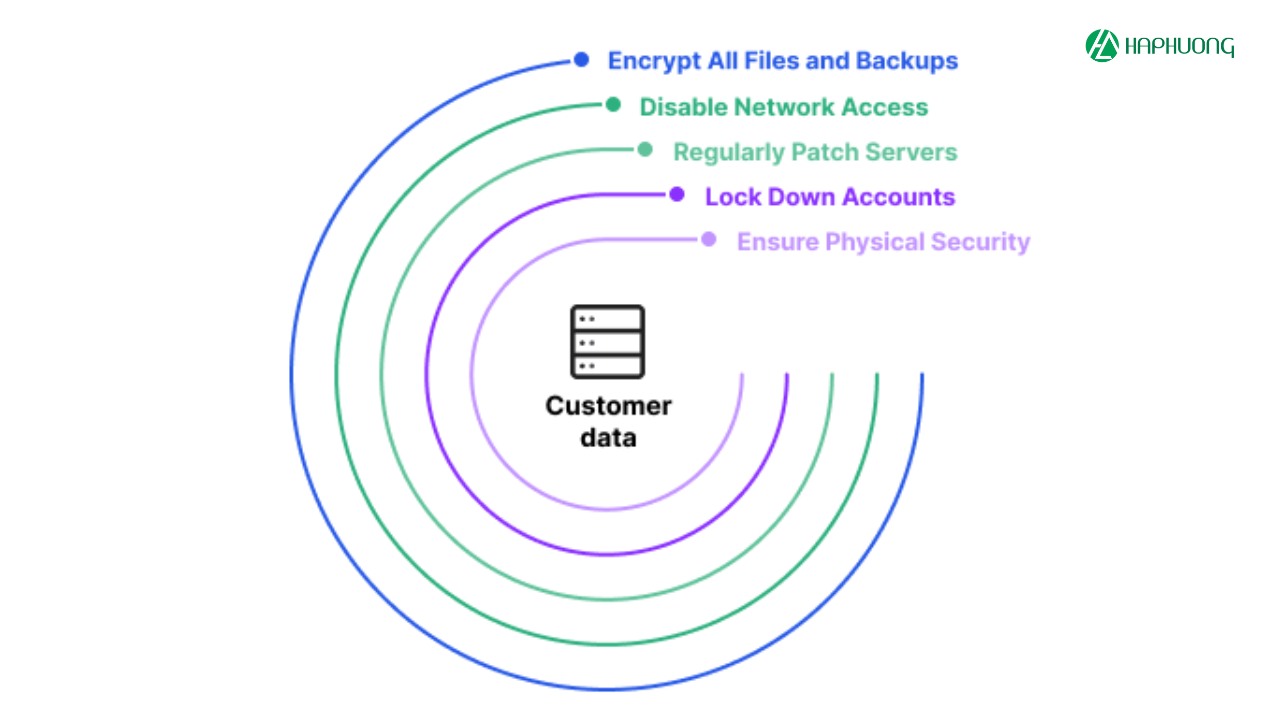
Tại sao bảo mật Cơ sở Dữ liệu lại quan trọng?
Tầm quan trọng của bảo mật CSDL xuất phát từ vai của dữ liệu trong hoạt động của mọi tổ chức, doanh nghiệp. CSDL thường chứa thông tin cá nhân (PII), dữ liệu tài chính, bí mật thương mại, thông tin y tế và các dữ liệu nhạy cảm khác, việc rò rỉ những thông tin này có thể dẫn đến hậu quả nghiêm trọng về pháp lý, tài chính và uy tín.
Dữ liệu là nền tảng cho hoạt động kinh doanh. Mất mát hoặc hư hỏng dữ liệu có thể làm gián đoạn hoạt động, gây thiệt hại về doanh thu và ảnh hưởng đến khả năng cạnh tranh. Nhiều quốc gia và khu vực đã ban hành các quy định về bảo vệ dữ liệu như GDPR, HIPAA,… Việc tuân thủ các quy định này là bắt buộc và vi phạm có thể bị xử phạt nặng.
Các rủi ro thường gặp đối với Cơ sở Dữ liệu
CSDL phải đối mặt với nhiều loại rủi ro, bao gồm:
- Tấn công SQL Injection: Kẻ tấn công lợi dụng lỗ hổng trong ứng dụng web để chèn mã SQL độc hại vào truy vấn CSDL, cho phép họ truy cập, sửa đổi hoặc xóa dữ liệu.
- Tấn công từ chối dịch vụ (DoS/DDoS): Tấn công làm quá tải hệ thống CSDL, khiến nó không thể phục vụ người dùng hợp pháp.
- Rò rỉ dữ liệu do lỗi cấu hình: Cấu hình CSDL không đúng cách có thể tạo ra các lỗ hổng bảo mật, cho phép truy cập trái phép.
- Lỗi do người dùng: Hành động vô ý của người dùng, như xóa nhầm dữ liệu hoặc chia sẻ mật khẩu, cũng có thể gây ra rủi ro bảo mật.
- Tấn công từ bên trong: Nhân viên có quyền truy cập CSDL có thể lợi dụng quyền này để đánh cắp hoặc phá hoại dữ liệu.
- Mã độc (Malware): Phần mềm độc hại có thể xâm nhập vào hệ thống và tấn công CSDL.
Các phương pháp bảo mật Cơ sở Dữ liệu Hiệu quả
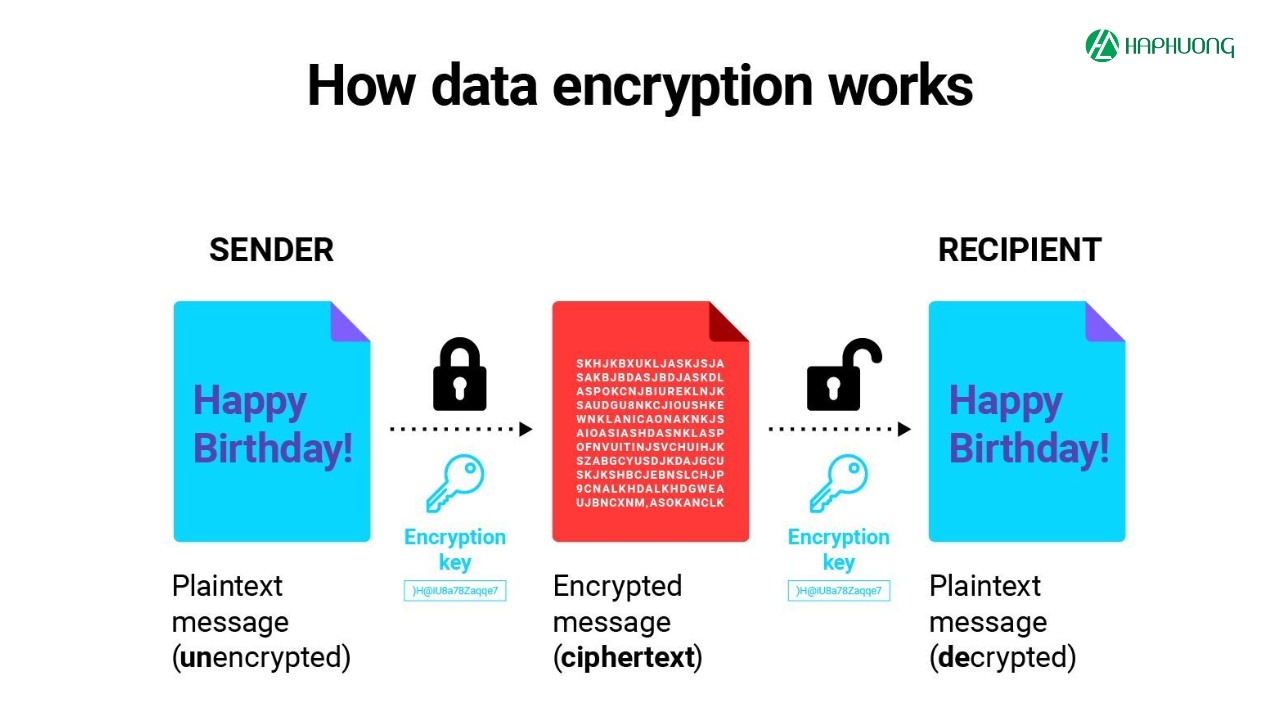
Mã hóa dữ liệu (Data Encryption)
Mã hóa chuyển đổi dữ liệu thành một dạng không thể đọc được, chỉ có thể giải mã bằng khóa mã hóa. Mã hóa có thể được áp dụng cho dữ liệu khi lưu trữ (at rest) và dữ liệu khi truyền tải (in transit).
- Mã hóa dữ liệu khi lưu trữ: Bảo vệ dữ liệu trên ổ cứng, thiết bị lưu trữ.
- Mã hóa dữ liệu khi truyền tải: Bảo vệ dữ liệu khi được truyền qua mạng.
Kiểm soát truy cập (Access Control)
Hạn chế quyền truy cập vào CSDL dựa trên vai trò và trách nhiệm của người dùng. Các phương pháp kiểm soát truy cập bao gồm:
- Xác thực (Authentication): Xác minh danh tính người dùng bằng mật khẩu, sinh trắc học.
- Ủy quyền (Authorization): Xác định quyền hạn của người dùng sau khi đã xác thực.
- Quản lý người dùng (User Management): Tạo, sửa đổi và xóa tài khoản người dùng.
Sao lưu và phục hồi dữ liệu (Backup and Recovery)
Sao lưu dữ liệu định kỳ để có thể khôi phục lại dữ liệu trong trường hợp bị mất mát hoặc hư hỏng.
- Sao lưu toàn bộ (Full Backup): Sao lưu toàn bộ CSDL.
- Sao lưu gia tăng (Incremental Backup): Sao lưu chỉ những thay đổi kể từ lần sao lưu gần nhất.
- Sao lưu khác biệt (Differential Backup): Sao lưu những thay đổi kể từ lần sao lưu toàn bộ gần nhất.
Ngoài 3 phương pháp trên, doanh nghiệp còn có thể sử dụng các phương pháp khác nhau như Kiểm toán (Auditing) để Ghi lại các hoạt động truy cập và thay đổi CSDL để phát hiện các hành vi bất thường, Tường lửa (Firewall) nhằm ngăn chặn các truy cập trái phép từ bên ngoài vào CSDL và hệ thống phát hiện xâm nhập (IDS/IPS) để giám sát lưu lượng mạng và phát hiện các dấu hiệu tấn công.
Công nghệ Bảo mật hiện đại trong Cơ sở Dữ liệu
Các công nghệ bảo mật CSDL ngày càng phát triển, bao gồm:
- Mã hóa dựa trên chính sách (Policy-based Encryption): Tự động mã hóa dữ liệu dựa trên các chính sách được định nghĩa.
- Bảo mật dữ liệu động (Dynamic Data Masking): Che giấu dữ liệu nhạy cảm cho người dùng không được ủy quyền.
- Kiểm soát truy cập dựa trên thuộc tính (Attribute-Based Access Control – ABAC): Kiểm soát truy cập dựa trên các thuộc tính của người dùng, dữ liệu và môi trường.
- Phân tích hành vi người dùng (User Behavior Analytics – UBA): Sử dụng trí tuệ nhân tạo (AI) và máy học (ML) để phát hiện các hành vi bất thường của người dùng.

Các công cụ hỗ trợ Bảo mật Cơ sở Dữ liệu
Công cụ quét lỗ hổng bảo mật
Các công cụ quét lỗ hổng bảo mật được thiết kế để thực hiện việc quét tự động, toàn diện đối với cơ sở dữ liệu và hệ thống liên quan, nhằm phát hiện và báo cáo một cách chủ động các lỗ hổng bảo mật đã biết và tiềm ẩn, từ đó hỗ trợ các tổ chức nâng cao mức độ bảo mật hệ thống một cách hiệu quả. Một số công cụ phổ biến bao gồm Nessus, QualysGuard, Acunetix.
Công cụ quản lý bảo mật CSDL
Các công cụ quản lý bảo mật cơ sở dữ liệu hiện đại cung cấp một bộ giải pháp toàn diện, giúp các tổ chức thiết lập và duy trì một lớp bảo vệ vững chắc xung quanh dữ liệu nhạy cảm bằng việc tích hợp các tính năng tiên tiến như kiểm soát truy cập đa tầng, mã hóa dữ liệu ở trạng thái nghỉ và di chuyển, cơ chế kiểm toán chi tiết, cùng với các hệ thống giám sát thông minh, các công cụ này không chỉ ngăn chặn các mối đe dọa tiềm ẩn mà còn đáp ứng các yêu cầu ngày càng khắt khe về tuân thủ quy định. Một số công cụ phổ biến bao gồm Imperva SecureSphere, IBM Security Guardium.
Công cụ kiểm toán CSDL
Các công cụ giám sát và kiểm toán chuyên dụng đóng vai trò quan trọng trong việc đảm bảo an toàn cho dữ liệu bằng cách ghi lại và phân tích chi tiết các hoạt động truy cập, chúng ta có thể phát hiện sớm các dấu hiệu của sự xâm nhập trái phép, ngăn chặn thiệt hại và bảo vệ thông tin nhạy cảm của tổ chức. Một số công cụ phổ biến bao gồm Oracle Audit Vault and Database Firewall, SQL Server Audit.
Làm thế nào để tăng cường Bảo mật cho Cơ sở Dữ liệu?
- Xây dựng chính sách bảo mật CSDL rõ ràng: Một chính sách bảo mật rõ ràng là nền tảng cho mọi nỗ lực bảo mật. Chính sách này cần xác định rõ các quy định về truy cập, sử dụng, lưu trữ và bảo vệ dữ liệu.
Đào tạo nhân viên về bảo mật CSDL: Con người luôn là yếu tố quan trọng trong bảo mật. Đào tạo nhân viên về các mối đe dọa bảo mật, các biện pháp phòng ngừa và các quy trình ứng phó là rất quan trọng. - Thường xuyên cập nhật phần mềm và vá lỗ hổng bảo mật: Việc cập nhật phần mềm và vá lỗ hổng bảo mật giúp ngăn chặn các cuộc tấn công khai thác các lỗ hổng đã biết.
- Giám sát và kiểm tra bảo mật định kỳ: Giám sát liên tục và kiểm tra bảo mật định kỳ giúp phát hiện và khắc phục kịp thời các vấn đề bảo mật.
- Sử dụng mật khẩu mạnh và thay đổi mật khẩu thường xuyên: Mật khẩu yếu là một trong những nguyên nhân phổ biến nhất dẫn đến các vụ vi phạm bảo mật.
- Áp dụng nguyên tắc đặc quyền tối thiểu (Principle of Least Privilege): Chỉ cấp quyền truy cập cần thiết cho người dùng để thực hiện công việc của họ.
- Sử dụng kết nối an toàn (HTTPS) cho các ứng dụng web truy cập CSDL: HTTPS mã hóa dữ liệu được truyền giữa trình duyệt và máy chủ, giúp bảo vệ dữ liệu khỏi bị chặn và đánh cắp.
- Lưu trữ bản sao lưu dữ liệu ở một vị trí an toàn, cách ly với hệ thống chính: Điều này đảm bảo rằng dữ liệu có thể được khôi phục ngay cả khi hệ thống chính bị tấn công hoặc gặp sự cố.
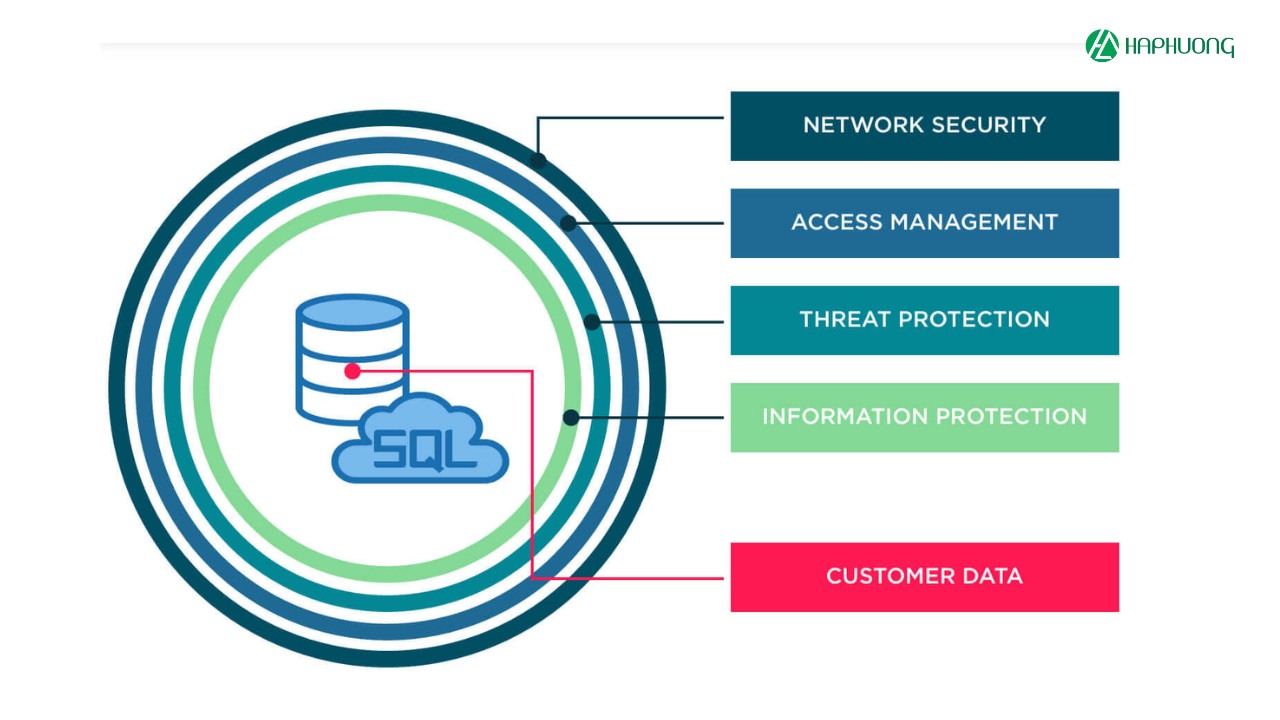
- Triển khai bảo mật theo nhiều lớp (Defense in Depth): Thay vì chỉ dựa vào một biện pháp bảo mật duy nhất, hãy áp dụng nhiều lớp bảo mật khác nhau để tạo ra một hệ thống phòng thủ vững chắc.


Tổng kết
Bảo mật CSDL là một quá trình phức tạp diễn ra liên tục. Áp dụng các phương pháp, công nghệ được nêu trong bài viết sẽ giúp các tổ chức, doanh nghiệp xây dựng một hệ thống bảo mật CSDL mạnh mẽ, bảo vệ dữ liệu quan trọng và duy trì hoạt động kinh doanh ổn định. Điều quan trọng là chúng ta cần phải nhận thức được rằng bảo mật không phải là một đích đến mà là một hành trình, đòi hỏi sự đầu tư và cập nhật liên tục để đối phó với những thách thức ngày càng gia tăng. Bài viết đến đây là kết thúc, cảm ơn bạn đã chú ý theo dõi và hẹn gặp lại các bạn trong các bài kế tiếp tại Hà Phương.







