




 0987.232.060
 0964.232.066
SIEM là gì? Quản lý sự kiện và thông tin bảo mật sao cho chuẩn
By lúc
Views: 1573 - Category: Kiến thức công nghệ, Tin tức - On:
Trong bối cảnh các mối đe dọa an ninh mạng ngày càng gia tăng, việc bảo vệ dữ liệu và hệ thống công nghệ thông tin trở thành ưu tiên hàng đầu của mọi doanh nghiệp. Đó là lý do giải pháp Quản lý sự kiện và thông tin bảo mật (SIEM) ngày càng được ưa chuộng. SIEM không chỉ cung cấp khả năng giám sát tập trung mà còn hỗ trợ doanh nghiệp phát hiện, phản ứng nhanh chóng với các mối đe dọa tiềm tàng, từ đó tối ưu hóa an ninh và tuân thủ quy định. Bài viết từ Hà Phương sẽ giúp bạn hiểu rõ hơn về SIEM, ý nghĩa, chức năng và những lợi ích vượt trội mà giải pháp này mang lại.
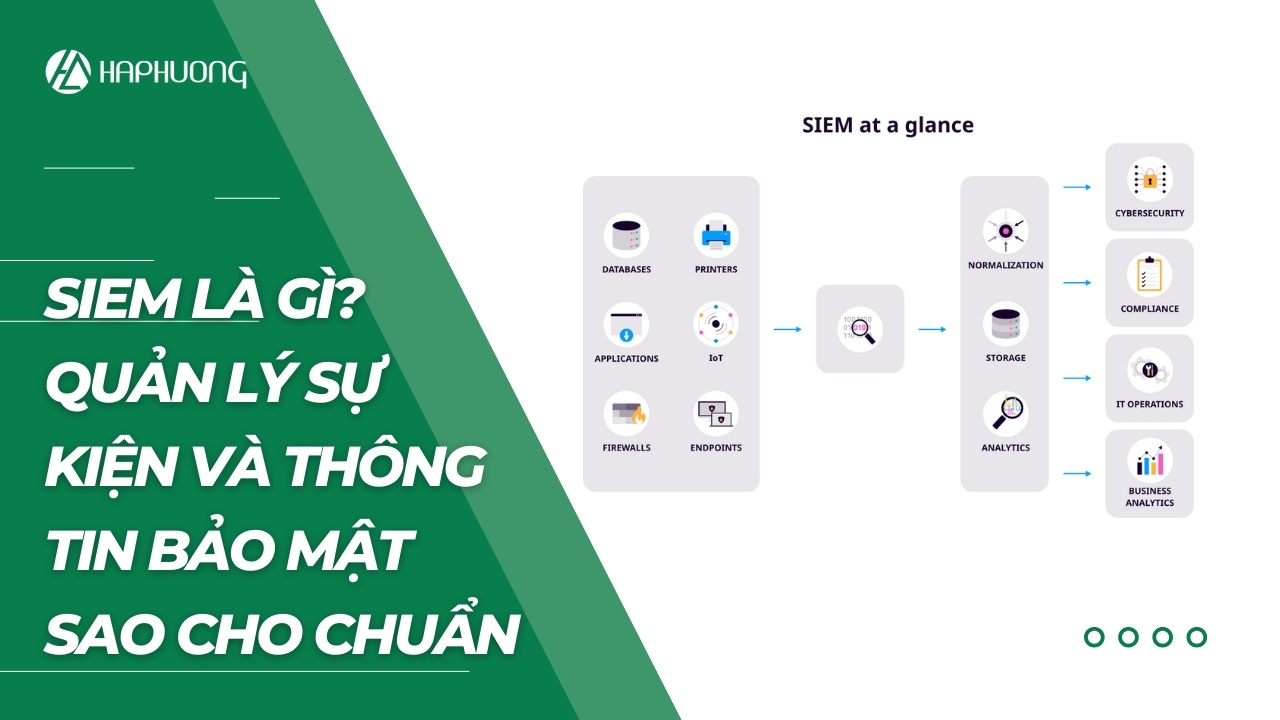
SIEM là gì?
SIEM (Security Information and Event Management) là một phương pháp quản lý bảo mật kết hợp giữa hai chức năng SIM (Security Information Management) và SEM (Security Event Management) thành một hệ thống quản lý bảo mật duy nhất. Hệ thống SIEM giúp các đội ngũ bảo mật trong doanh nghiệp phát hiện các hành vi bất thường của người dùng và sử dụng trí tuệ nhân tạo (AI) để tự động hóa các quy trình thủ công trong việc phát hiện mối đe dọa và phản ứng với sự cố.
Ngoài ra, SIEM còn hỗ trợ việc giám sát và ghi nhật ký các dữ liệu bảo mật, phục vụ cho mục đích tuân thủ và kiểm toán. SIEM được Gartner giới thiệu vào năm 2005 để chỉ sự kết hợp giữa các công nghệ SIM và SEM.
Theo thời gian, phần mềm SIEM đã phát triển để tích hợp các phân tích hành vi của người dùng và thực thể (UEBA) cùng với các phân tích bảo mật tiên tiến khác, AI và machine learning, giúp phát hiện các hành vi bất thường và chỉ số về các mối đe dọa tiên tiến (APT). Vì vậy, SIEM đã trở thành một công cụ quan trọng trong các trung tâm hoạt động bảo mật (SOC) hiện đại, phục vụ cả trong việc quản lý tuân thủ và giám sát sự cố bảo mật.
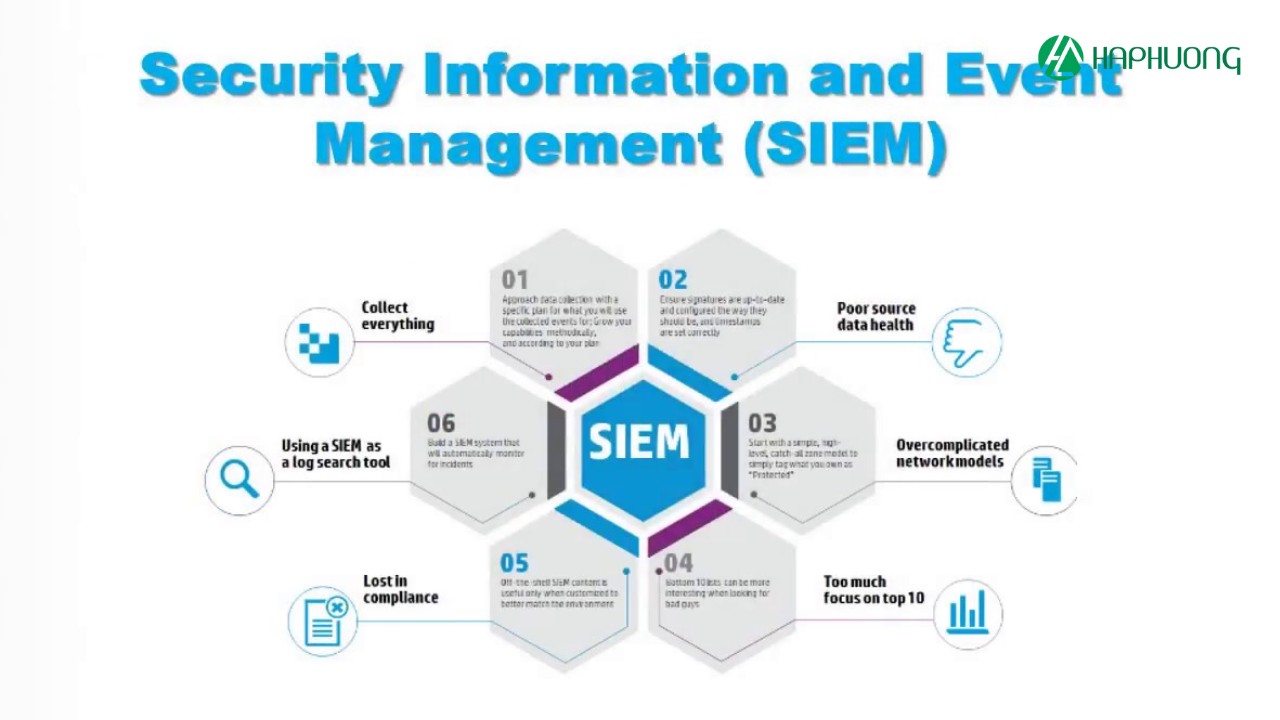
Tại sao SIEM lại quan trọng?
Hệ thống SIEM (Security Information and Event Management) rất quan trọng đối với các tổ chức vì nó giúp giảm thiểu các mối đe dọa bảo mật và quản lý sự cố hiệu quả hơn. Trong môi trường bảo mật ngày nay, các tổ chức phải đối mặt với lượng cảnh báo bảo mật cực kỳ lớn. Trung tâm hoạt động bảo mật (SOC) của một tổ chức trung bình có thể nhận được hơn 10.000 cảnh báo mỗi ngày, trong khi các doanh nghiệp lớn có thể nhận được tới 150.000 cảnh báo. Tuy nhiên, số lượng cảnh báo quá lớn này khiến các nhóm bảo mật thường không thể theo kịp.
Việc bỏ qua hoặc không xử lý đúng các cảnh báo có thể rất nguy hiểm, vì một cảnh báo duy nhất có thể là dấu hiệu của một sự cố bảo mật nghiêm trọng. Hệ thống SIEM giúp phân loại và điều tra các cảnh báo một cách hiệu quả, từ đó giúp các nhóm bảo mật không bị quá tải và có thể phản ứng nhanh chóng khi cần thiết.
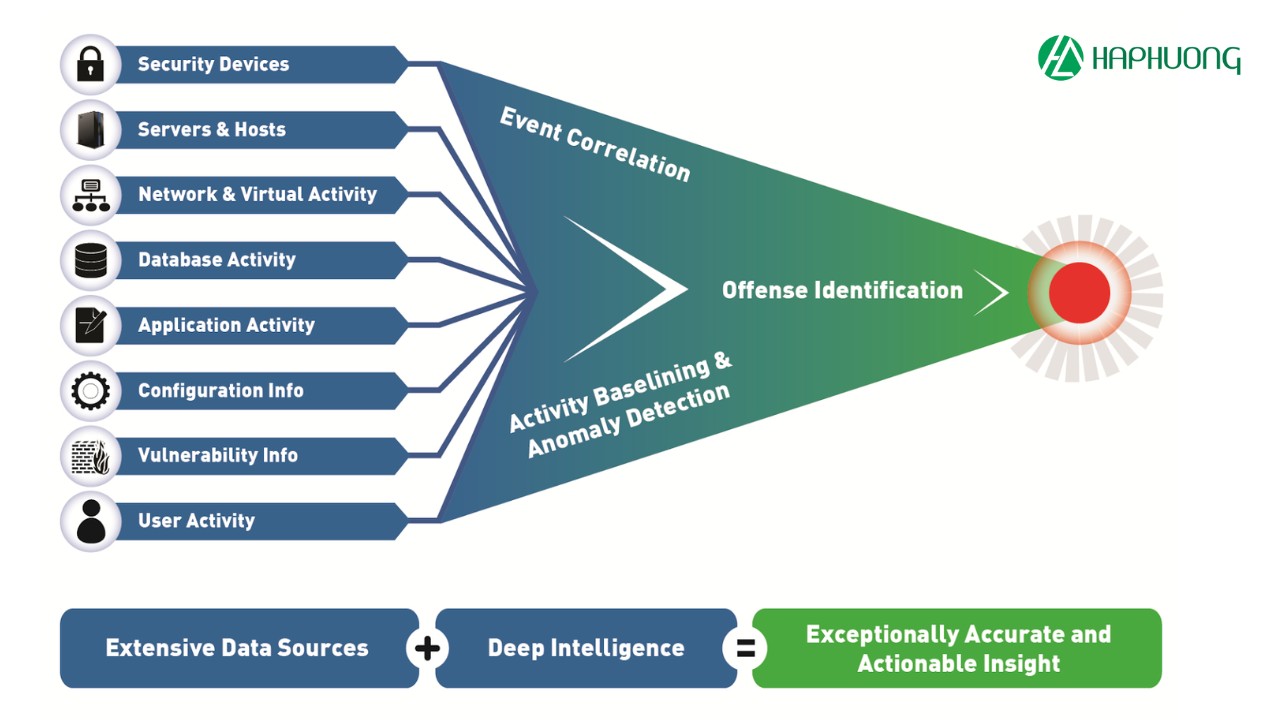
Hệ thống SIEM thu thập và phân tích dữ liệu từ nhiều nguồn khác nhau để phát hiện các mối đe dọa bảo mật nhanh chóng. Nếu phát hiện sự bất thường, SIEM có thể tự động thu thập thêm thông tin, kích hoạt cảnh báo hoặc thậm chí cách ly các tài sản bị ảnh hưởng. Điều này giúp giảm thiểu rủi ro và tăng cường khả năng ứng phó với các sự cố bảo mật.
SIEM hoạt động như thế nào?
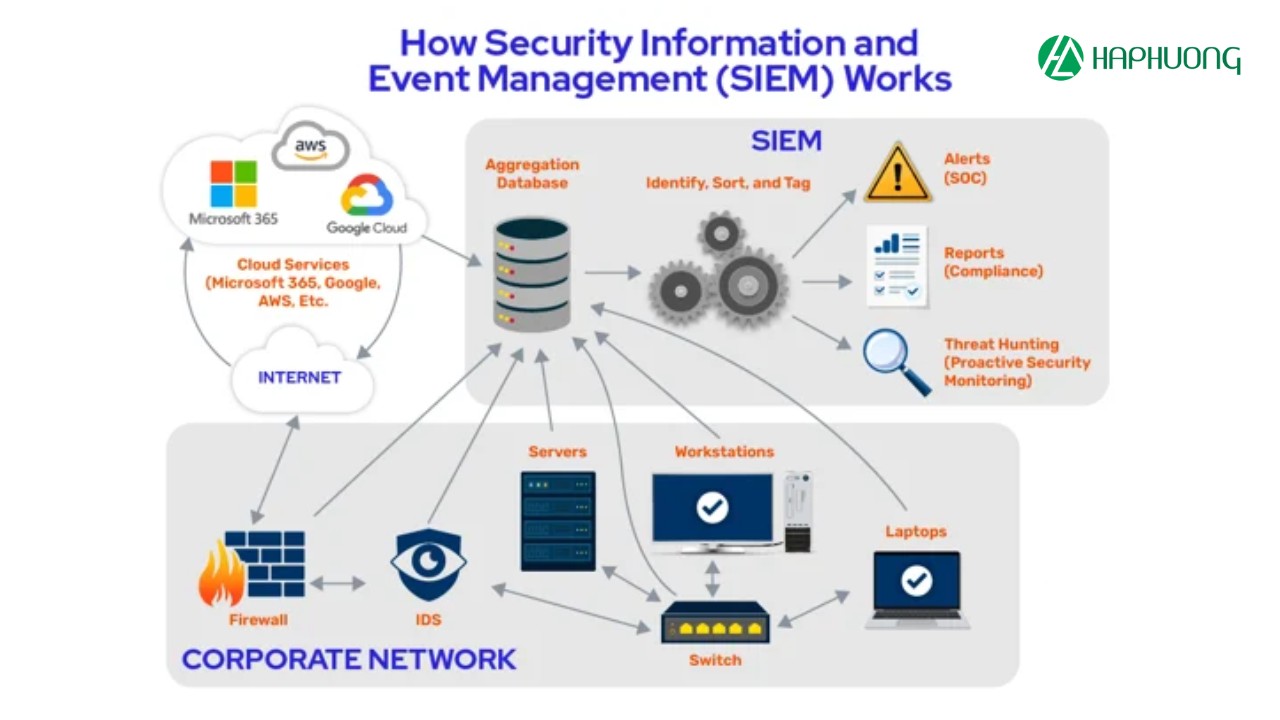
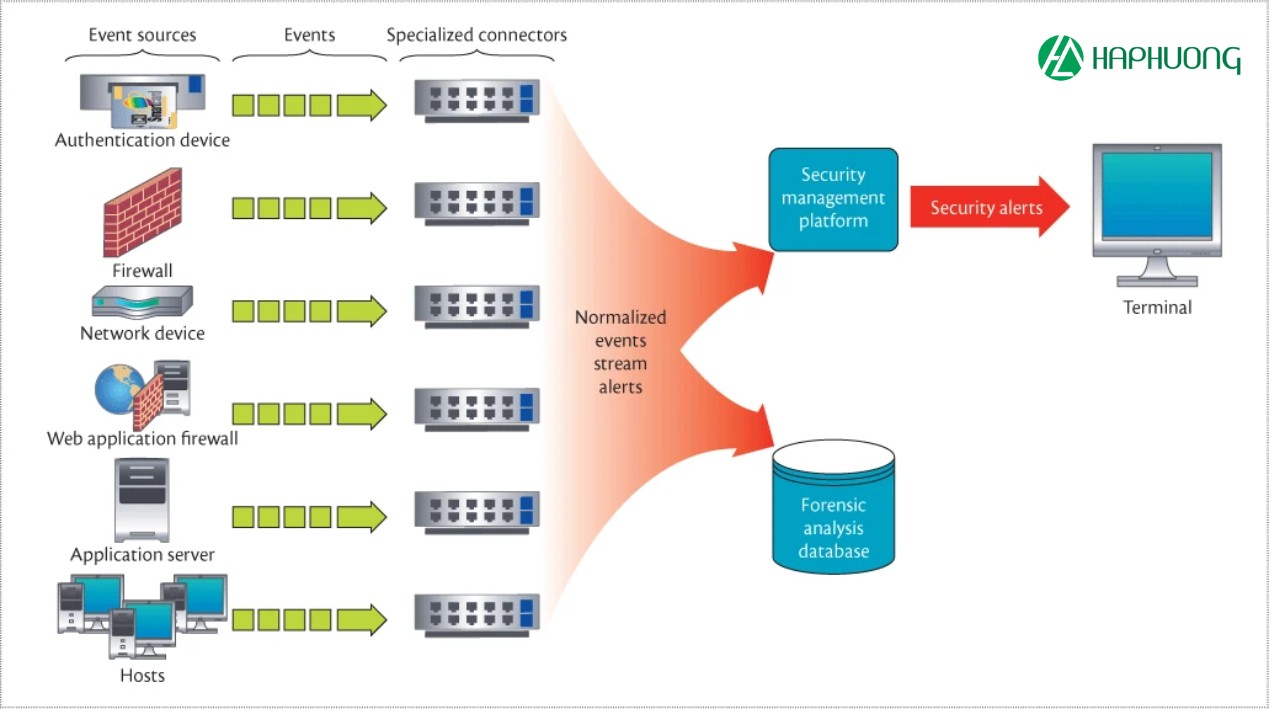
Hệ thống SIEM hoạt động bằng cách thu thập và phân tích thông tin bảo mật từ nhiều nguồn khác nhau trong hệ thống mạng của tổ chức. Quá trình này như sau:
Quản lý nhật ký
SIEM thu thập dữ liệu từ nhiều nguồn khác nhau, bao gồm:
- Tường lửa và hệ thống quản lý mối đe dọa hợp nhất (UTM)
- Hệ thống phát hiện xâm nhập (IDS) và hệ thống ngăn chặn xâm nhập (IPS)
- Bộ lọc web
- Endpoint security (Bảo mật điểm cuối)
- Access points (Điểm truy cập không dây)
- Routers
- Switches
- Honeypots
Một số giải pháp SIEM cũng tích hợp với nguồn cấp dữ liệu tình báo về mối đe dọa của bên thứ ba để đối chiếu dữ liệu bảo mật nội bộ của họ với các chữ ký và hồ sơ mối đe dọa đã được nhận dạng trước đó. Tích hợp với nguồn cấp dữ liệu mối đe dọa theo thời gian thực cho phép các nhóm chặn hoặc phát hiện các loại chữ ký tấn công mới.
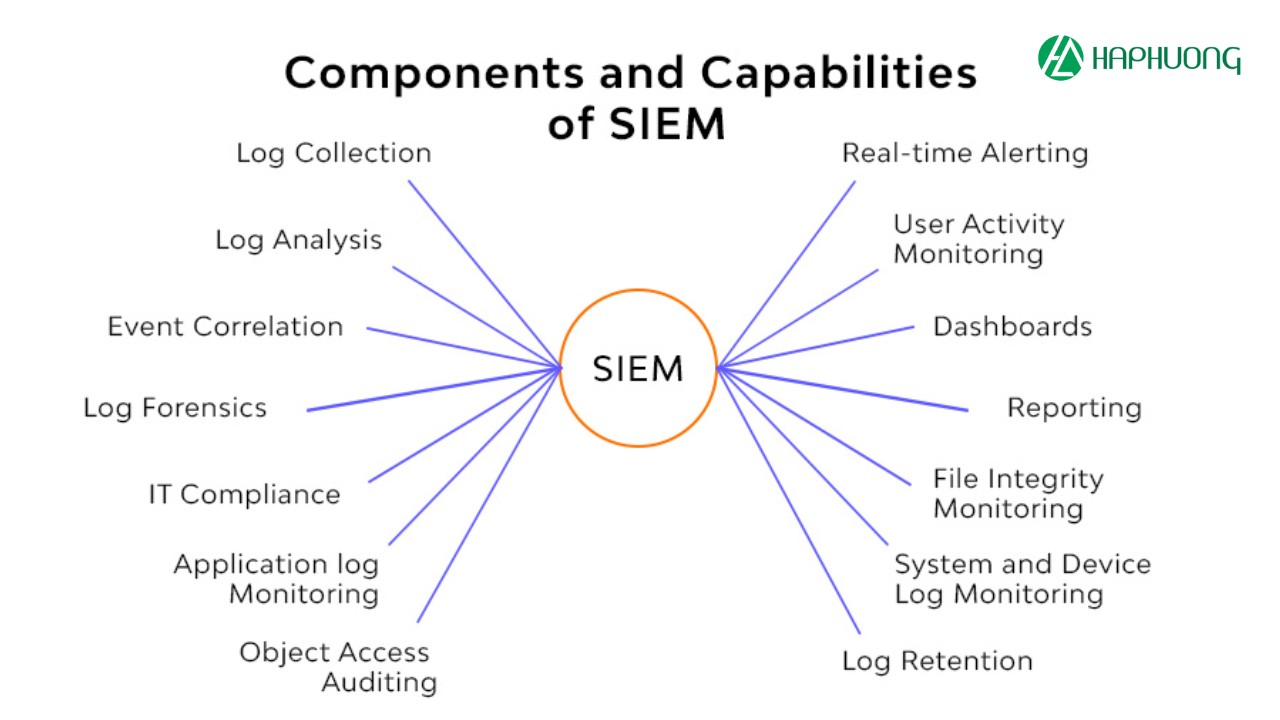
Sự tương quan và phân tích sự kiện
Tương quan sự kiện là một phần thiết yếu của bất kỳ giải pháp SIEM nào. Sử dụng phân tích nâng cao để xác định và hiểu các mẫu dữ liệu phức tạp, tương quan sự kiện cung cấp thông tin chi tiết để nhanh chóng xác định vị trí và giảm thiểu các mối đe dọa tiềm ẩn đối với bảo mật doanh nghiệp.
Các giải pháp SIEM cải thiện đáng kể thời gian trung bình để phát hiện (MTTD) và thời gian trung bình để phản hồi (MTTR) cho các nhóm bảo mật CNTT bằng cách giảm tải các quy trình công việc thủ công liên quan đến phân tích chuyên sâu các sự kiện bảo mật.
Giám sát sự cố và cảnh báo an ninh
SIEM hợp nhất phân tích thành một bảng điều khiển trung tâm duy nhất để các nhóm bảo mật theo dõi hoạt động, phân loại cảnh báo, xác định mối đe dọa và bắt đầu phản hồi hoặc khắc phục.
Hầu hết các bảng điều khiển SIEM bao gồm hình ảnh dữ liệu thời gian thực giúp các nhà phân tích bảo mật phát hiện các đột biến hoặc xu hướng trong hoạt động đáng ngờ. Sử dụng các quy tắc tương quan có thể tùy chỉnh, được xác định trước, quản trị viên có thể được cảnh báo ngay lập tức và thực hiện các hành động thích hợp để giảm thiểu các mối đe dọa trước khi chúng trở thành các vấn đề bảo mật quan trọng hơn.
Quản lý tuân thủ và báo cáo
Nhờ khả năng thu thập và phân tích dữ liệu tự động mà nó cung cấp, SIEM là một công cụ có giá trị để thu thập và xác minh dữ liệu tuân thủ trên toàn bộ cơ sở hạ tầng kinh doanh.
SIEM có thể tạo báo cáo tuân thủ theo thời gian thực cho PCI-DSS, GDPR, HIPAA, SOX và các tiêu chuẩn tuân thủ khác, giảm gánh nặng quản lý bảo mật và phát hiện sớm các vi phạm tiềm ẩn để có thể giải quyết.
Lợi ích của SIEM đối với doanh nghiệp
Bất kể tổ chức lớn hay nhỏ, việc thực hiện các bước chủ động để giám sát và giảm thiểu rủi ro bảo mật CNTT là điều cần thiết. Các giải pháp SIEM mang lại lợi ích cho doanh nghiệp theo nhiều cách khác nhau và đã trở thành một thành phần quan trọng trong việc hợp lý hóa quy trình bảo mật.
Nhận dạng mối đe dọa thời gian thực
Giải pháp SIEM mang đến khả năng nhận dạng mối đe dọa nhanh chóng và hiệu quả nhờ khả năng kiểm toán và báo cáo tuân thủ tập trung trên toàn bộ cơ sở hạ tầng kinh doanh. Tự động hóa tiên tiến hỗ trợ việc thu thập và phân tích dữ liệu nhật ký từ hệ thống và sự kiện bảo mật, giúp giảm đáng kể mức sử dụng tài nguyên nội bộ. Đồng thời, SIEM đảm bảo tuân thủ các tiêu chuẩn báo cáo nghiêm ngặt, tăng cường tính minh bạch và an toàn cho tổ chức.
Tự động hóa do AI điều khiển
Các giải pháp SIEM thế hệ mới tích hợp công nghệ AI và hệ thống SOAR (Security Orchestration, Automation and Response) mạnh mẽ, giúp các nhóm CNTT tiết kiệm thời gian và tài nguyên trong việc quản lý bảo mật. Sử dụng máy học sâu để tự động học hành vi mạng, SIEM có khả năng xử lý các quy trình nhận dạng mối đe dọa và phản hồi sự cố phức tạp trong thời gian ngắn hơn so với con người.
Nâng cao hiệu quả tổ chức
SIEM cung cấp khả năng hiển thị toàn diện về môi trường CNTT thông qua bảng điều khiển trung tâm, cho phép các nhóm theo dõi dữ liệu hệ thống, nhận cảnh báo và xử lý thông báo một cách thống nhất. Nhờ đó, sự cộng tác liên phòng ban được cải thiện đáng kể, giúp tổ chức phản ứng nhanh chóng và hiệu quả hơn trước các mối đe dọa và sự cố bảo mật.

Phát hiện các mối đe dọa nâng cao và chưa biết
Với tốc độ thay đổi nhanh chóng của bối cảnh an ninh mạng, SIEM trở thành công cụ đắc lực trong việc phát hiện và ứng phó với các mối đe dọa bảo mật đã biết và chưa biết. Sử dụng nguồn cấp dữ liệu tình báo mối đe dọa tích hợp và công nghệ AI, SIEM giúp xử lý các loại tấn công như mối đe dọa nội gián, lừa đảo, phần mềm tống tiền, tấn công DDoS và đánh cắp dữ liệu, đảm bảo tổ chức luôn đi trước các mối nguy an ninh tiềm ẩn.

Tiến hành điều tra pháp y
SIEM hỗ trợ điều tra pháp y hiệu quả bằng cách tập trung thu thập và phân tích dữ liệu nhật ký từ mọi tài sản kỹ thuật số trong tổ chức. Khả năng tái tạo các sự cố trong quá khứ hoặc phân tích sự cố mới giúp tổ chức hiểu rõ hơn về hoạt động đáng ngờ và cải thiện các quy trình bảo mật trong tương lai.
Đánh giá và báo cáo về việc tuân thủ
Đánh giá và báo cáo tuân thủ là một phần quan trọng nhưng đầy thách thức với nhiều tổ chức. SIEM giúp giảm thiểu chi phí và tài nguyên cần thiết bằng cách cung cấp các cuộc đánh giá thời gian thực và báo cáo tuân thủ theo yêu cầu, giúp tổ chức luôn sẵn sàng với các yêu cầu pháp lý và đảm bảo hoạt động bảo mật đạt chuẩn.
Giám sát người dùng và ứng dụng
Trước sự gia tăng của làm việc từ xa, ứng dụng SaaS và chính sách BYOD, SIEM cung cấp mức độ hiển thị cần thiết để giảm thiểu rủi ro mạng từ bên ngoài. Giải pháp này theo dõi toàn bộ hoạt động mạng của người dùng, thiết bị và ứng dụng bất kể vị trí đảm bảo tính minh bạch và phát hiện mối đe dọa trên toàn bộ cơ sở hạ tầng tổ chức.
Hạn chế của SIEM
Mặc dù mang lại nhiều lợi ích vượt trội, các giải pháp SIEM cũng tồn tại những hạn chế đáng kể mà tổ chức cần cân nhắc trước khi triển khai.
Thời gian triển khai dài
Việc triển khai SIEM thường mất nhiều thời gian do yêu cầu tích hợp phức tạp với các biện pháp kiểm soát bảo mật và máy chủ trong cơ sở hạ tầng tổ chức. Quá trình này có thể kéo dài tới 90 ngày hoặc hơn đòi hỏi sự hỗ trợ chuyên sâu để đảm bảo hoạt động trơn tru.
Chi phí đầu tư cao
Các giải pháp SIEM đòi hỏi khoản đầu tư ban đầu lớn. Bên cạnh đó, chi phí vận hành và duy trì cũng đáng kể, bao gồm chi phí nhân sự để quản lý, hỗ trợ hàng năm và phần mềm hoặc các tác nhân để thu thập dữ liệu, có thể tạo áp lực tài chính đối với nhiều tổ chức, đặc biệt là các doanh nghiệp nhỏ.
Yêu cầu chuyên môn cao
Phân tích, cấu hình và tích hợp báo cáo từ SIEM đòi hỏi sự tham gia của các chuyên gia bảo mật có kinh nghiệm. Nhiều tổ chức phải quản lý SIEM trong trung tâm điều hành bảo mật (SOC), nơi các chuyên gia bảo mật được đào tạo để giải quyết các sự cố liên quan, làm tăng thêm chi phí vận hành và yêu cầu nhân lực chất lượng cao.
Khối lượng cảnh báo lớn
Hệ thống SIEM thường sử dụng các quy tắc để phân tích dữ liệu nhật ký. Tuy nhiên, các mạng lớn có thể tạo ra hàng nghìn cảnh báo mỗi ngày, bao gồm nhiều dữ liệu không liên quan. Vì thế, việc xác định các mối đe dọa tiềm ẩn trở nên khó khăn và dễ dẫn đến tình trạng “bão cảnh báo” làm mất thời gian và tài nguyên.
Rủi ro từ cấu hình sai
Một công cụ SIEM được cấu hình không đúng cách có thể bỏ lỡ các sự kiện bảo mật quan trọng, khiến việc quản lý rủi ro trở nên kém hiệu quả. Việc đảm bảo cấu hình đúng yêu cầu sự hiểu biết sâu sắc về hệ thống, nếu không sẽ dẫn đến các lỗ hổng tiềm ẩn trong bảo mật thông tin.
Một số lưu ý khi triển khai SIEM hiệu quả cho doanh nghiệp
Để đảm bảo quá trình triển khai giải pháp SIEM thành công và mang lại giá trị tối đa cho tổ chức, bạn nên tuân thủ các biện pháp tốt nhất sau đây:
- Trước khi triển khai, hãy xác định rõ mục tiêu và lợi ích mà giải pháp SIEM có thể mang lại cho doanh nghiệp. Xây dựng các trường hợp sử dụng bảo mật cụ thể để đảm bảo hệ thống đáp ứng được các yêu cầu bảo vệ dữ liệu và tài sản của tổ chức.
- Áp dụng các quy tắc tương quan dữ liệu được xác định trước trên toàn bộ hệ thống và mạng, bao gồm cả môi trường đám mây.
- Xác định các yêu cầu tuân thủ liên quan đến doanh nghiệp bạn. Cấu hình SIEM để kiểm tra và báo cáo thời gian thực về các tiêu chuẩn này, qua đó giúp bạn hiểu rõ hơn về mức độ rủi ro và khả năng đáp ứng các yêu cầu pháp lý.
- Lập danh mục và phân loại toàn bộ tài sản kỹ thuật số trong hạ tầng CNTT để hỗ trợ việc thu thập nhật ký dữ liệu hiệu quả, phát hiện hành vi lạm dụng quyền truy cập và giám sát hoạt động mạng một cách chính xác.
- Nếu tổ chức của bạn cho phép nhân viên sử dụng thiết bị cá nhân trong công việc (BYOD), hãy xây dựng chính sách rõ ràng, bao gồm các cấu hình CNTT và hạn chế có thể giám sát.
- Thường xuyên điều chỉnh và tối ưu hóa cấu hình SIEM để giảm thiểu số lượng cảnh báo sai.
- Xây dựng và ghi chép chi tiết các kế hoạch ứng phó sự cố. Thực hành thường xuyên để đảm bảo các nhóm có thể xử lý nhanh chóng và hiệu quả bất kỳ sự cố bảo mật nào xảy ra.
- Tận dụng trí tuệ nhân tạo (AI) và các công nghệ bảo mật tự động hóa như SOAR để tối ưu hóa quy trình.
Sản phẩm đề xuất


Tổng kết
SIEM là một giải pháp mạnh mẽ, giúp các tổ chức bảo vệ hệ thống CNTT trước những thách thức an ninh mạng ngày càng gia tăng. Với khả năng tổng hợp, phân tích dữ liệu và phát hiện các mối đe dọa trong thời gian thực, SIEM đóng vai trò quan trọng trong việc tối ưu hóa hiệu quả bảo mật và đảm bảo tuân thủ quy định. Mặc dù việc triển khai SIEM đòi hỏi đầu tư về chi phí và nguồn lực, nhưng lợi ích lâu dài mà SIEM mang lại sẽ giúp doanh nghiệp tăng cường khả năng phòng ngừa, phát hiện và ứng phó với các nguy cơ tiềm ẩn, từ đó xây dựng một nền tảng vững chắc cho sự phát triển bền vững trong tương lai.







