




 0987.232.060
 0964.232.066
XSS là gì? Tìm hiểu những thông tin chi tiết về XSS
By lúc
Views: 420 - Category: Kiến thức công nghệ, Tin tức - On:
XSS (Cross-Site Scripting) là một trong những lỗ hổng bảo mật phổ biến và nguy hiểm nhất trên các ứng dụng web, cho phép kẻ tấn công chèn mã độc vào trang web mà người dùng truy cập. Đây không chỉ là mối đe dọa đối với dữ liệu cá nhân của người dùng mà còn ảnh hưởng nghiêm trọng đến uy tín và bảo mật của các tổ chức, doanh nghiệp. Hãy cùng Hà Phương tìm hiểu XSS là gì và cách ngăn chặn XSS hiệu quả nhất trong bài viết dưới đây nhé! 
XSS là gì?
Cross-site scripting (XSS) là một loại tấn công web trong đó kẻ tấn công tiêm mã độc vào nội dung của trang web hoặc ứng dụng mà người dùng tin tưởng. Mục đích của cuộc tấn công XSS là để mã độc được thực thi trong trình duyệt của người dùng, từ đó xâm phạm dữ liệu hoặc quyền truy cập của người dùng. Các tấn công XSS thường xảy ra do các lỗ hổng trong mã nguồn của ứng dụng web, cho phép kẻ tấn công chèn các tập lệnh độc hại vào trang web mà người dùng sẽ truy cập.
Khi thực hiện tấn công XSS, kẻ xấu có thể sử dụng các trang web hoặc ứng dụng web để gửi mã độc tới trình duyệt của nạn nhân. Điều này có thể dẫn đến việc kẻ tấn công chiếm đoạt phiên làm việc của người dùng, từ đó thực hiện các hành động thay mặt người dùng mà không có sự đồng ý. Hậu quả là, kẻ tấn công có thể truy cập vào thông tin nhạy cảm như cookie, mã thông báo phiên và các dữ liệu quan trọng khác mà ứng dụng lưu trữ.
Các cuộc tấn công XSS có thể xảy ra trên các trang web cho phép người dùng nhập thông tin như các diễn đàn trực tuyến, hệ thống bình luận hoặc các bảng tin. Nếu không có biện pháp bảo vệ thích hợp, trang web có thể trở thành công cụ giúp kẻ tấn công thực hiện hành vi lừa đảo và chiếm đoạt dữ liệu của người dùng. Do đó, các nhà phát triển ứng dụng cần phải thực hiện các biện pháp bảo mật như kiểm tra và lọc đầu vào của người dùng để ngăn ngừa các cuộc tấn công XSS.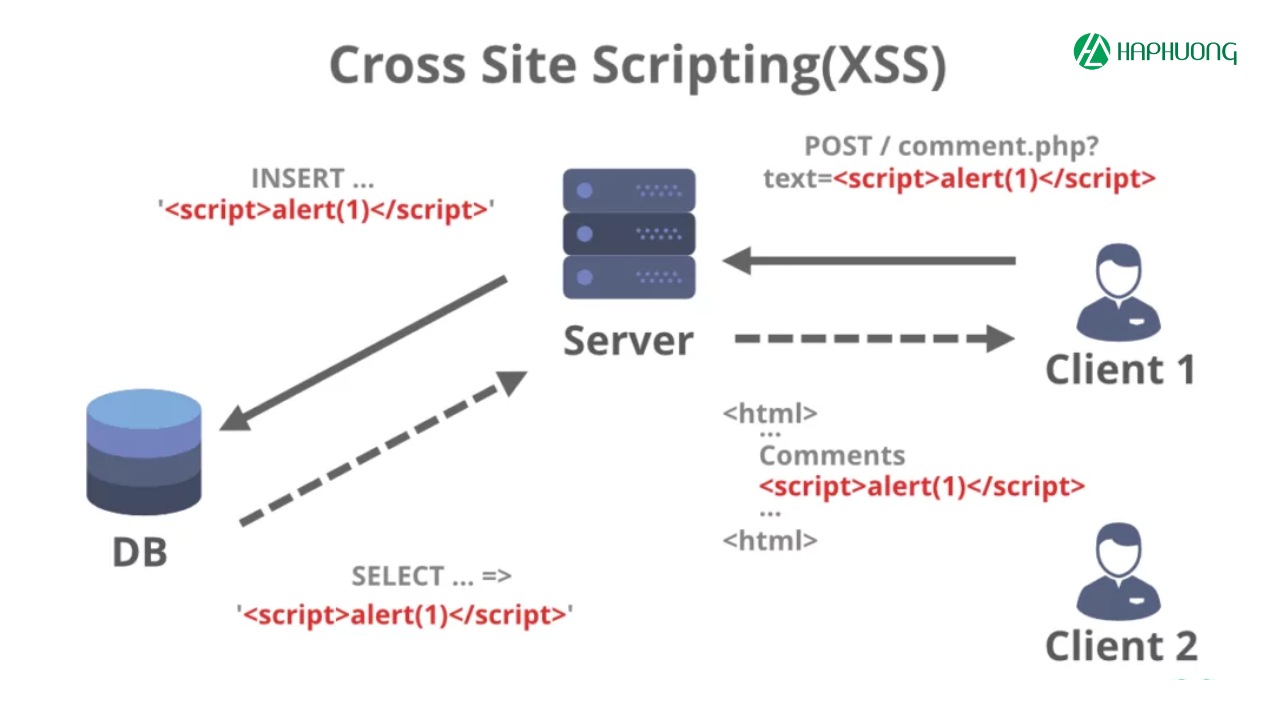
Nguyên lý hoạt động của XSS
XSS hoạt động bằng cách khai thác các lỗ hổng bảo mật trên trang web, cho phép kẻ tấn công chèn mã JavaScript độc hại vào trong trang mà người dùng truy cập. Khi nạn nhân mở trang web bị tấn công, mã độc này được thực thi trong trình duyệt của họ. Từ đó, kẻ tấn công có thể xâm nhập và thao túng dữ liệu cũng như tương tác của người dùng với trang web. Điều này xảy ra khi trang web không kiểm tra, khử trùng hoặc lọc đầu vào của người dùng, khiến dữ liệu từ người dùng trở thành nguồn gốc của mã độc.
Các cuộc tấn công XSS thường xuyên diễn ra trong các ngôn ngữ lập trình phổ biến như JavaScript nhưng cũng có thể xuất hiện trong các công nghệ khác như Visual Basic Script (VBScript), ActiveX, Adobe Flash hoặc thậm chí CSS. Tuy nhiên, JavaScript vẫn là ngôn ngữ phổ biến nhất trong việc triển khai các tấn công XSS, vì hầu hết các trang web hiện đại đều sử dụng JavaScript để xử lý các tính năng tương tác trong trình duyệt. Khi mã độc được thực thi, nó có thể truy cập vào các thông tin nhạy cảm của người dùng như cookie, thông tin phiên hoặc thậm chí thay đổi nội dung trang web.
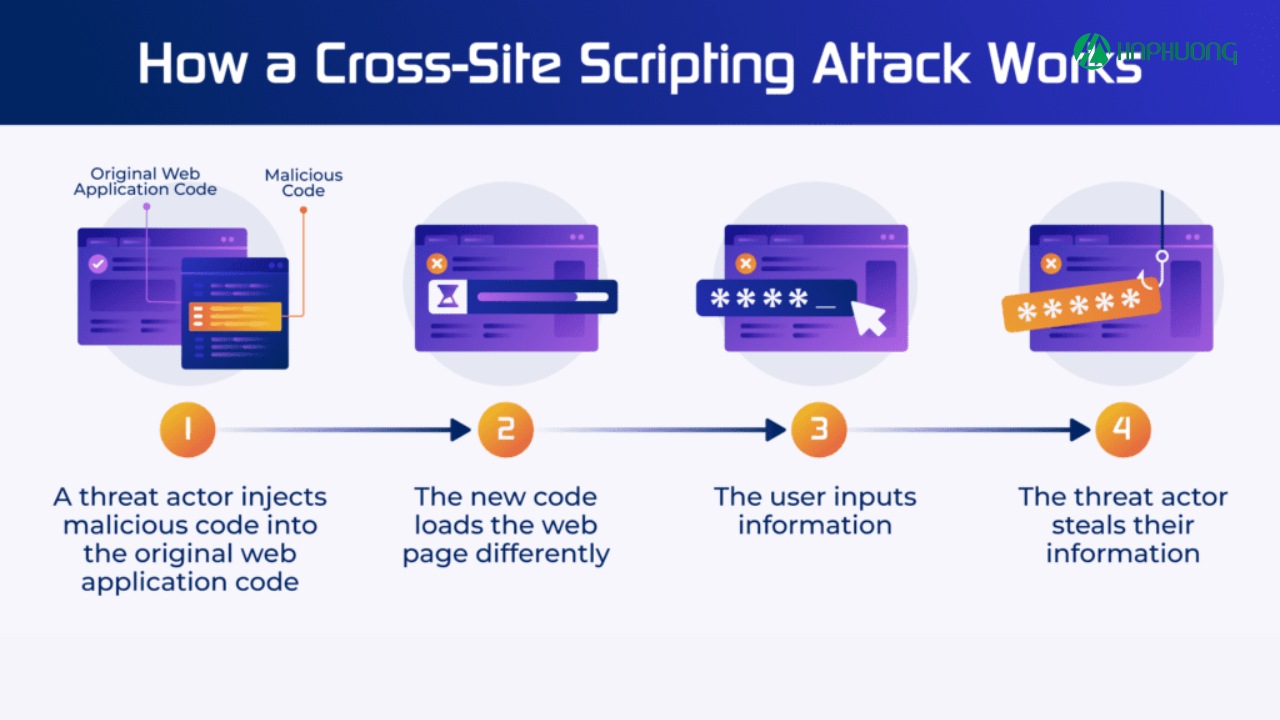
Quá trình tấn công XSS có thể được chia thành hai giai đoạn. Trong giai đoạn đầu tiên, kẻ tấn công chèn mã độc hay còn gọi là payload vào trang web mà nạn nhân có thể truy cập. Sau khi mã độc được tiêm vào trang, khi nạn nhân truy cập vào trang đó, mã độc sẽ được thực thi trong trình duyệt của họ. Giai đoạn thứ hai của cuộc tấn công thường liên quan đến việc kẻ tấn công sử dụng kỹ thuật xã hội hoặc tấn công lừa đảo để lừa nạn nhân truy cập vào trang web chứa mã độc, từ đó hoàn thành việc xâm phạm.
Các loại tấn công XSS
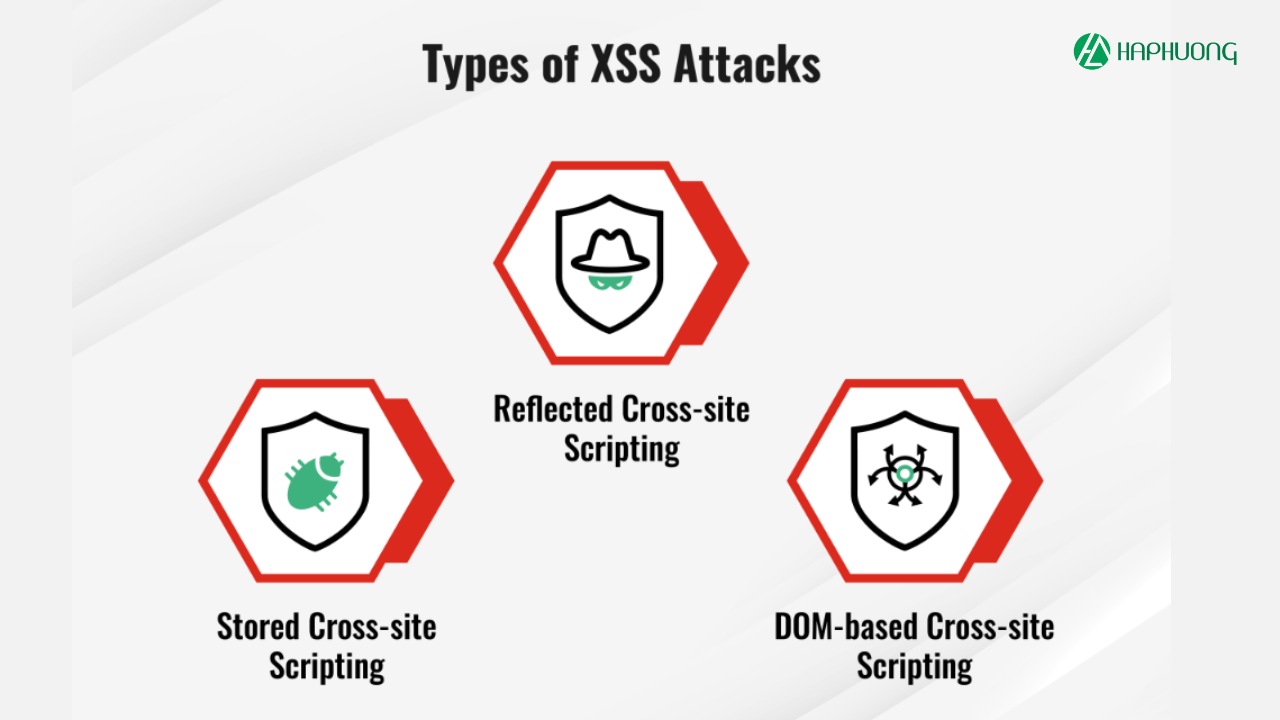
Các cuộc tấn công XSS có nhiều dạng khác nhau với ba loại phổ biến nhất là XSS phản ánh, XSS lưu trữ và XSS dựa trên DOM. Mỗi loại khai thác lỗ hổng trong cách ứng dụng web xử lý dữ liệu người dùng, từ đó chèn mã độc để thực thi trong trình duyệt của nạn nhân.
XSS phản ánh (Reflected XSS)
XSS phản ánh còn được gọi là non-persistent XSS, là hình thức đơn giản và phổ biến nhất. Trong tấn công này, mã độc của kẻ tấn công được chèn vào yêu cầu gửi tới máy chủ web và sau đó được phản hồi lại dưới dạng nội dung HTML gửi tới trình duyệt của người dùng.
Kẻ tấn công thường sử dụng các kỹ thuật lừa đảo như gửi liên kết độc hại qua email hoặc mạng xã hội để dụ nạn nhân truy cập vào trang web bị tấn công. Loại tấn công này không lưu trữ mã độc trên máy chủ mà chỉ xảy ra khi nạn nhân trực tiếp tương tác với liên kết độc hại.
XSS lưu trữ (Stored XSS)
XSS lưu trữ là hình thức nguy hiểm hơn vì mã độc được lưu trữ vĩnh viễn trên máy chủ ứng dụng. Kẻ tấn công chèn payload vào các trường nhập liệu như bình luận trên blog, diễn đàn hoặc các khu vực cho phép người dùng nhập dữ liệu. Nếu ứng dụng không xác thực và lọc dữ liệu đầu vào, mã độc sẽ được lưu trữ trong cơ sở dữ liệu hoặc trên máy chủ.
Khi người dùng truy cập trang chứa nội dung bị nhiễm, mã độc sẽ tự động thực thi trong trình duyệt của họ, giống như cách một bình luận hợp lệ được hiển thị. Loại tấn công này đặc biệt nguy hiểm vì nó có thể ảnh hưởng đến nhiều người dùng truy cập trang web.
XSS dựa trên DOM (DOM-based XSS)
XSS dựa trên DOM là một hình thức tấn công nâng cao, trong đó mã độc được chèn trực tiếp vào Document Object Model (DOM) của trang web. Điều này xảy ra khi ứng dụng web đọc dữ liệu từ DOM và gửi dữ liệu đó trở lại trình duyệt mà không xử lý đúng cách.
Payload độc hại không được gửi tới máy chủ mà chỉ tồn tại trong DOM khiến các tường lửa và nhật ký máy chủ khó phát hiện. Các đối tượng trong DOM như URL hoặc các tham chiếu khác thường là mục tiêu chính của loại tấn công này. Tấn công DOM-based XSS chủ yếu diễn ra ở phía máy khách, làm tăng mức độ khó khăn trong việc bảo vệ.
Kẻ tấn công có thể sử dụng XSS để gây hại như thế nào?
Kẻ tấn công có thể khai thác lỗ hổng XSS để thực hiện nhiều hành vi nguy hiểm, gây tổn hại cho cả người dùng và hệ thống như:
- Đánh cắp thông tin nhạy cảm: Một trong những mục tiêu phổ biến nhất của kẻ tấn công khi khai thác lỗ hổng XSS là đánh cắp dữ liệu nhạy cảm từ người dùng, chẳng hạn như cookie phiên, token xác thực hoặc dữ liệu lưu trữ cục bộ. Bằng cách chèn đoạn mã JavaScript độc hại, kẻ tấn công có thể lấy thông tin này từ trình duyệt và gửi về máy chủ của chúng. Sau khi có được cookie phiên, kẻ tấn công có thể giả mạo người dùng và thực hiện các hành động trái phép trong tài khoản của nạn nhân.
- Lừa đảo người dùng (Phishing): Kẻ tấn công có thể sử dụng XSS để tạo ra các biểu mẫu đăng nhập hoặc thông báo giả mạo trên trang web mục tiêu. Những biểu mẫu này trông giống hệt với giao diện trang web chính thống, khiến người dùng dễ bị đánh lừa và nhập thông tin cá nhân chẳng hạn như tài khoản và mật khẩu. Sau khi thu thập được dữ liệu, kẻ tấn công sẽ gửi thông tin đó về máy chủ của chúng để sử dụng hoặc bán cho bên thứ ba.
- Thực hiện hành vi trái phép thay mặt người dùng: Thông qua XSS, kẻ tấn công có thể lợi dụng quyền truy cập của người dùng để thực hiện các hành vi trái phép. Ví dụ, chúng có thể gửi tin nhắn độc hại, đăng bài viết giả mạo trên diễn đàn hoặc thay đổi cài đặt tài khoản. Trong trường hợp nghiêm trọng hơn, kẻ tấn công có thể thực hiện giao dịch tài chính hoặc chuyển tiền mà người dùng không hề hay biết.
- Lây nhiễm mã độc: XSS có thể được sử dụng để chèn các đoạn mã tải xuống phần mềm độc hại hoặc liên kết dẫn đến các trang web chứa mã độc. Khi người dùng nhấp vào liên kết hoặc tải xuống tệp, máy tính của họ sẽ bị lây nhiễm. Điều này có thể dẫn đến mất mát dữ liệu, đánh cắp thông tin cá nhân hoặc các hậu quả nghiêm trọng hơn như ransomware.
- Phá vỡ giao diện và trải nghiệm người dùng: Bằng cách chèn mã độc, kẻ tấn công có thể thay đổi nội dung hoặc giao diện của trang web mục tiêu. Ví dụ, chúng có thể hiển thị các thông báo giả mạo, làm rối giao diện, hoặc chèn các hình ảnh và âm thanh không mong muốn,làm mất lòng tin của người dùng vào trang web.
- Thu thập thông tin từ trình duyệt: Kẻ tấn công có thể sử dụng XSS để truy xuất dữ liệu từ trình duyệt của người dùng như lịch sử truy cập hoặc các tab đang mở. Những thông tin này có thể được sử dụng để xây dựng hồ sơ người dùng hoặc làm tiền đề cho các cuộc tấn công phức tạp hơn.
- Tấn công chuỗi: Lỗ hổng XSS cũng có thể được sử dụng như một bước đệm cho các loại tấn công khác, chẳng hạn như CSRF (Cross-Site Request Forgery) hoặc tấn công ứng dụng phía máy chủ. Kẻ tấn công có thể kết hợp XSS với các kỹ thuật khác để mở rộng phạm vi ảnh hưởng và gây tổn hại lớn hơn cho hệ thống.

Cách kiểm tra các lỗ hổng XSS
Một trong những cách hiệu quả để kiểm tra lỗ hổng XSS là sử dụng các công cụ quét bảo mật web. Các công cụ này sẽ tự động chèn các đoạn mã độc vào các vectơ đầu vào như tham số GET, POST, URL, cookie hoặc bất kỳ vị trí nào có khả năng chứa đoạn mã tấn công. Nếu đoạn mã này được thực thi trong trình duyệt người dùng, công cụ sẽ phát hiện lỗ hổng và cung cấp thông tin chi tiết về vị trí cũng như loại mã độc được chèn, giúp nhanh chóng nhận diện các vấn đề bảo mật mà không cần thực hiện thủ công.
Ngoài việc sử dụng công cụ, kiểm tra thủ công cũng là một phương pháp cần thiết để phát hiện các lỗ hổng XSS, đặc biệt là trong những trường hợp phức tạp.
Dưới đây là các bước kiểm tra lỗ hổng XSS:
- Xác định vectơ đầu vào: Đầu tiên, người thử nghiệm cần tìm ra tất cả các điểm đầu vào của ứng dụng mà người dùng có thể tương tác như các biểu mẫu, trường tìm kiếm, hay khu vực bình luận. Các công cụ hỗ trợ như trình chỉnh sửa HTML hoặc proxy web có thể được sử dụng để phân tích và xác định các vectơ đầu vào tiềm năng này.
- Thử nghiệm với dữ liệu đầu vào: Sau khi xác định được các vectơ đầu vào, người thử nghiệm sẽ chèn các đoạn mã thử nghiệm để kiểm tra xem ứng dụng có phản hồi không an toàn hay không. OWASP cung cấp một danh sách các dữ liệu đầu vào thử nghiệm giúp phát hiện các lỗ hổng bảo mật tiềm năng.
- Đánh giá tác động và xử lý lỗ hổng: Cuối cùng, cần phân tích kỹ lưỡng kết quả của các thử nghiệm để xác định mức độ nghiêm trọng của lỗ hổng. Những ký tự đặc biệt HTML hoặc đoạn mã không an toàn cần được phát hiện, sau đó áp dụng các biện pháp lọc, thay thế hoặc loại bỏ để đảm bảo an toàn cho ứng dụng.
Cách ngăn chặn lỗ hổng XSS
Dưới đây là một số nguyên tắc chung có thể giúp giữ cho các trang web và ứng dụng web an toàn cho người dùng.
- Nhận thức về rủi ro bảo mật: Nhận thức của người dùng và nhân viên về các mối đe dọa trực tuyến là yếu tố then chốt trong việc ngăn chặn XSS. Các tổ chức cần cung cấp các khóa đào tạo bảo mật định kỳ, giúp nhân viên cập nhật các rủi ro và chiến thuật tấn công mới nhất, tăng cường khả năng nhận diện và ứng phó với các nguy cơ tiềm ẩn.
- Không tin tưởng đầu vào từ người dùng: Xử lý tất cả các đầu vào từ người dùng, kể cả từ những người đã xác thực như thể chúng không đáng tin cậy. Đặc biệt, mọi dữ liệu được chèn vào HTML đều có nguy cơ bị khai thác XSS. Vì vậy, áp dụng các biện pháp kiểm tra và xác thực kỹ lưỡng để đảm bảo đầu vào an toàn trước khi sử dụng.
- Sử dụng escaping và encoding: Các kỹ thuật escaping và encoding giúp ngăn chặn mã độc bị chèn vào ứng dụng. Sử dụng các thư viện tiêu chuẩn như CSS escape, HTML escape, JavaScript escape và URL escape để mã hóa đầu vào từ người dùng. Tránh tự viết mã escaping hoặc encoding nếu không cần thiết vì các thư viện được xây dựng sẵn thường an toàn và đã qua kiểm nghiệm.
- Dùng trình khử trùng HTML: Trong trường hợp đầu vào chứa mã HTML không thể escape hoặc encode, sử dụng các công cụ khử trùng HTML đáng tin cậy để làm sạch và phân tích cú pháp mã, giúp ngăn chặn mã độc trong khi vẫn giữ được tính toàn vẹn của nội dung hợp lệ.
- Cấu hình cờ HttpOnly cho cookie: Đặt cờ HttpOnly cho các cookie giúp bảo vệ chúng khỏi bị truy cập thông qua JavaScript phía máy khách. Biện pháp này đặc biệt hiệu quả trong việc giảm thiểu tác động nếu xảy ra lỗ hổng XSS, bảo vệ dữ liệu nhạy cảm khỏi các cuộc tấn công.
- Áp dụng Chính sách Bảo mật Nội dung (CSP): Chính sách Bảo mật Nội dung (Content Security Policy – CSP) cho phép các nhà phát triển kiểm soát nguồn tải nội dung động. Bằng cách chỉ định rõ các nguồn hợp lệ cho tài nguyên như script, hình ảnh, hoặc CSS, CSP giúp hạn chế đáng kể khả năng thực thi mã độc trong trường hợp lỗ hổng XSS tồn tại.
Sản phẩm đề xuất


Tổng kết
Tóm lại, XSS là một lỗ hổng bảo mật nguy hiểm có thể gây ra những hậu quả nghiêm trọng đối với người dùng và các hệ thống web. Việc nắm vững cách thức hoạt động của XSS, nhận diện các loại tấn công và áp dụng các biện pháp bảo vệ phù hợp là cực kỳ quan trọng trong việc bảo vệ dữ liệu và đảm bảo an toàn cho các ứng dụng web. Với sự phát triển không ngừng của công nghệ, việc duy trì cảnh giác và cập nhật các phương thức phòng chống XSS là cần thiết để bảo vệ các hệ thống khỏi các mối đe dọa ngày càng tinh vi.







