




 0987.232.060
 0964.232.066
Phishing attack là gì? Cách phòng chống tấn công giả mạo
By lúc
Views: 889 - Category: Kiến thức công nghệ, Tin tức - On:
Tấn công Phishing (tấn công giả mạo) là một trong những hình thức tấn công mạng phổ biến và nguy hiểm nhất hiện nay. Mục tiêu là đánh cắp thông tin cá nhân nhạy cảm của người dùng như tên đăng nhập, mật khẩu, thông tin tài khoản ngân hàng, số thẻ tín dụng, và nhiều dữ liệu quan trọng khác. Kẻ tấn công thường giả mạo thành các tổ chức uy tín như ngân hàng, công ty tài chính, nhà cung cấp dịch vụ trực tuyến hoặc thậm chí là người thân, bạn bè để lừa đảo nạn nhân. Bài viết dưới đây Hà Phương sẽ cung cấp cho bạn những thông tin chi tiết về tấn công Phishing, các phương thức tấn công phổ biến, cách nhận diện, và quan trọng nhất là cách phòng tránh hiệu quả nhất.
Phishing Attack là gì?
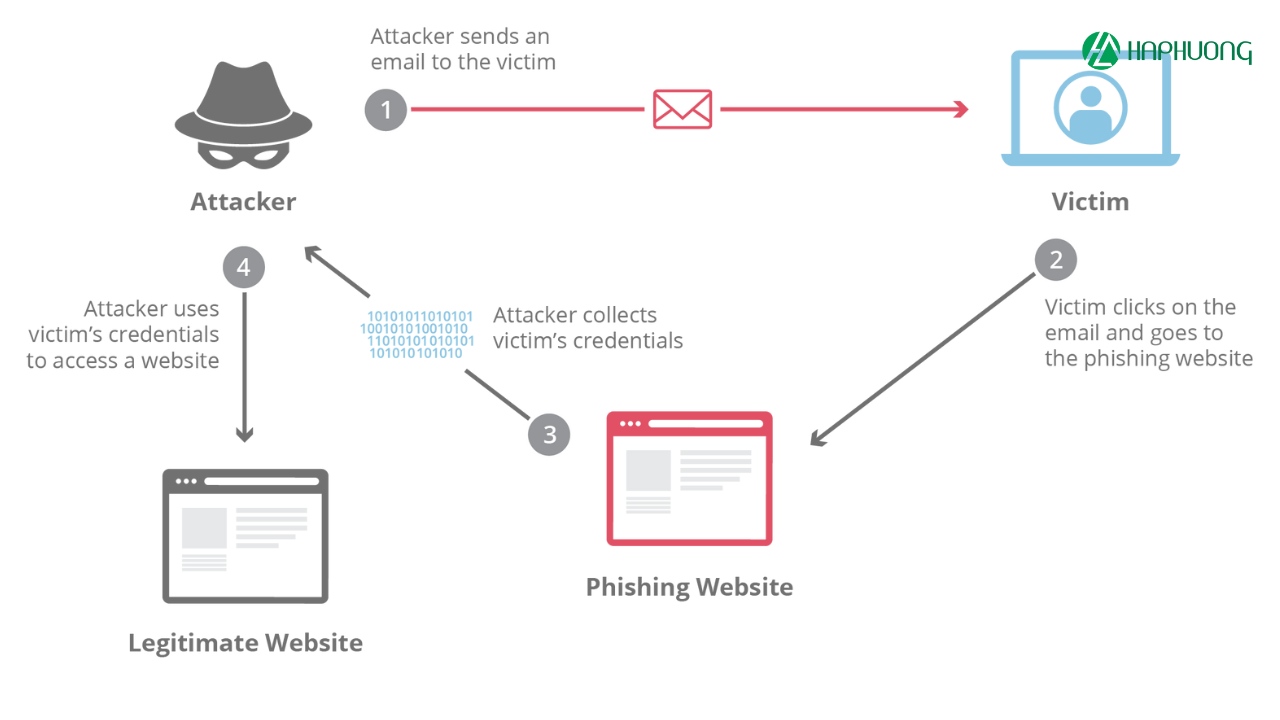
Như đã đề cập ở trên, Phishing Attack (tấn công giả mạo) là một hình thức tấn công lừa đảo trực tuyến, trong đó kẻ tấn công cố gắng lấy cắp thông tin cá nhân của người dùng bằng cách giả mạo thành một tổ chức, doanh nghiệp đáng tin cậy. Thuật ngữ “Phishing” xuất phát từ từ “fishing” (câu cá), ám chỉ việc “câu” thông tin người dùng bằng mồi nhử. Kẻ tấn công sử dụng các kỹ thuật tâm lý và công nghệ để thuyết phục nạn nhân tiết lộ thông tin của họ.
Các phương thức tấn công Phishing phổ biến
Phishing qua Email (Email Phishing)
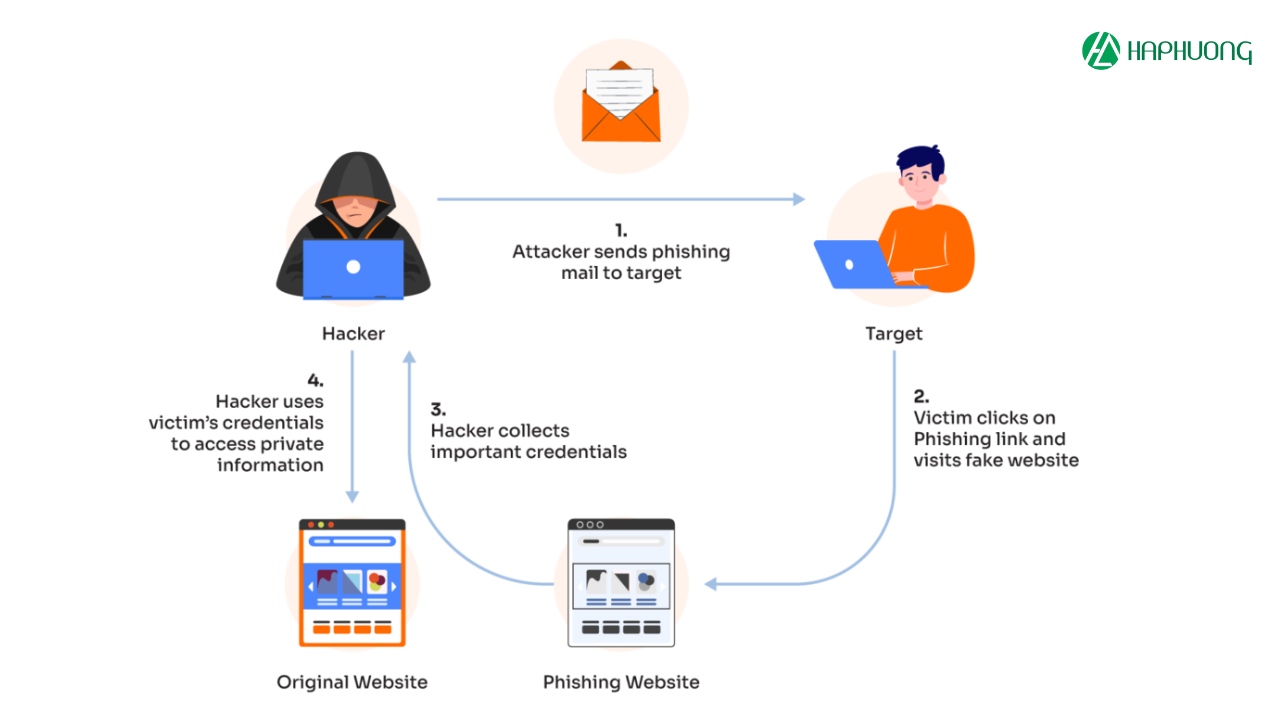
Đây là hình thức phổ biến nhất. Kẻ tấn công gửi email giả mạo trông như email từ một tổ chức uy tín. Email thường chứa các liên kết độc hại dẫn đến các trang web giả mạo, yêu cầu người dùng nhập thông tin cá nhân. Ví dụ: email giả mạo thông báo về việc tài khoản ngân hàng bị khóa và yêu cầu xác minh thông tin.
Spear Phishing (Tấn công Nhắm Mục Tiêu)
Đây là hình thức tấn công tinh vi hơn, nhắm mục tiêu đến một cá nhân hoặc một nhóm cụ thể. Kẻ tấn công thu thập thông tin về mục tiêu từ các nguồn công khai (mạng xã hội, website công ty…) để tạo ra email hoặc tin nhắn cá nhân hóa, tăng độ tin cậy và khả năng thành công.
Whaling (Săn Cá Voi)
Đây là một dạng của Spear Phishing nhưng nhắm mục tiêu đến các lãnh đạo cấp cao trong một tổ chức, công ty như CEO, giám đốc…. Do vị trí và quyền hạn, thông tin mà họ nắm giữ có giá trị rất lớn.

Smishing (Phishing qua SMS)
Kẻ tấn công sử dụng tin nhắn SMS để lừa đảo. Tin nhắn có thể chứa liên kết đến trang web giả mạo hoặc yêu cầu gọi đến một số điện thoại giả.
Vishing (Phishing qua cuộc gọi)
Kẻ tấn công gọi điện thoại cho nạn nhân, giả mạo là nhân viên ngân hàng, nhân viên hỗ trợ kỹ thuật hoặc đại diện của một tổ chức nào đó để lấy thông tin.
Pharming
Kẻ tấn công xâm nhập vào máy chủ DNS và thay đổi địa chỉ IP của một trang web hợp pháp, chuyển hướng người dùng đến một trang web giả mạo mà họ kiểm soát.
Evil Twin (Điểm truy cập Wifi giả mạo)
Kẻ tấn công tạo ra một điểm truy cập Wifi giả mạo với tên giống với một mạng Wifi công cộng hợp pháp. Khi người dùng kết nối vào mạng Wifi này, kẻ tấn công có thể theo dõi và đánh cắp thông tin của họ.
Pop-up Phishing
Các cửa sổ pop-up giả mạo xuất hiện trên trình duyệt, thông báo về virus, phần mềm lỗi thời hoặc các vấn đề bảo mật khác, dụ người dùng nhấp vào liên kết độc hại.
Dấu hiệu nhận biết tấn công Phishing
- Địa chỉ Email/URL không khớp: Kiểm tra kỹ địa chỉ email người gửi hoặc URL của trang web. Thường có những sai lệch nhỏ về chính tả, tên miền hoặc sử dụng các đuôi tên miền lạ (.xyz, .top…).
- Lỗi chính tả và ngữ pháp: Email hoặc tin nhắn phishing thường chứa lỗi chính tả và ngữ pháp do được dịch hoặc soạn thảo vội vàng.
- Yêu cầu thông tin cá nhân khẩn cấp: Kẻ tấn công thường tạo ra cảm giác khẩn cấp, yêu cầu người dùng hành động ngay lập tức để tránh hậu quả xấu.
- Lời đề nghị quá hấp dẫn: Các chương trình khuyến mãi, giải thưởng hoặc cơ hội đầu tư quá hời thường là dấu hiệu của lừa đảo.
- Định dạng email/trang web không chuyên nghiệp: Thiết kế cẩu thả, hình ảnh mờ nhạt, bố cục không nhất quán là dấu hiệu đáng ngờ.
- Yêu cầu truy cập thông tin cá nhân qua liên kết trong email/tin nhắn: Các tổ chức, công ty lớn hay ngân hàng uy tín sẽ không yêu cầu người dùng cung cấp thông tin nhạy cảm qua email hoặc tin nhắn.

Cách phòng tránh khi bị tấn công Phishing
- Cẩn trọng với email và tin nhắn: Không mở email hoặc tin nhắn từ người gửi không rõ. Không nhấp vào bất kỳ liên kết nào trong email hoặc tin nhắn đáng ngờ.
Kiểm tra kỹ URL: Trước khi nhập thông tin vào bất kỳ trang web nào, hãy kiểm tra kỹ URL trên thanh địa chỉ. Đảm bảo đó là trang web chính thức và sử dụng giao thức HTTPS (có biểu tượng ổ khóa). - Không cung cấp thông tin cá nhân qua email hoặc điện thoại: Không bao giờ cung cấp thông tin nhạy cảm như mật khẩu, số thẻ tín dụng, số an sinh xã hội qua email, tin nhắn hoặc điện thoại trừ khi bạn chắc chắn về tính hợp pháp của người yêu cầu.
- Sử dụng mật khẩu mạnh và duy nhất: Sử dụng mật khẩu phức tạp, bao gồm chữ hoa, chữ thường, số và ký tự đặc biệt. Sử dụng mật khẩu khác nhau cho các tài khoản trực tuyến.
- Kích hoạt xác thực hai yếu tố (2FA): 2FA cung cấp một lớp bảo mật bổ sung, yêu cầu mã xác minh ngoài mật khẩu khi đăng nhập.
- Cập nhật phần mềm thường xuyên: Cập nhật hệ điều hành, trình duyệt và phần mềm bảo mật để vá các lỗ hổng bảo mật.
- Sử dụng phần mềm diệt virus và tường lửa: Phần mềm diệt virus và tường lửa giúp phát hiện và ngăn chặn các phần mềm độc hại và tấn công mạng.
- Kiểm tra hoạt động tài khoản thường xuyên: Theo dõi hoạt động tài khoản ngân hàng, thẻ tín dụng và các tài khoản trực tuyến khác để phát hiện sớm các giao dịch bất thường.

Nếu bạn nghi ngờ mình đã trở thành nạn nhân của một cuộc tấn công phishing, hãy thực hiện ngay các bước sau:
- Thay đổi mật khẩu ngay lập tức: Thay đổi mật khẩu cho tất cả các tài khoản trực tuyến, đặc biệt là tài khoản ngân hàng, email và mạng xã hội.
- Liên hệ với ngân hàng hoặc các tổ chức liên quan: Báo cáo sự việc cho ngân hàng hoặc tổ chức mà bạn tin rằng đã bị giả mạo.
- Kiểm tra báo cáo tín dụng: Kiểm tra báo cáo tín dụng để phát hiện bất kỳ hoạt động bất thường nào.
- Cài đặt và quét virus: Quét toàn bộ hệ thống bằng phần mềm diệt virus mạnh mẽ.
Các công cụ hữu ích giúp phòng chống Phishing
Ngoài cách phòng tránh cơ bản, người dùng hoàn toàn có thể tận dụng những công cụ hữu ích khác nhau để phòng chống Phishing.
Công cụ tích hợp trong trình duyệt
Hầu hết các trình duyệt hiện đại như Chrome, Firefox, Edge đều tích hợp sẵn tính năng phát hiện và cảnh báo website giả mạo dựa trên danh sách đen các website độc hại. Bạn hãy luôn chú ý cập nhật trình duyệt lên phiên bản mới nhất để tính năng này hoạt động hiệu quả. Ngoài ra, bạn có thể sử dụng tiện ích mở rộng (Extensions/Add-ons) trên trình duyệt để phòng chống Phishing hiệu quả:
- Netcraft Anti-Phishing Extension: Đây là một tiện ích mở rộng miễn phí cho trình duyệt, cung cấp thông tin về độ tin cậy của website bạn đang truy cập giúp nhận biết các website lừa đảo.
- Avast Online Security & Privacy: Các tiện ích tương tự của các hãng bảo mật khác như McAfee WebAdvisor đều cung cấp bảo vệ chống phishing, malware,\ và theo dõi trực tuyến. Các tiện ích này sẽ đánh giá độ an toàn của các trang web và cảnh báo bạn về các mối đe dọa tiềm ẩn.
Phần mềm bảo mật
- Phần mềm diệt virus với tính năng chống phishing: Các phần mềm diệt virus hàng đầu như Kaspersky, Bitdefender, Norton, McAfee,… đều tích hợp tính năng chống phishing giúp phát hiện và chặn các website độc hại, email lừa đảo và các cuộc tấn công phishing khác.
- Tường lửa (Firewall): Tường lửa giúp kiểm soát lưu lượng mạng ra vào máy tính, ngăn chặn các kết nối đáng ngờ và hạn chế khả năng bị tấn công.
Công cụ và dịch vụ trực tuyến
- VirusTotal: Đây là một dịch vụ trực tuyến miễn phí cho phép bạn quét các tệp tin và URL để kiểm tra virus và các phần mềm độc hại. Bạn có thể sử dụng VirusTotal để kiểm tra tính an toàn của một liên kết trước khi nhấp vào nó.
- Google Safe Browsing: Đây là công nghệ của Google giúp bảo vệ người dùng khỏi các website độc hại và lừa đảo, được tích hợp trong Chrome và cũng được sử dụng bởi các trình duyệt và ứng dụng khác.
Các biện pháp kỹ thuật khác:
- Xác thực hai yếu tố (2FA/MFA): Mặc dù không trực tiếp ngăn chặn phishing, nhưng 2FA/MFA cung cấp một lớp bảo mật bổ sung, khiến cho việc truy cập trái phép vào tài khoản của bạn trở nên khó khăn hơn, ngay cả khi kẻ tấn công có được mật khẩu của bạn.
- Kiểm tra DNSSEC: DNSSEC (DNS Security Extensions) giúp xác thực nguồn gốc của thông tin DNS, ngăn chặn các cuộc tấn công Pharming.
Sản phẩm đề xuất


Tổng kết
Tấn công Phishing là một mối đe dọa đang ngày càng gia tăng trong thế giới mạng internet. Người dùng cần hiểu rõ các phương thức tấn công, dấu hiệu nhận biết để áp dụng các biện pháp phòng tránh hiệu quả để có thể giảm thiểu nguy cơ trở thành nạn nhân. Hãy luôn cảnh giác và thận trọng với bất kỳ yêu cầu thông tin cá nhân nào, đặc biệt là qua email, tin nhắn hoặc điện thoại. Nâng cao nhận thức về bảo mật thông tin là chìa khóa quan trọng để bảo vệ chính mình và người thân khỏi các cuộc tấn công mạng.







