0987.232.060
 0964.232.066
Immutable Protection – Tại sao cần bảo vệ bất biến trong quản lý dữ liệu
By lúc
Views: 342 - Category: Bài viết hướng dẫn, Hướng dẫn Synology - On:
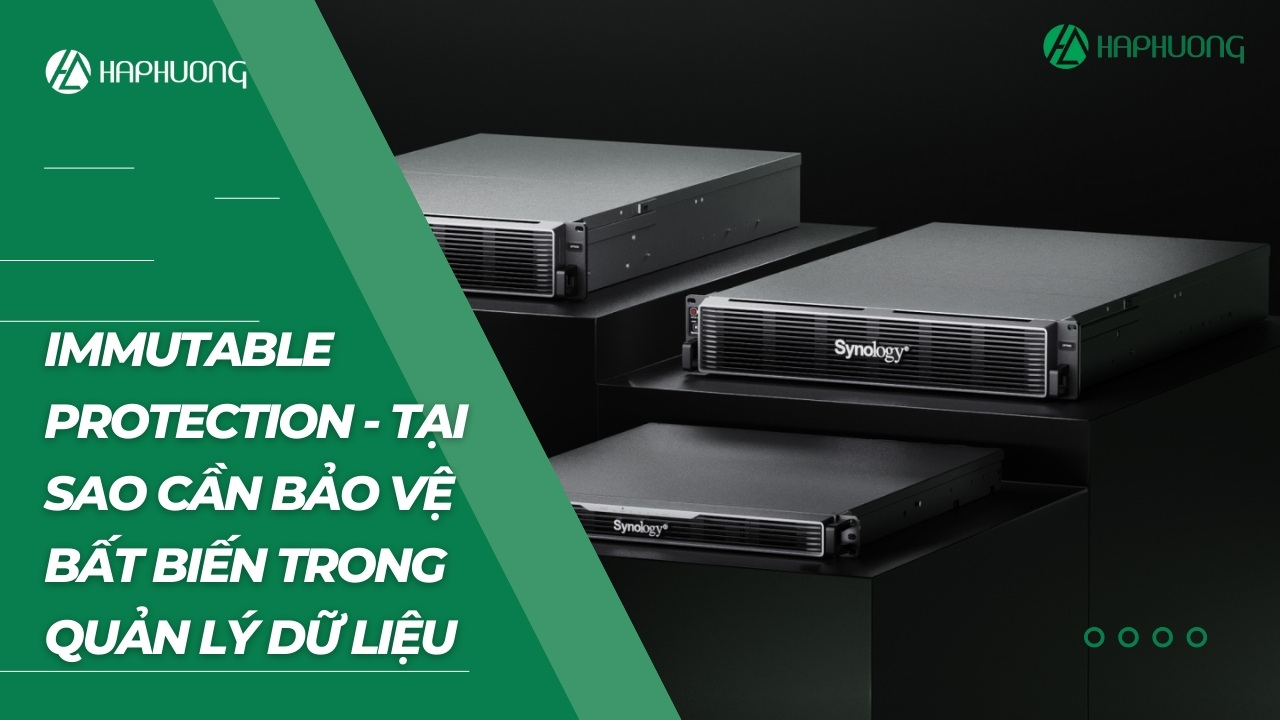
Trong bối cảnh các mối đe dọa an ninh mạng ngày càng gia tăng, bảo vệ dữ liệu trở thành ưu tiên hàng đầu của doanh nghiệp và cá nhân. Một trong những giải pháp hiệu quả nhất hiện nay là bảo vệ bất biến – cơ chế giúp ngăn chặn mọi hành vi thay đổi hoặc xóa bỏ dữ liệu sao lưu trong một khoảng thời gian nhất định. Vì vậy, dữ liệu được đảm bảo nguyên vẹn, giúp doanh nghiệp duy trì hoạt động ổn định, tuân thủ các quy định về an toàn thông tin và nâng cao khả năng phục hồi sau sự cố. Hãy cùng Hà Phương tìm hiểu chi tiết dưới đây nhé!
Giới thiệu về bảo vệ bất biến
Khái niệm bảo vệ bất biến là gì?
Bảo vệ bất biến (Immutable Protection) là một cơ chế bảo vệ dữ liệu nhằm ngăn chặn mọi thay đổi hoặc xóa bỏ trái phép đối với các bản sao lưu trong một khoảng thời gian nhất định. Khi một bản sao lưu được tạo ra với chế độ bất biến, nó sẽ bị khóa và không thể chỉnh sửa hay xóa cho đến khi thời gian bảo vệ kết thúc. Bảo vệ bất biến giúp đảm bảo rằng dữ liệu vẫn nguyên vẹn, ngay cả khi có hành động cố ý hoặc vô tình tác động đến hệ thống lưu trữ.
Tại sao cần bảo vệ bất biến trong quản lý dữ liệu?
Trong thời đại kỹ thuật số, dữ liệu là một trong những tài sản quan trọng nhất của cá nhân và doanh nghiệp. Mất mát hoặc hư hỏng dữ liệu có thể gây ra hậu quả nghiêm trọng, từ gián đoạn hoạt động kinh doanh đến thiệt hại tài chính và uy tín. Bảo vệ bất biến mang lại nhiều lợi ích quan trọng như:
- Bảo vệ dữ liệu khỏi thay đổi trái phép: Ngăn chặn việc sửa đổi hoặc xóa dữ liệu do lỗi con người hoặc hành động xâm nhập.
- Đảm bảo tính toàn vẹn của bản sao lưu: Dữ liệu được lưu trữ nguyên vẹn, giúp khôi phục dễ dàng trong trường hợp xảy ra sự cố.
- Tăng cường khả năng phục hồi sau sự cố: Khi có sự cố mất dữ liệu hoặc tấn công mạng, các bản sao lưu bất biến giúp doanh nghiệp nhanh chóng khôi phục hệ thống mà không lo dữ liệu bị tổn hại.
Các mối đe dọa đối với bản sao lưu
Bản sao lưu đóng vai trò quan trọng trong việc bảo vệ dữ liệu nhưng nếu không có cơ chế bảo vệ bất biến vẫn có thể gặp nhiều mối đe dọa, bao gồm:
- Tấn công ransomware: Ransomware là một loại phần mềm độc hại mã hóa dữ liệu và yêu cầu tiền chuộc để mở khóa. Nếu hacker có thể truy cập và xóa hoặc mã hóa bản sao lưu, doanh nghiệp sẽ không thể khôi phục dữ liệu mà không trả tiền chuộc.
- Xóa nhầm do lỗi con người: Nhân viên có thể vô tình xóa hoặc ghi đè lên dữ liệu quan trọng, làm mất thông tin quan trọng mà không có cách nào khôi phục nếu không có bản sao lưu bất biến.
- Hành động độc hại từ nội bộ: Không chỉ hacker bên ngoài, mà các nhân viên hoặc người dùng có quyền truy cập vào hệ thống cũng có thể cố tình thay đổi hoặc xóa dữ liệu vì mục đích cá nhân hoặc phá hoại.
Cơ chế hoạt động của bảo vệ bất biến
Bảo vệ bất biến hoạt động bằng cách khóa các phiên bản sao lưu ngay khi chúng được tạo ra. Một tệp hoặc một bộ dữ liệu được sao lưu với cơ chế này sẽ không thể bị chỉnh sửa, ghi đè hoặc xóa trong suốt khoảng thời gian bảo vệ. Vì vậy, dữ liệu gốc luôn được giữ nguyên, ngay cả khi có tác động từ người dùng hoặc phần mềm độc hại.
Các công nghệ bảo vệ bất biến thường sử dụng cơ chế Write-Once, Read-Many (WORM), tức là dữ liệu chỉ có thể được ghi một lần nhưng có thể đọc nhiều lần. Sau khi dữ liệu được ghi vào, dữ liệu sẽ không thể bị thay đổi hoặc xóa cho đến khi hết thời gian bảo vệ được thiết lập trước đó.
Thời gian lưu giữ và thời gian khóa là hai yếu tố quan trọng trong bảo vệ bất biến.
- Thời gian lưu giữ là khoảng thời gian dữ liệu được giữ lại trong hệ thống sao lưu, sau thời gian này dữ liệu có thể bị xóa hoặc thay thế.
- Thời gian khóa là khoảng thời gian mà dữ liệu không thể bị sửa đổi hoặc xóa, ngay cả khi có quyền quản trị cao nhất.
Thông thường, thời gian khóa được thiết lập bằng với thời gian lưu giữ để đảm bảo rằng dữ liệu luôn được bảo vệ trong toàn bộ vòng đời của bản sao lưu. Tuy nhiên, nếu người quản trị thay đổi thời gian lưu giữ, thì chỉ các bản sao lưu được tạo sau sự thay đổi này mới bị ảnh hưởng, còn các bản sao lưu trước đó vẫn giữ nguyên thời gian khóa ban đầu.
Ví dụ, nếu một bản sao lưu được thiết lập với thời gian lưu giữ là 30 ngày, thì trong suốt 30 ngày đó, nó sẽ bị khóa và không ai có thể xóa hay chỉnh sửa. Nếu sau đó thời gian lưu giữ được giảm xuống 15 ngày, thì chỉ những bản sao lưu mới được tạo sau khi thay đổi này có thời gian khóa là 15 ngày, còn các bản sao lưu cũ vẫn giữ nguyên thời gian khóa 30 ngày.
Các giai đoạn của bảo vệ bất biến
Khi bạn áp dụng một kế hoạch bảo vệ bất biến cho khối lượng công việc của mình, tất cả các phiên bản được tạo sau đó đều bị khóa. Thời gian khóa bằng với thời gian lưu giữ được thiết lập trong kế hoạch bảo vệ. Ngay cả khi bạn rút ngắn thời gian lưu giữ sau đó, nó chỉ ảnh hưởng đến các phiên bản được tạo sau khi điều chỉnh này.
Ví dụ về việc tạo một kế hoạch bảo vệ không thể thay đổi với lịch trình sao lưu hàng ngày và thời gian lưu giữ là 30 ngày.
- Từ ngày 1 đến ngày 30: Phiên bản của mỗi ngày sẽ bị khóa và không thể sửa đổi hoặc xóa trong 30 ngày.
- Vào ngày 31: Khóa bất biến trên phiên bản ngày 1 được gỡ bỏ, sau đó sẽ bị xóa dựa trên quy tắc lưu giữ. Chu kỳ này tiếp tục hàng ngày. Chỉ có 30 ngày gần đây nhất của các phiên bản được bảo vệ bằng tính bất biến.
Các phương pháp và công nghệ hỗ trợ bảo vệ bất biến:
Bảo vệ bất biến là một giải pháp quan trọng giúp bảo vệ dữ liệu sao lưu khỏi các mối đe dọa như tấn công ransomware, lỗi con người hoặc các hành động độc hại. Để thực hiện điều này, nhiều công nghệ hiện đại đã được phát triển nhằm đảm bảo tính toàn vẹn và không thể thay đổi của dữ liệu. Hai trong số các phương pháp phổ biến nhất là ActiveProtect Vault và C2 Object Storage & Amazon S3:
ActiveProtect Vault
WriteOnce – Ghi một lần, không thể sửa đổi
Công nghệ WriteOnce còn gọi là WORM (Write Once, Read Many), cho phép dữ liệu chỉ được ghi một lần duy nhất và không thể sửa đổi hoặc xóa trong suốt thời gian lưu trữ. Ngay cả khi có lỗi hệ thống hoặc hành động xâm nhập trái phép, dữ liệu vẫn được bảo vệ một cách an toàn.
WriteOnce giúp chống lại các cuộc tấn công từ ransomware vốn có thể mã hóa hoặc phá hủy dữ liệu. Khi một bản sao lưu đã được lưu dưới chế độ WriteOnce, hacker không thể can thiệp hoặc thay đổi nội dung. Ngoài ra, cơ chế này cũng giúp tránh các lỗi do con người, chẳng hạn như xóa nhầm dữ liệu quan trọng.
Ví dụ, nếu một hệ thống sao lưu được thiết lập với WriteOnce trong 30 ngày, tất cả các bản sao lưu trong khoảng thời gian đó sẽ không thể bị chỉnh sửa hoặc xóa, ngay cả khi có thay đổi trong chính sách lưu trữ, đảm bảo dữ liệu luôn sẵn sàng để phục hồi khi cần thiết.
Data Integrity Checksum – Kiểm tra tính toàn vẹn dữ liệu
Ngoài WriteOnce, ActiveProtect Vault còn sử dụng Data Integrity Checksum, một cơ chế kiểm tra và xác minh tính toàn vẹn của dữ liệu. Khi một tệp sao lưu được tạo ra, hệ thống sẽ tạo một mã kiểm tra tương ứng. Mã này sẽ được so sánh trong các lần kiểm tra sau để phát hiện bất kỳ sự thay đổi nào trong dữ liệu.
Tính năng này giúp phát hiện sớm các lỗi lưu trữ hoặc sự cố trong quá trình sao lưu, từ đó giảm thiểu rủi ro mất mát dữ liệu. Nếu phát hiện lỗi hoặc thay đổi bất thường, hệ thống có thể khôi phục phiên bản trước đó để đảm bảo dữ liệu vẫn chính xác và an toàn.
C2 Object Storage & Amazon S3
Khóa đối tượng (Object Lock) – Ngăn chặn thay đổi và xóa dữ liệu
Khóa đối tượng (Object Lock) là một tính năng bảo mật quan trọng trong các hệ thống lưu trữ đám mây như C2 Object Storage và Amazon S3. Tính năng này giúp bảo vệ dữ liệu khỏi bị xóa hoặc chỉnh sửa trái phép bằng cách áp dụng một chính sách khóa dữ liệu cố định trong một khoảng thời gian nhất định.
Có hai chế độ khóa chính trong Object Lock:
- Governance Mode: Chỉ những người có quyền quản trị đặc biệt mới có thể sửa đổi hoặc xóa dữ liệu trước khi hết thời gian bảo vệ.
- Compliance Mode: Không ai có thể thay đổi hoặc xóa dữ liệu, ngay cả quản trị viên cấp cao, cho đến khi thời gian khóa hết hạn.
Quản lý phiên bản (Versioning Management)
Quản lý phiên bản (Versioning Management) là một tính năng giúp lưu trữ nhiều phiên bản khác nhau của cùng một tệp dữ liệu. Nếu một tệp bị ghi đè hoặc xóa, hệ thống vẫn giữ lại các phiên bản trước đó, giúp dễ dàng khôi phục khi cần thiết.
Lợi ích lớn nhất của quản lý phiên bản là giúp bảo vệ dữ liệu khỏi các sai sót của con người và các cuộc tấn công mạng. Nếu một tệp bị mã hóa bởi ransomware hoặc bị chỉnh sửa không mong muốn, người dùng có thể dễ dàng quay lại phiên bản trước đó để khôi phục dữ liệu mà không gặp rủi ro mất mát.
Ví dụ, một doanh nghiệp sử dụng Amazon S3 và kích hoạt tính năng Versioning Management. Vào ngày 15/08, một nhân viên vô tình ghi đè lên một tệp quan trọng. Nhờ vào quản lý phiên bản, họ có thể quay lại phiên bản được lưu vào ngày 14/08 và khôi phục lại dữ liệu ban đầu một cách dễ dàng.
new 

new 
new 
Kết luận
Bảo vệ bất biến đóng vai trò quan trọng trong việc đảm bảo an toàn dữ liệu trước các mối đe dọa ngày càng tinh vi. Bằng cách ngăn chặn việc chỉnh sửa hoặc xóa bỏ bản sao lưu trong một khoảng thời gian nhất định, giải pháp này giúp duy trì tính toàn vẹn và khả năng khôi phục dữ liệu hiệu quả. Trong bối cảnh an ninh mạng liên tục đối mặt với các rủi ro như ransomware và hành động phá hoại, việc triển khai bảo vệ bất biến không chỉ giúp doanh nghiệp và cá nhân yên tâm hơn mà còn góp phần nâng cao khả năng phòng thủ trước các sự cố không mong muốn.