




 0987.232.060
 0964.232.066
Giới thiệu Zero Trust – Các nguyên tắc cốt lõi của Zero Trust
By lúc
Views: 1258 - Category: Kiến thức công nghệ, Tin tức - On:
Bạn có hoàn toàn tin tưởng vào tất cả người dùng và thiết bị trong hệ thống mạng của mình? Trong bối cảnh các cuộc tấn công mạng ngày càng tinh vi và khó lường, việc tin tưởng tuyệt đối vào mạng có thể là một sai lầm lớn. Zero Trust ra đời để giải quyết bài toán này bằng cách loại bỏ hoàn toàn khái niệm “vòng tròn tin cậy” và áp dụng nguyên tắc xác minh nghiêm ngặt cho mọi truy cập. Hãy cùng Hà Phương tìm hiểu về Zero Trust – phương pháp bảo mật hiện đại nhất hiện nay!

Zero Trust là gì?
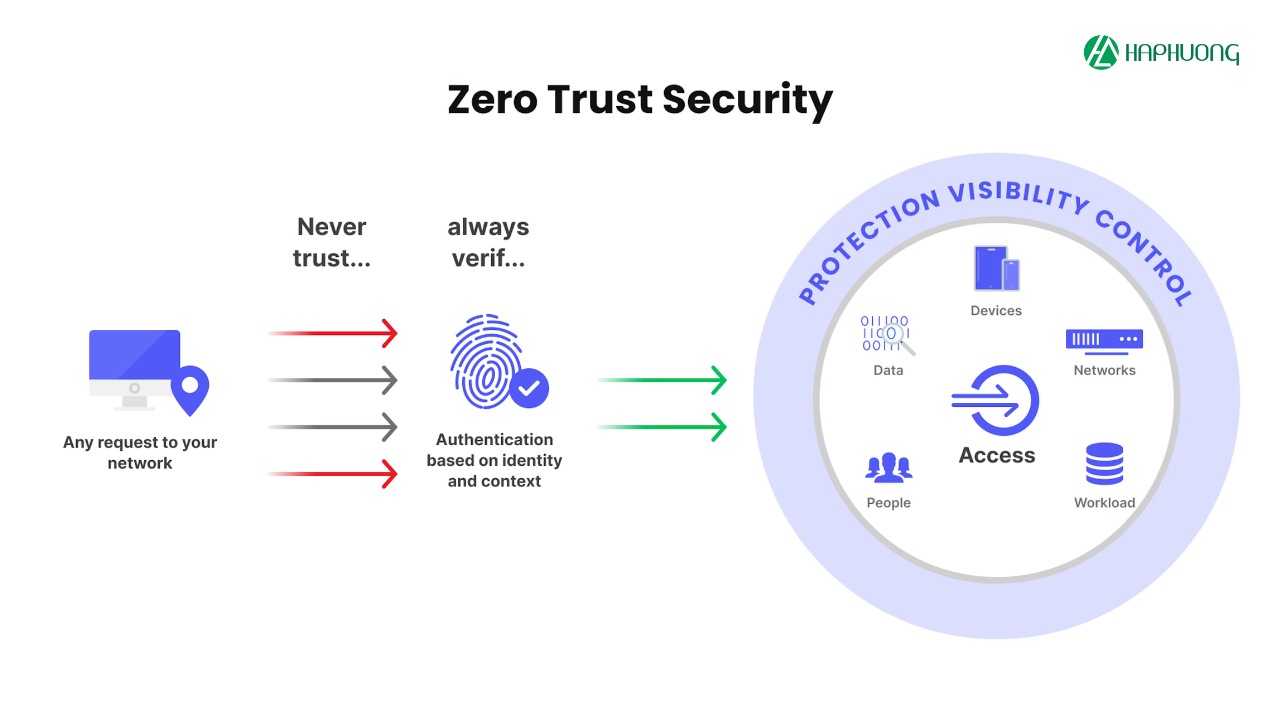
Zero Trust là một mô hình bảo mật mới nhấn mạnh vào việc giảm thiểu nguy cơ bằng cách yêu cầu xác minh danh tính đối với tất cả người dùng và thiết bị truy cập tài nguyên mạng, dù là trong hay ngoài máy chủ trung tâm. Được giới thiệu lần đầu vào năm 2010 bởi John Kindervag, Zero Trust đã nhanh chóng trở thành xu hướng bảo mật tiên phong trong kỷ nguyên số. Thay vì tin tưởng vào một mạng là an toàn (như trong mô hình truyền thống), Zero Trust buộc mọi đối tượng truy cập phải được xác minh mỗi lúc, bất kể vị trí hay vai trò trong mạng.
Các nguyên tắc cốt lõi của Zero Trust
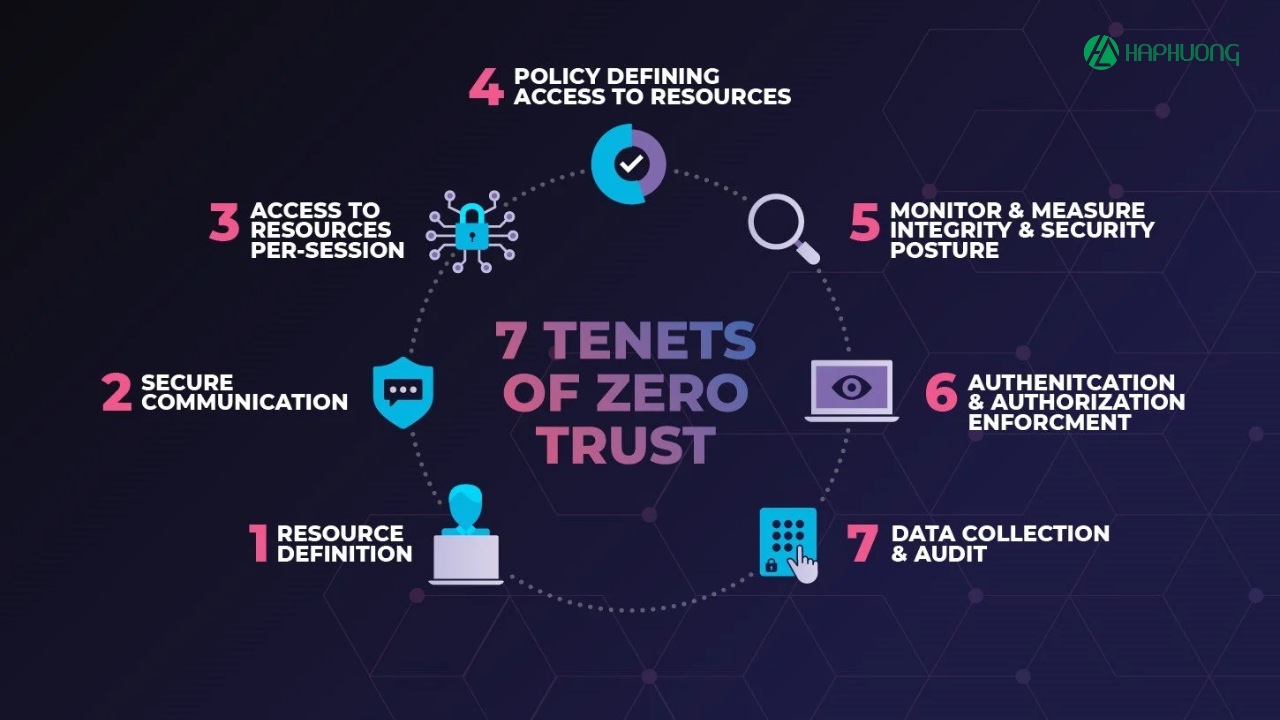
- Xác minh rõ ràng (Explicit Verification): Mọi người dùng và thiết bị cố gắng truy cập vào tài nguyên mạng phải được xác minh rõ ràng, bất kể vị trí của họ, bao gồm xác thực đa yếu tố (MFA), kiểm tra trạng thái thiết bị và các biện pháp xác thực khác.
- Quyền truy cập tối thiểu (Least Privilege Access): Người dùng chỉ được cấp quyền truy cập vào các tài nguyên cần thiết để thực hiện công việc của họ. Nguyên tắc này hạn chế thiệt hại tiềm tàng trong trường hợp tài khoản bị xâm phạm.
- Giả định bị xâm phạm (Assume Breach): Zero Trust hoạt động dựa trên giả định hệ thống đã bị xâm nhập. Do đó, nó tập trung vào việc giảm thiểu thiệt hại và ngăn chặn sự lây lan ngang (lateral movement) của kẻ tấn công.
- Kiểm tra và ghi nhật ký liên tục (Continuous Monitoring and Logging): Mọi hoạt động trong mạng đều được giám sát và ghi nhật ký liên tục để phát hiện các hành vi bất thường và ứng phó kịp thời với các mối đe dọa.
Các thành phần chính của kiến trúc Zero Trust
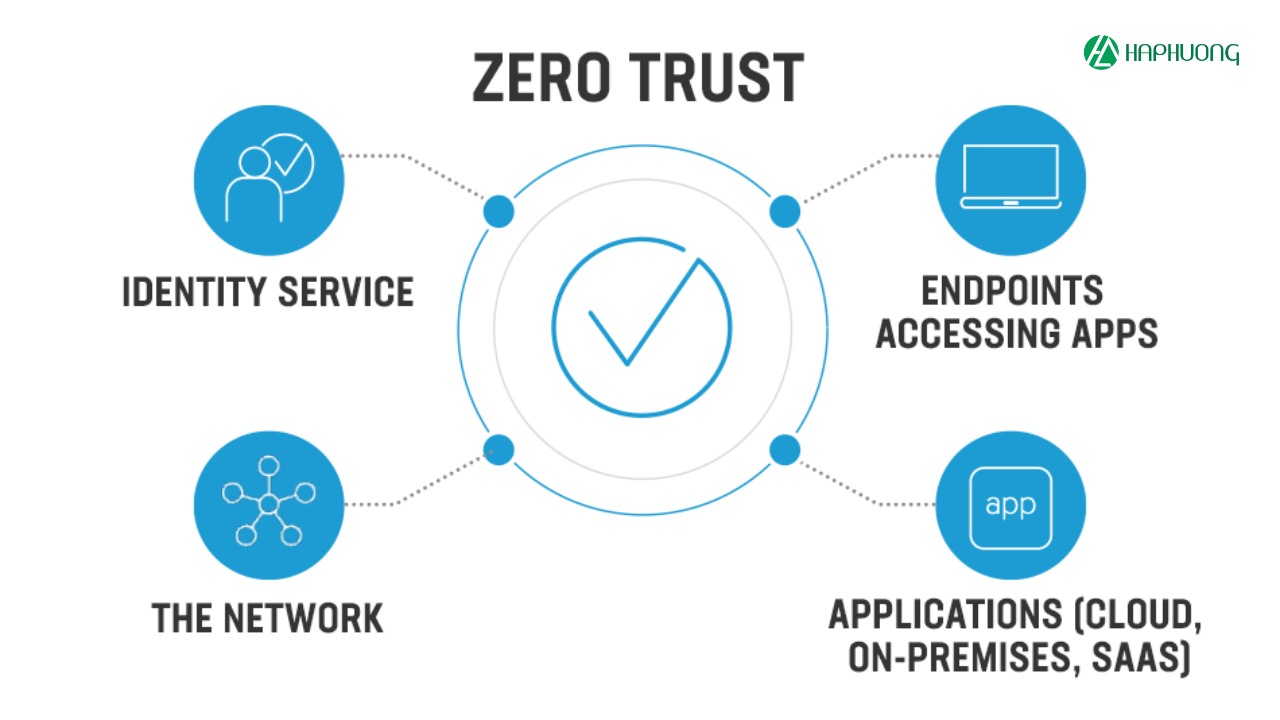
Xác thực và quản lý danh tính (Identity and Access Management – IAM)
IAM là trung tâm của Zero Trust, quản lý việc xác thực và phân quyền truy cập cho tất cả người dùng, thiết bị và dịch vụ. Thành phần này đảm bảo chỉ những người và thiết bị hợp lệ mới được phép truy cập vào tài nguyên.
Các thành phần chính của IAM:
- Single Sign-On (SSO): SSO cho phép người dùng truy cập vào nhiều ứng dụng với một lần đăng nhập duy nhất giúp giảm thiểu số lượng mật khẩu cần quản lý, tăng tính tiện lợi và an toàn.
- Multi-Factor Authentication (MFA): MFA yêu cầu người dùng cung cấp ít nhất hai yếu tố xác thực, ví dụ như mật khẩu, mã OTP, hoặc sinh trắc học (vân tay, nhận diện khuôn mặt). Điều này làm giảm nguy cơ bị xâm nhập ngay cả khi một trong các yếu tố bị xâm phạm.
- Privileged Access Management (PAM): PAM giới hạn quyền truy cập đặc quyền chỉ dành cho những người dùng hoặc thiết bị thực sự cần thiết, đồng thời theo dõi các hoạt động của họ để phát hiện các hành vi bất thường.
- Context-Aware Access: Quyền truy cập được cấp dựa trên ngữ cảnh, như vị trí, thiết bị, thời gian, hoặc trạng thái của thiết bị. Ví dụ: một yêu cầu truy cập từ quốc gia lạ có thể bị từ chối ngay cả khi thông tin đăng nhập hợp lệ.

Phân đoạn mạng (Micro-Segmentation)
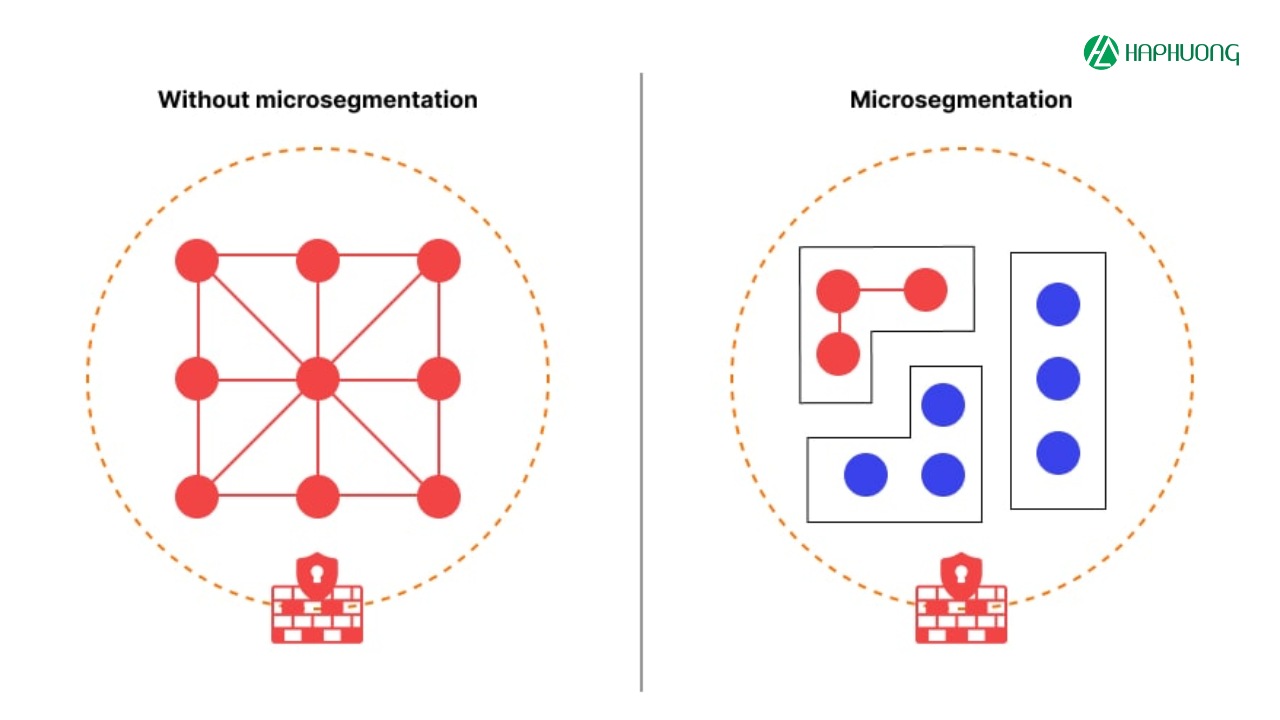
Phân đoạn mạng chia mạng tổng thể thành các khu vực nhỏ hơn (segment) dựa trên từng loại tài nguyên, ứng dụng hoặc người dùng nhằm giới hạn khả năng di chuyển của kẻ tấn công khi một phần mạng bị xâm phạm.
Ứng dụng của phân đoạn mạng:
- Kiểm soát truy cập chi tiết (Granular Access Control): Chỉ các ứng dụng hoặc người dùng được phép mới có thể giao tiếp với các phân đoạn cụ thể.
- Isolation (Cách ly): Nếu một phân đoạn bị tấn công, tác động sẽ được cô lập, bảo vệ các phân đoạn khác.
- Tích hợp với chính sách Zero Trust: Mỗi phân đoạn đều được bảo vệ bởi các chính sách truy cập tối thiểu và xác thực liên tục.
Các công nghệ hỗ trợ:
- Firewall phân đoạn (Segmentation Firewall): Bảo vệ từng phân đoạn với các chính sách riêng biệt.
- Software-Defined Networking (SDN): Cho phép quản lý và triển khai phân đoạn mạng linh hoạt thông qua phần mềm.
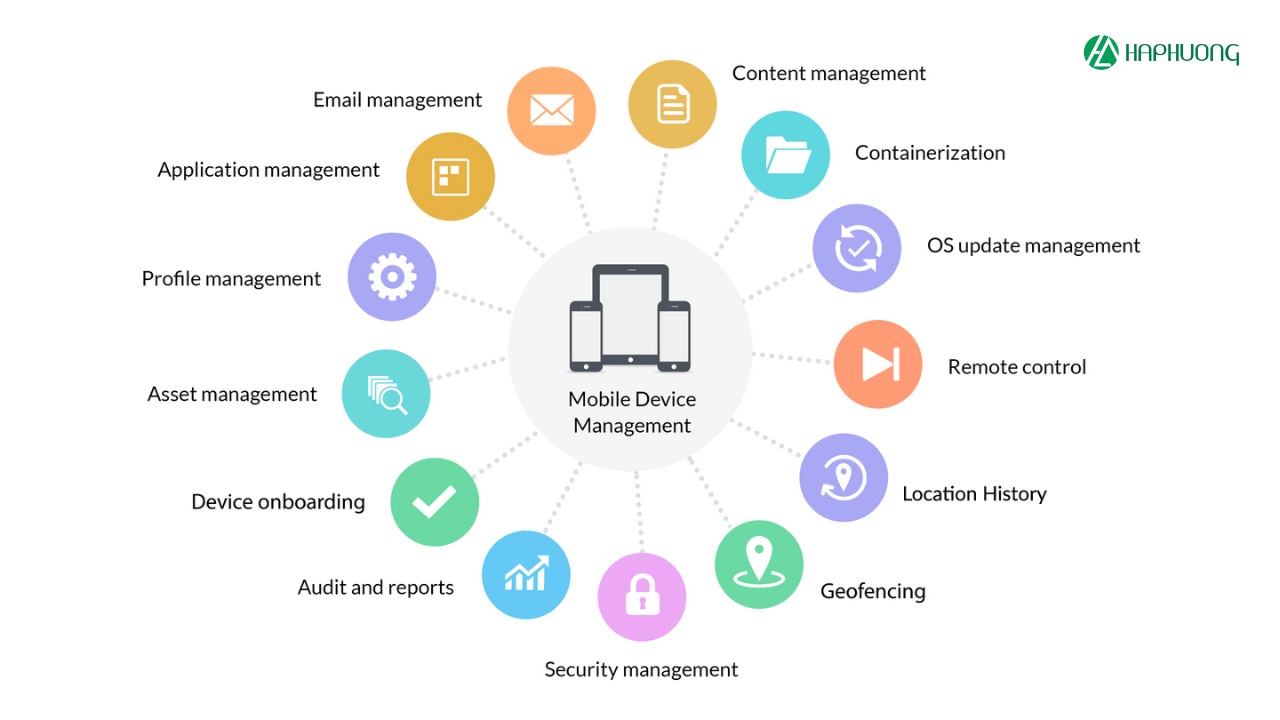
Giám sát hành vi và phân tích (Behavioral Analytics)
Zero Trust không chỉ xác minh danh tính mà còn giám sát hành vi để phát hiện các bất thường, từ đó ngăn chặn các cuộc tấn công tiềm ẩn.
Các yếu tố giám sát bao gồm:
- User Behavior Analytics (UBA): Phân tích hành vi người dùng dựa trên các hoạt động như tần suất đăng nhập, vị trí truy cập, hoặc kiểu dữ liệu mà họ thường xuyên truy cập.
- Device Behavior Analytics (DBA): Theo dõi thiết bị để phát hiện các hoạt động bất thường như kết nối tới các địa chỉ IP đáng ngờ hoặc tải xuống phần mềm độc hại.
- Anomaly Detection (Phát hiện bất thường): Sử dụng các thuật toán học máy để nhận diện hành vi không bình thường.
Công nghệ hỗ trợ:
- SIEM (Security Information and Event Management): Thu thập và phân tích nhật ký hệ thống để phát hiện mối đe dọa.
- UEBA (User and Entity Behavior Analytics): Nâng cao phân tích hành vi của cả người dùng và thiết bị.
Mã hóa đầu cuối (End-to-End Encryption)
Mã hóa là nền tảng để bảo vệ dữ liệu khỏi các cuộc tấn công đánh cắp hoặc truy cập trái phép. Trong Zero Trust, mọi dữ liệu phải được mã hóa, cả khi đang di chuyển và khi được lưu trữ nhằm bảo vệ thông tin nhạy cảm như mật khẩu, tài liệu tài chính và dữ liệu khách hàng và đảm bảo tuân thủ các tiêu chuẩn bảo mật như GDPR hoặc HIPAA.
Ứng dụng của mã hóa trong Zero Trust:
- Transport Layer Security (TLS): Bảo vệ dữ liệu khi truyền qua mạng, ngăn chặn các cuộc tấn công dạng “man-in-the-middle.”
- Data-at-Rest Encryption: Dữ liệu được mã hóa ngay cả khi lưu trữ trên máy chủ hoặc trong cơ sở dữ liệu.
- Zero Trust Network Access (ZTNA): Áp dụng mã hóa để tạo một kết nối an toàn giữa người dùng và ứng dụng, loại bỏ nguy cơ rò rỉ dữ liệu trên mạng.
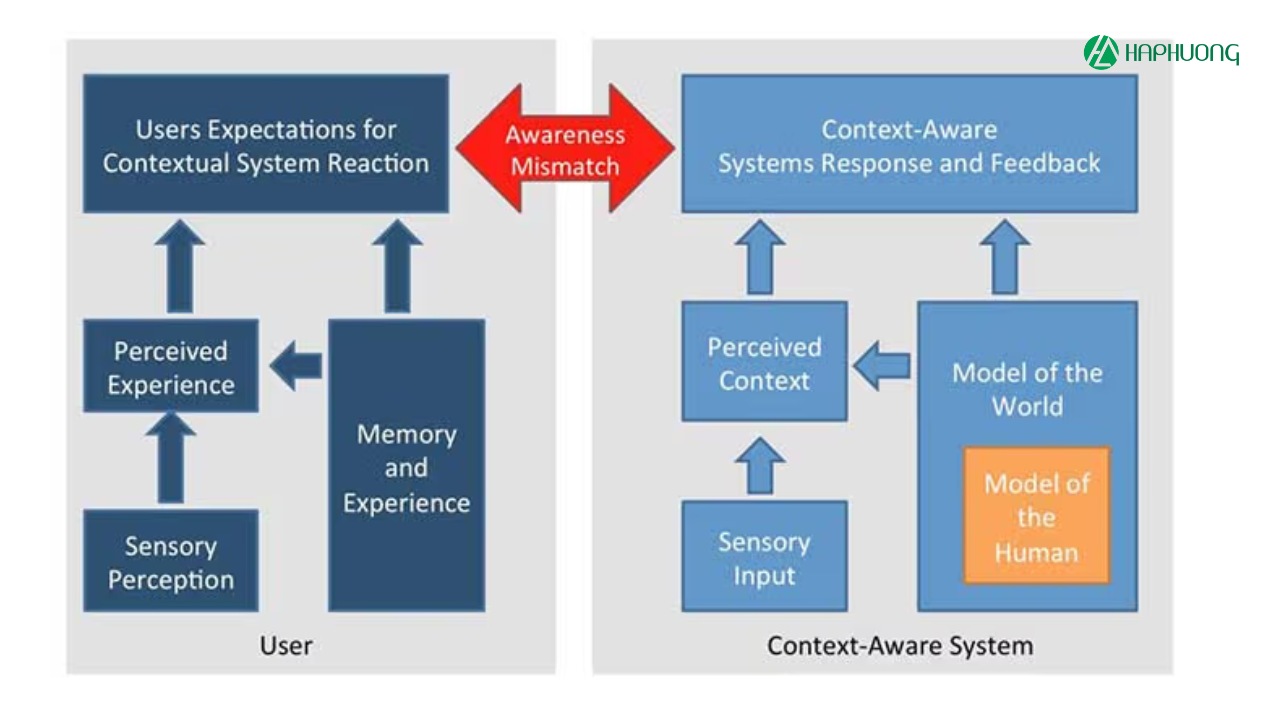
Chính sách dựa trên ngữ cảnh (Context-Aware Policy)
Zero Trust yêu cầu kiểm tra ngữ cảnh để quyết định cấp quyền truy cập giúp tăng cường độ chính xác và bảo mật.
Các yếu tố ngữ cảnh:
- Vị trí địa lý: Yêu cầu truy cập từ một vị trí lạ có thể bị từ chối hoặc yêu cầu xác minh bổ sung.
- Loại thiết bị: Truy cập từ thiết bị được đăng ký hoặc đáng tin cậy sẽ được ưu tiên hơn.
- Thời gian: Hạn chế truy cập vào những giờ không làm việc hoặc theo múi giờ bất thường.
- Ứng dụng cụ thể: Một người dùng chỉ có thể truy cập ứng dụng phục vụ công việc của họ.
Công nghệ hỗ trợ:
- Adaptive Access Control: Điều chỉnh chính sách truy cập dựa trên ngữ cảnh theo thời gian thực.
- Risk-Based Authentication: Tăng cường kiểm tra xác thực khi phát hiện nguy cơ cao.
Quản lý thiết bị và bảo mật đầu cuối (Device Security and Management)
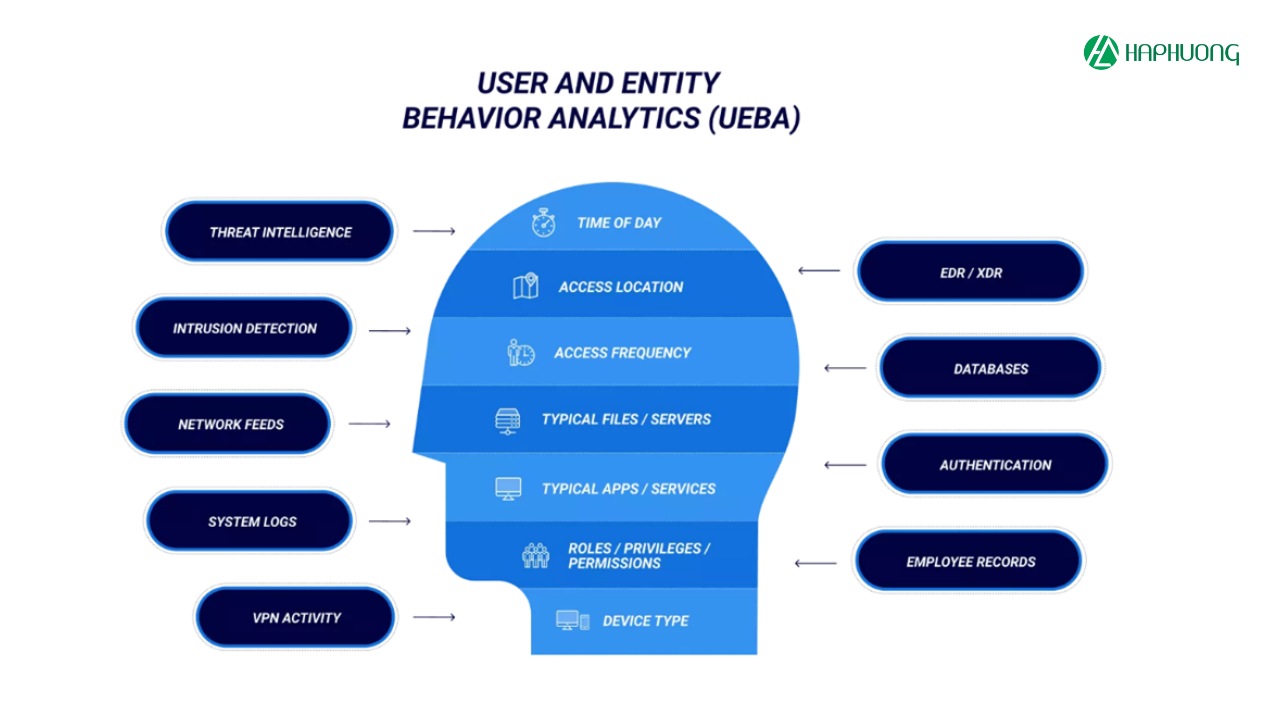
Zero Trust không chỉ xác minh người dùng mà còn yêu cầu các thiết bị truy cập phải được bảo mật và đáng tin cậy.
Các yêu cầu đối với thiết bị:
- Kiểm tra tính tuân thủ: Thiết bị phải tuân thủ các chính sách bảo mật như cập nhật phần mềm, sử dụng mã hóa, và không bị nhiễm mã độc.
- Quản lý thiết bị di động (MDM): Giúp kiểm soát và bảo vệ các thiết bị cá nhân khi chúng truy cập vào tài nguyên của doanh nghiệp.
- Zero Trust Device Posture: Đánh giá trạng thái thiết bị trước và trong khi truy cập như kiểm tra xem thiết bị có phần mềm bảo mật đang hoạt động hay không.
Phân tích rủi ro và phản hồi (Risk Analysis and Incident Response)
Phân tích rủi ro và khả năng phản hồi nhanh là yếu tố quan trọng giúp duy trì trạng thái Zero Trust.
Các hoạt động chính:
- Threat Intelligence: Thu thập và phân tích dữ liệu về các mối đe dọa để điều chỉnh chính sách bảo mật.
- Incident Response: Xây dựng quy trình và công cụ để phản ứng nhanh chóng với các sự cố bảo mật.
- Risk Scoring: Gán điểm rủi ro cho người dùng hoặc thiết bị để quyết định mức độ kiểm tra cần thiết.
Zero Trust Network Access (ZTNA)
ZTNA là công nghệ cho phép truy cập an toàn vào tài nguyên mạng mà không cần kết nối trực tiếp như VPN. Đây là thành phần quan trọng để triển khai Zero Trust trong môi trường hiện đại.
Đặc điểm của ZTNA:
- Cấp quyền truy cập theo phiên (session-based).
- Chỉ cấp quyền truy cập cho ứng dụng cụ thể, không phải toàn bộ mạng.
- Mã hóa toàn bộ kết nối.
Lợi ích của Zero Trust mang lại
- Tăng cường bảo mật: Giảm thiểu rủi ro bị tấn công mạng và hạn chế thiệt hại trong trường hợp xâm nhập.
- Bảo vệ dữ liệu tốt hơn: Kiểm soát chặt chẽ truy cập vào dữ liệu nhạy cảm.
- Hỗ trợ làm việc từ xa an toàn: Cho phép nhân viên truy cập an toàn vào tài nguyên công ty từ bất kỳ đâu.
- Đơn giản hóa quản lý bảo mật: Tập trung vào xác minh và ủy quyền, giúp quản lý bảo mật hiệu quả hơn.
- Tuân thủ các quy định bảo mật: Hỗ trợ tuân thủ các tiêu chuẩn và quy định bảo mật như GDPR, HIPAA.
Các bước triển khai Zero Trust:
- Xác định tài sản cần bảo vệ: Xác định các tài nguyên quan trọng nhất cần được bảo vệ.
- Lập bản đồ luồng dữ liệu: Hiểu cách dữ liệu di chuyển trong mạng.
- Xác định chính sách truy cập: Xác định ai cần truy cập vào tài nguyên nào và trong điều kiện nào.
- Triển khai các giải pháp Zero Trust: Triển khai các công nghệ và giải pháp phù hợp, chẳng hạn như IAM, microsegmentation, EDR.
- Giám sát và đánh giá liên tục: Giám sát hiệu suất của hệ thống và điều chỉnh chính sách khi cần thiết.
Phân biệt Zero Trust với các mô hình bảo mật khác
Trong khi mô hình bảo mật truyền thống, vốn dựa trên perimeter, chủ yếu tập trung vào việc bảo vệ ranh giới mạng và đặt niềm tin tuyệt đối vào tất cả các thực thể bên trong, thì mô hình Zero Trust lại không đơn thuần chỉ là một công nghệ, mà là một khuôn khổ bảo mật toàn diện, nơi mà không một đối tượng nào kể cả người dùng nội bộ đã được xác thực, được tin tưởng một cách mặc định. Thay vào đó, mọi yêu cầu truy cập đều phải được xác thực chặt chẽ, liên tục và dựa trên nguyên tắc “không tin tưởng, luôn xác minh”.
Ngoài ra một mô hình khác là VPN cung cấp một “đường hầm” an toàn cho phép người dùng truy cập vào mạng nội bộ, thì mô hình Zero Trust lại đi sâu vào việc kiểm soát của người dùng bên trong mạng đó. Trong khi VPN tập trung vào việc bảo vệ kết nối, Zero Trust còn quan tâm đến việc bảo vệ từng tài nguyên cụ thể. Với Zero Trust, quyền truy cập không còn được cấp một cách bao quát sau khi vượt qua “đường hầm” VPN, mà được xác định một cách chặt chẽ và dựa trên nguyên tắc “quyền hạn tối thiểu” (least privilege), chỉ cấp cho người dùng những quyền truy cập cần thiết để hoàn thành công việc của họ.
Ứng dụng của Zero Trust trong các lĩnh vực
- Tài chính: Bảo vệ dữ liệu khách hàng và ngăn chặn gian lận.
- Y tế: Bảo vệ thông tin bệnh nhân nhạy cảm.
- Chính phủ: Bảo vệ thông tin quốc gia và cơ sở hạ tầng quan trọng.
- Doanh nghiệp: Bảo vệ tài sản trí tuệ và dữ liệu kinh doanh.
Sản phẩm đề xuất


Tổng kết
Zero Trust không chỉ là một sản phẩm hay công nghệ, mà còn là một triết lý bảo mật, đòi hỏi sự thay đổi trong tư duy và cách tiếp cận bảo mật của người dùng. Mặc dù việc triển khai có thể phức tạp và tốn kém, nhưng lợi ích mà Zero Trust mang lại về khả năng bảo mật, thích ứng và hỗ trợ làm việc từ xa là vô cùng to lớn. Việc hiểu rõ và từng bước áp dụng các nguyên tắc của Zero Trust sẽ giúp các doanh nghiệp xây dựng một hệ thống bảo mật mạnh mẽ và linh hoạt, sẵn sàng đối phó với những thách thức trong tương lai.







