




 0987.232.060
 0964.232.066
Giới thiệu về Cybersecurity Frameworks – Các bước xây dựng Cybersecurity Frameworks
By lúc
Views: 672 - Category: Kiến thức công nghệ, Tin tức - On:
Khi công nghệ phát triển vượt bậc, an ninh mạng trở thành yếu tố sống còn đối với mọi doanh nghiệp và tổ chức. Cybersecurity Frameworks hay khung an ninh mạng, là các cấu trúc hệ thống hóa nhằm định hướng và chuẩn hóa cách thức quản lý rủi ro mạng. Cybersecurity Frameworks không chỉ giúp doanh nghiệp bảo vệ dữ liệu và tài sản số, mà còn đảm bảo tuân thủ các tiêu chuẩn quốc tế và xây dựng lòng tin với khách hàng, đối tác. Hãy cùng Hà Phương tìm hiểu chi tiết Cybersecurity Frameworks là gì dưới đây.

Cybersecurity Frameworks là gì?
Cybersecurity Frameworks là mô hình an ninh mạng hay còn gọi là khung an ninh mạng, tập hợp các tiêu chuẩn, hướng dẫn và thông lệ tốt nhất được xây dựng để giúp các tổ chức quản lý và giảm thiểu rủi ro an ninh mạng.
Cybersecurity Frameworks giúp các tổ chức thiết lập các quy trình và biện pháp kiểm soát bảo mật nhất quán, triển khai các chiến lược bảo mật chủ động và tuân thủ các yêu cầu quy định. Đồng thời, khung an ninh mạng còn tạo ra cơ hội giao tiếp hiệu quả giữa các chuyên gia bảo mật và các bên liên quan.
Cybersecurity Frameworks vô cùng quan trọng trong việc đồng bộ hóa các nỗ lực bảo mật giữa các nhóm, ngành và quốc gia khác nhau. Khung an ninh mạng hỗ trợ các nhà lãnh đạo bảo mật, nhóm quản lý rủi ro và lãnh đạo CNTT đánh giá hiệu quả bảo mật không chỉ trong tổ chức của mình mà còn ở các nhà cung cấp bên thứ ba. Nhờ đó, các tổ chức có thể áp dụng một cách tiếp cận thống nhất để giảm thiểu các mối đe dọa và đảm bảo tính an toàn trong hệ thống mạng.
Tại sao Cybersecurity Frameworks lại quan trọng đối với doanh nghiệp?
Cybersecurity Frameworks tạo ra một nền tảng bảo mật vững chắc, giúp giảm thiểu các rủi ro an ninh mạng và bảo vệ các tài sản quan trọng của doanh nghiệp. Việc triển khai các khung an ninh mạng giúp doanh nghiệp có thể đánh giá, giám sát và bảo vệ các hệ thống thông tin khỏi các mối đe dọa tiềm ẩn, từ đó giảm thiểu khả năng bị tấn công mạng.
Hơn nữa, Cybersecurity Frameworks còn giúp doanh nghiệp tuân thủ các quy định và tiêu chuẩn pháp lý liên quan đến bảo mật thông tin. Từ đó, doanh nghiệp có thể tránh được các khoản phạt, mất uy tín hoặc kiện tụng do không bảo vệ tốt dữ liệu cá nhân và các thông tin quan trọng khác.
Cybersecurity Frameworks cũng giúp doanh nghiệp nâng cao khả năng đối phó với các cuộc tấn công mạng ngày càng tinh vi và phức tạp, đồng thời đảm bảo sự liên tục trong hoạt động kinh doanh, giảm thiểu gián đoạn và thiệt hại tài chính do sự cố an ninh mạng.

Các loại mô hình bảo mật phổ biến
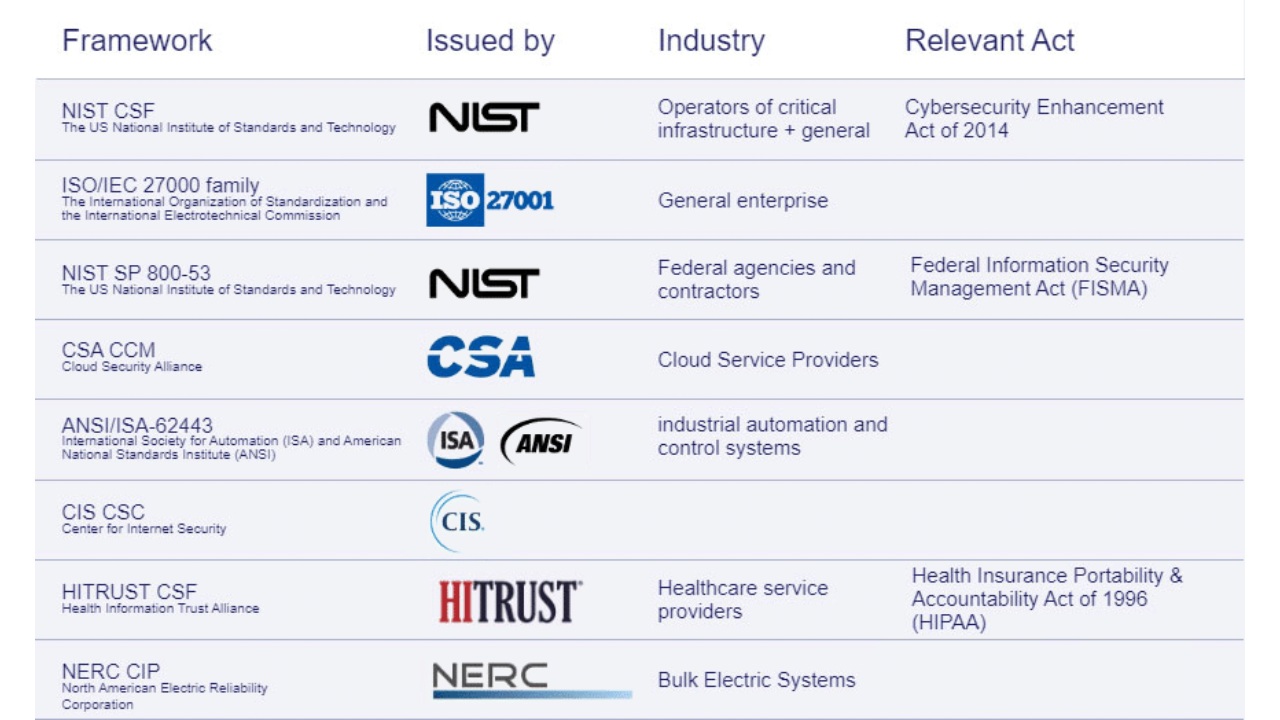
NIST CSF 2.0
Cybersecurity Frameworks NIST được thành lập theo lệnh hành pháp của cựu Tổng thống Obama, nhằm cải thiện an ninh mạng cơ sở hạ tầng quan trọng, đã trở thành tiêu chuẩn quan trọng trong việc đánh giá mức độ trưởng thành về bảo mật của các tổ chức. Vào năm 2024, NIST đã phát hành bản cập nhật Cybersecurity Frameworks 2.0 (CSF 2.0), mở rộng phạm vi áp dụng ra ngoài cơ sở hạ tầng quan trọng, bao gồm các tổ chức như trường học, tổ chức phi lợi nhuận và các cơ quan chính phủ, bất kể trình độ bảo mật của họ.
CSF 2.0 coi an ninh mạng là một phần quan trọng trong quản lý rủi ro doanh nghiệp bên cạnh các yếu tố tài chính và danh tiếng. Bản cập nhật cũng đi kèm với bộ tài nguyên hỗ trợ, bao gồm hướng dẫn bắt đầu nhanh, các câu chuyện thành công từ các tổ chức đã áp dụng CSF và danh mục tài liệu tham khảo giúp kết nối các hoạt động hiện tại với các hướng dẫn của khung.
CSF 2.0 còn được thiết kế để tương thích với các tiêu chuẩn quốc tế, hỗ trợ các nỗ lực phục hồi an ninh mạng toàn cầu, tạo điều kiện thuận lợi cho các tổ chức trên thế giới cùng đối phó với các mối đe dọa an ninh mạng.
ISO 27001 và ISO 27002
ISO 27001 và ISO 27002 là các chứng chỉ an ninh mạng quốc tế do Tổ chức Tiêu chuẩn hóa Quốc tế (ISO) phát triển, được công nhận rộng rãi để xác thực các chương trình an ninh mạng của tổ chức, bao gồm cả trong nội bộ và với các bên thứ ba. Các công ty sở hữu chứng chỉ ISO có thể chứng minh với hội đồng quản trị, khách hàng, đối tác và cổ đông rằng họ đang thực hiện các biện pháp quản lý rủi ro an ninh mạng một cách nghiêm túc và hiệu quả.
Đặc biệt, khi nhà cung cấp có chứng nhận ISO 27001/2, họ đã thực hiện các biện pháp kiểm soát và thực hành bảo mật mạng đạt chuẩn, tạo niềm tin với các đối tác kinh doanh.
Tuy nhiên, quá trình đạt chứng chỉ ISO 27001/2 đòi hỏi nhiều thời gian và nguồn lực, vì vậy các tổ chức chỉ nên tiến hành nếu có lợi ích thực sự, chẳng hạn như cơ hội giành được hợp đồng kinh doanh mới. Tuy nhiên, ISO 27001/2 chỉ đánh giá tình hình an ninh mạng tại một thời điểm nhất định, có thể bỏ lỡ các mối đe dọa mới nổi.
SOC2
SOC 2 là Cybersecurity Frameworks được phát triển bởi Viện Kế toán Công chứng Hoa Kỳ (AICPA) nhằm xác minh rằng các nhà cung cấp và đối tác đang quản lý dữ liệu khách hàng một cách an toàn. SOC 2 yêu cầu tuân thủ hơn 60 tiêu chuẩn và quy trình kiểm toán chi tiết đối với hệ thống và các biện pháp kiểm soát của bên thứ ba. Quá trình kiểm toán này có thể kéo dài một năm và khi hoàn tất, một báo cáo sẽ được phát hành để xác nhận tình trạng bảo mật của nhà cung cấp.
Vì tính toàn diện và yêu cầu cao, SOC 2 là một trong những Cybersecurity Frameworks khó triển khai nhất, đặc biệt đối với các tổ chức trong ngành tài chính hoặc ngân hàng, nơi có yêu cầu tuân thủ nghiêm ngặt hơn các ngành khác. Tuy nhiên, đây là một khung bảo mật quan trọng, cần được xem là trung tâm trong bất kỳ chương trình quản lý rủi ro bên thứ ba nào.
NERC-CIP
NERC-CIP là Cybersecurity Frameworks giảm thiểu các cuộc tấn công vào cơ sở hạ tầng quan trọng của Hoa Kỳ và mối nguy cơ từ bên thứ ba đang gia tăng. Đây là một bộ tiêu chuẩn an ninh mạng được thiết kế để giúp các tổ chức trong ngành tiện ích và năng lượng giảm thiểu rủi ro mạng và đảm bảo sự ổn định của các hệ thống điện lớn. NERC-CIP yêu cầu các tổ chức phải nhận diện và giảm thiểu các rủi ro mạng từ bên thứ ba trong chuỗi cung ứng của mình.
NERC-CIP bao gồm nhiều biện pháp kiểm soát, bao gồm phân loại các hệ thống và tài sản quan trọng, đào tạo nhân viên, kế hoạch ứng phó sự cố, phục hồi các tài sản mạng quan trọng, đánh giá lỗ hổng bảo mật và nhiều yếu tố khác.
HIPAA
HIPAA là Cybersecurity Frameworks yêu cầu các tổ chức y tế triển khai các biện pháp kiểm soát để bảo vệ và đảm bảo sự riêng tư của thông tin sức khỏe điện tử. Theo HIPAA, ngoài việc chứng minh sự tuân thủ các phương pháp bảo mật mạng tốt nhất chẳng hạn như đào tạo nhân viên, các công ty trong ngành y tế còn phải thực hiện đánh giá rủi ro để quản lý và nhận diện các mối nguy cơ mới nổi.
Việc tuân thủ HIPAA vẫn là một thách thức lớn đối với các tổ chức y tế. Các tổ chức cần không ngừng cải tiến các biện pháp bảo mật để bảo vệ thông tin sức khỏe điện tử, đồng thời đối phó với những rủi ro mạng đang ngày càng phức tạp và biến đổi.
GDPR
Quy định chung về bảo vệ dữ liệu (GDPR) được thông qua vào năm 2016 nhằm tăng cường các thủ tục và hoạt động bảo vệ dữ liệu cho công dân Liên minh châu Âu (EU). GDPR áp dụng cho tất cả doanh nghiệp. Với 99 điều khoản, GDPR quy định các trách nhiệm của công ty liên quan đến quyền truy cập dữ liệu của người tiêu dùng, chính sách và quy trình bảo vệ dữ liệu cũng như yêu cầu thông báo vi phạm dữ liệu trong vòng 72 giờ kể từ khi phát hiện.
Ưu điểm của Cybersecurity Frameworks
- Tăng cường khả năng bảo vệ dữ liệu và tài sản: Cybersecurity Frameworks cung cấp các hướng dẫn rõ ràng giúp tổ chức triển khai các biện pháp bảo mật mạnh mẽ hơn. Nhờ đó, các tổ chức có thể giảm thiểu rủi ro từ các mối đe dọa an ninh mạng, bảo vệ dữ liệu nhạy cảm và đảm bảo an toàn cho tài sản số.
- Tuân thủ các quy định và tiêu chuẩn: Các khung an ninh mạng như NIST, ISO 27001 hoặc GDPR giúp tổ chức dễ dàng đáp ứng các yêu cầu pháp lý và tiêu chuẩn quốc tế. Điều này không chỉ tránh được các rủi ro pháp lý mà còn củng cố lòng tin của khách hàng và đối tác.
- Cải thiện hiệu quả quản lý rủi ro: Cybersecurity Frameworks giúp tổ chức xác định, đánh giá và quản lý rủi ro một cách có hệ thống. Tổ chức có thể nhanh chóng phát hiện lỗ hổng và triển khai các biện pháp phòng ngừa kịp thời.
- Hỗ trợ giao tiếp và hợp tác: Các khuôn khổ bảo mật thiết lập một ngôn ngữ chung giữa các chuyên gia an ninh mạng, lãnh đạo doanh nghiệp và các bên liên quan, giúp cải thiện sự phối hợp nội bộ và tăng cường hợp tác với các đối tác bên ngoài.
- Thúc đẩy sự phát triển bền vững: Bằng cách triển khai các khung bảo mật, tổ chức xây dựng nền tảng bảo mật vững chắc, góp phần hỗ trợ các hoạt động kinh doanh liên tục và bền vững trong môi trường số hóa ngày càng phức tạp.
Nhược điểm của Cybersecurity Frameworks
- Chi phí và nguồn lực: Việc triển khai và duy trì các khung an ninh mạng đòi hỏi chi phí đáng kể, bao gồm việc đầu tư vào công nghệ, nhân lực và thời gian. Điều này có thể tạo ra gánh nặng đối với các doanh nghiệp nhỏ hoặc những tổ chức không có đủ nguồn lực để đáp ứng các yêu cầu phức tạp. Ngoài ra, việc đào tạo nhân sự để hiểu và thực hiện khung bảo mật cũng có thể tiêu tốn thêm thời gian và kinh phí.
- Gánh nặng hành chính: Cybersecurity Frameworks thường yêu cầu tài liệu hóa chi tiết và quy trình giám sát liên tục để đảm bảo tuân thủ, dẫn đến gánh nặng hành chính cho các tổ chức, đặc biệt khi họ phải quản lý số lượng lớn tài liệu liên quan đến việc tuân thủ và báo cáo. Việc này không chỉ mất thời gian mà còn làm giảm tính linh hoạt trong hoạt động hàng ngày của tổ chức.
- Khả năng không theo kịp mối đe dọa mới: Cybersecurity Frameworks thường được xây dựng dựa trên những tiêu chuẩn cố định. Vì vậy, Cybersecurity Frameworks khó có thể bắt kịp với tốc độ phát triển nhanh chóng của các mối đe dọa mạng hiện đại. Từ đó tạo ra lỗ hổng bảo mật, đặc biệt khi các tổ chức không bổ sung các biện pháp bảo vệ linh hoạt để xử lý những nguy cơ mới và không ngừng thay đổi.
Các bước xây dựng Cybersecurity Frameworks
Xây dựng một Cybersecurity Framework hiệu quả bao gồm năm bước chính: Nhận dạng, Bảo vệ, Phát hiện, Đối phó và Khắc phục. Quy trình này áp dụng cho mọi mô hình an ninh mạng, đảm bảo doanh nghiệp có thể nhận diện và giảm thiểu rủi ro mạng một cách toàn diện.
Nhận dạng
Bước đầu tiên tập trung vào việc xác định các yếu tố quan trọng trong môi trường mạng của doanh nghiệp, bao gồm việc nhận dạng các thiết bị công nghệ thông tin, tài nguyên và thông tin quan trọng. Ngoài ra, doanh nghiệp cần đánh giá các mối đe dọa tiềm tàng và điểm yếu trong hệ thống để xây dựng nền tảng chiến lược bảo mật.
Bảo vệ
Sau khi nhận diện, doanh nghiệp cần thiết lập các biện pháp bảo vệ nhằm đảm bảo an toàn cho tài nguyên và dữ liệu như: quản lý kiểm soát truy cập, mã hóa dữ liệu và bảo trì hệ thống an ninh mạng. Đây là giai đoạn mang tính chủ động, giúp ngăn chặn các rủi ro trước khi chúng xảy ra.
Phát hiện
Trong bước này, doanh nghiệp tiến hành giám sát và phát hiện các lỗ hổng hoặc hành vi bất thường trong hệ thống. Các công cụ như giám sát nhật ký (log monitoring) và hệ thống phát hiện xâm nhập (IDS) được sử dụng để theo dõi mạng lưới và thiết bị. Mục tiêu là nhận diện sớm các dấu hiệu tấn công hoặc xâm nhập để có hành động kịp thời.
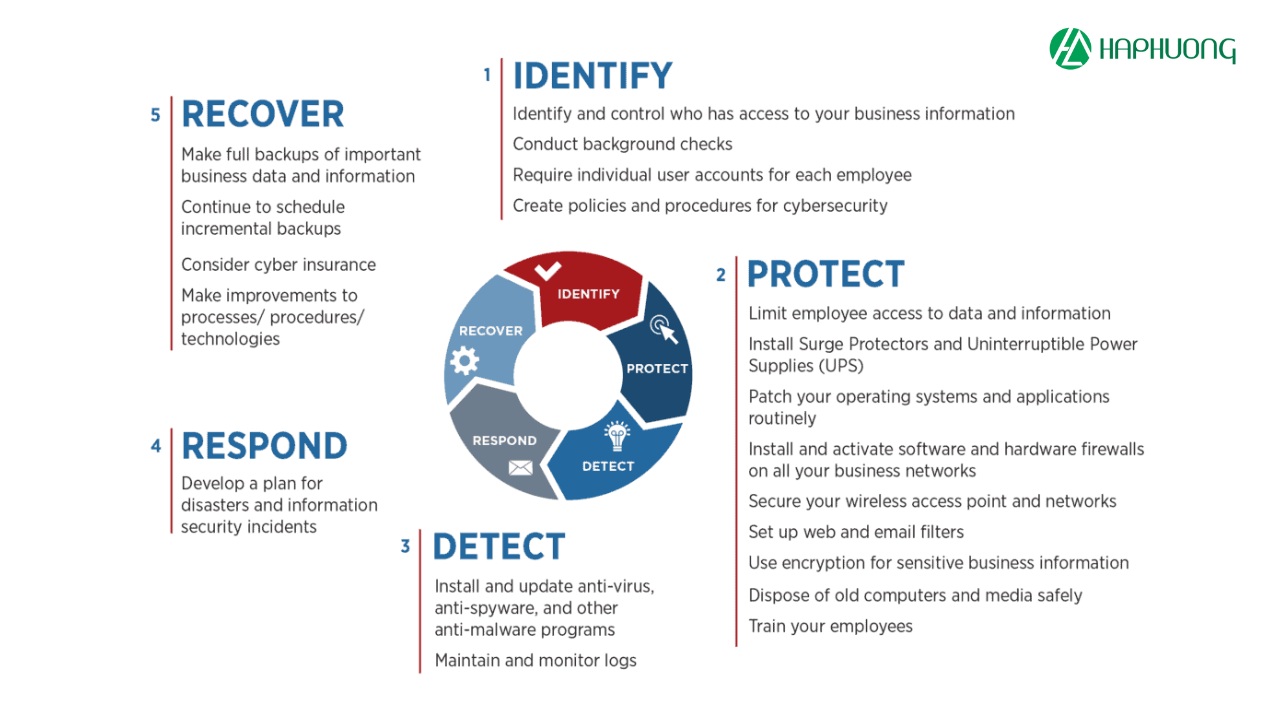
Đối phó
Khi phát hiện lỗ hổng hoặc mối đe dọa, doanh nghiệp cần triển khai các biện pháp đối phó nhanh chóng và hiệu quả. Đây là lúc các kế hoạch ứng phó được kích hoạt để giảm thiểu ảnh hưởng, sửa chữa điểm yếu và bảo vệ hệ thống. Việc đối phó hiệu quả giúp kiểm soát tình hình và giảm nguy cơ lan rộng.
Khắc phục
Bước cuối cùng tập trung vào việc khôi phục hệ thống và tăng cường khả năng chống chịu trước các mối đe dọa trong tương lai. Doanh nghiệp cần xây dựng kế hoạch dự phòng, khắc phục hậu quả và cải tiến hệ thống bảo mật dựa trên bài học kinh nghiệm.
Sản phẩm đề xuất


Tổng kết
Cybersecurity Frameworks là nền tảng quan trọng để các tổ chức xây dựng một hệ thống an ninh mạng vững chắc, đáp ứng yêu cầu bảo vệ dữ liệu và duy trì hoạt động ổn định. Dù tồn tại những thách thức trong quá trình triển khai, lợi ích mà các khung an ninh mạng mang lại luôn vượt trội, giúp doanh nghiệp nâng cao khả năng ứng phó trước các mối đe dọa và tuân thủ quy định pháp luật. Việc không ngừng cải tiến và thích nghi với các khung an ninh mạng sẽ đảm bảo cho doanh nghiệp một tương lai số hóa an toàn và bền vững.







