




 0987.232.060
 0964.232.066
DMZ là gì? Cách thức hoạt động của DMZ
By lúc
Views: 1469 - Category: Kiến thức công nghệ, Tin tức - On:
An ninh mạng đang ngày càng trở nên phức tạp, các cuộc tấn công mạng diễn ra ngày một tinh vi, việc bảo vệ hệ thống mạng nội bộ khỏi những xâm nhập trái phép là vô cùng quan trọng. Một trong những giải pháp được sử dụng rộng rãi để tăng cường bảo mật cho hệ thống mạng là DMZ (Demilitarized Zone) hay còn gọi là Vùng Phi Quân Sự. Vậy DMZ là gì? Nó hoạt động như thế nào và tại sao lại quan trọng đối với an ninh mạng? Hãy cùng Hà Phương tìm hiểu chi tiết qua bài viết dưới đây nhé!
DMZ là gì?
DMZ (Demilitarized Zone) là một vùng mạng trung lập nằm giữa mạng nội bộ (LAN – Local Area Network) và mạng bên ngoài (thường là Internet) hoạt động như một vùng đệm an ninh, cho phép các dịch vụ công cộng như máy chủ web, máy chủ email và máy chủ DNS được truy cập từ Internet, nhưng đồng thời bảo vệ mạng nội bộ khỏi các cuộc tấn công trực tiếp. Hiểu một cách đơn giản, DMZ giống như một “vùng đệm” giữa Internet và mạng nội bộ cho phép người dùng Internet tiếp cận các máy chủ trong DMZ mà không được phép xâm nhập sâu vào mạng nội bộ.
Các mô hình DMZ phổ biến
Có một số mô hình triển khai DMZ, tùy thuộc vào nhu cầu và quy mô của hệ thống mạng:
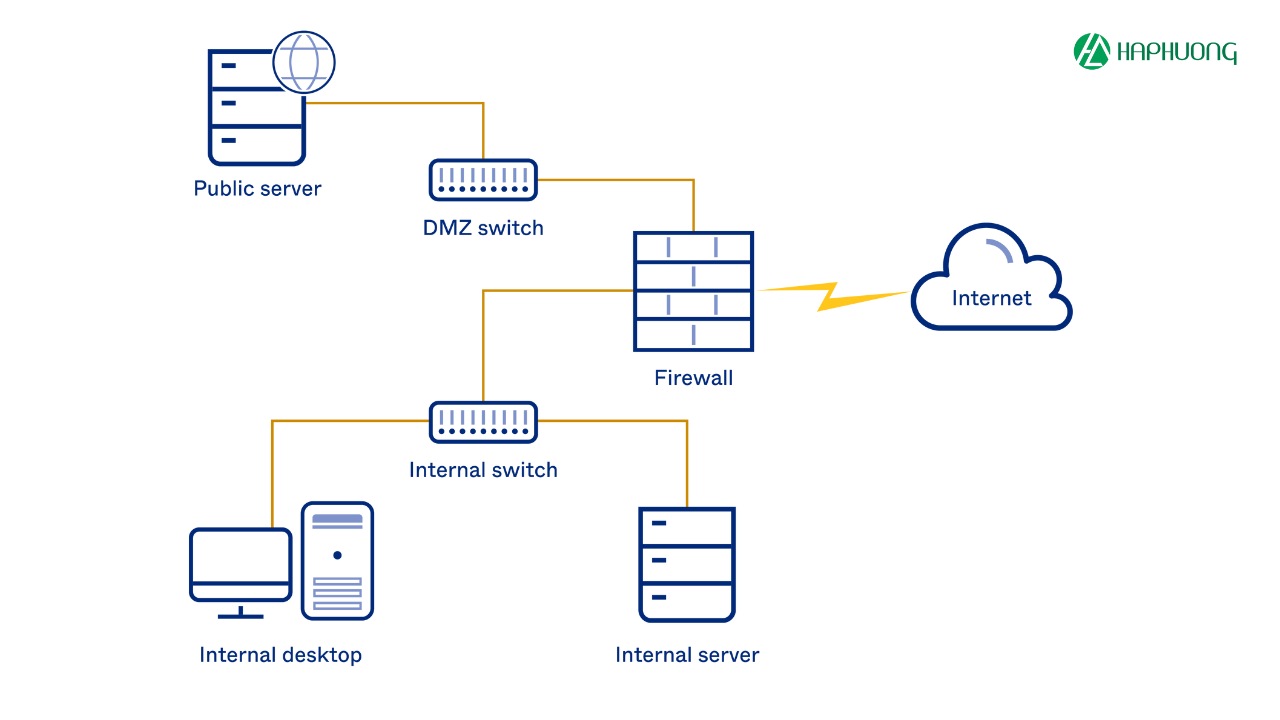
- DMZ với một tường lửa (One Firewall DMZ): Mô hình này sử dụng một tường lửa duy nhất với ba giao diện: một kết nối với Internet, một kết nối với DMZ và một kết nối với mạng nội bộ. Tường lửa này được cấu hình để phân tách lưu lượng giữa ba khu vực. Tuy đơn giản, mô hình này kém an toàn hơn so với sử dụng hai tường lửa.
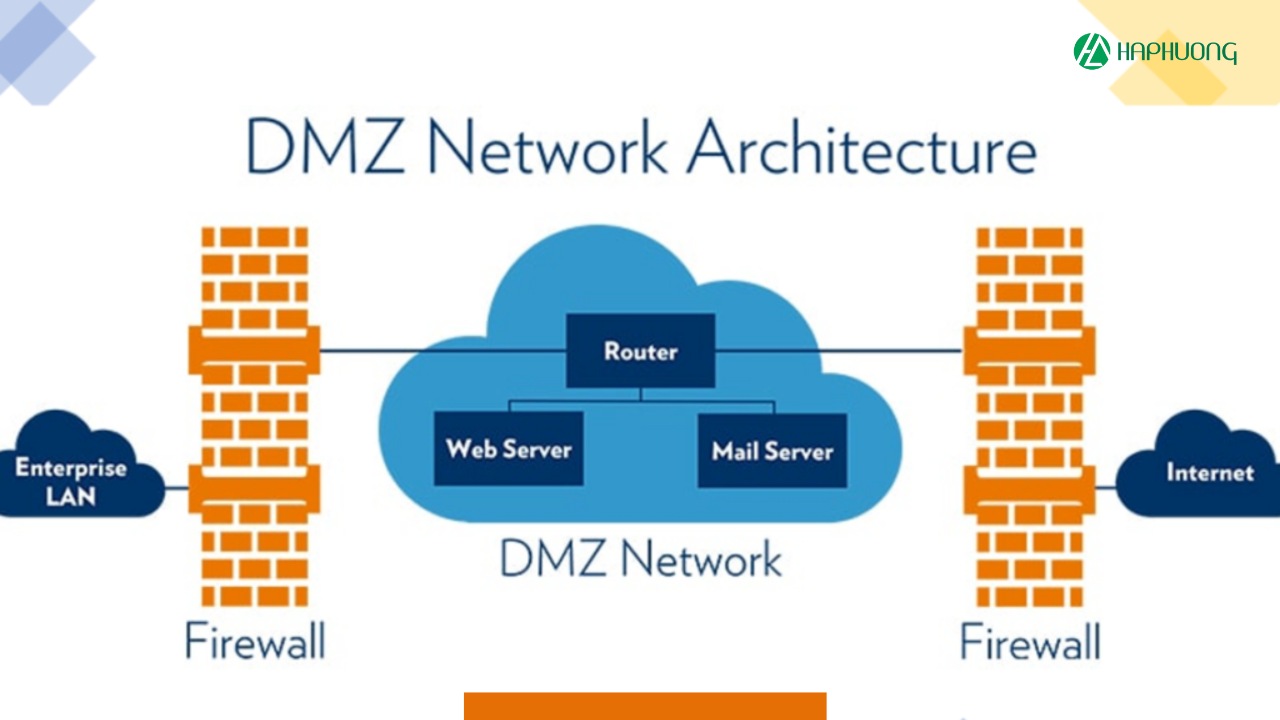
- DMZ với hai tường lửa (Two Firewall DMZ): Đây là mô hình phổ biến và an toàn nhất, sử dụng hai tường lửa riêng biệt như đã mô tả ở trên, cung cấp mức độ bảo vệ cao hơn cho mạng nội bộ bằng cách tạo ra hai lớp kiểm soát lưu lượng.
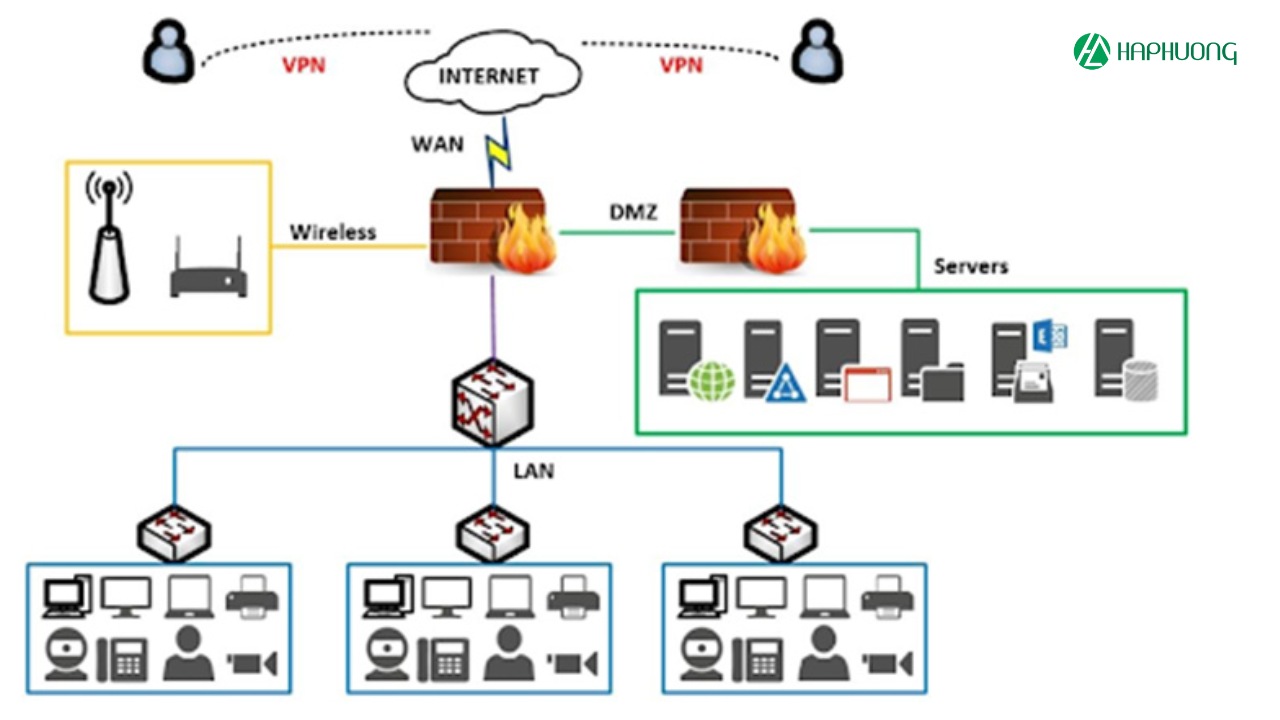
- DMZ với ba tường lửa (Three Firewall DMZ): Mô hình này phức tạp hơn, sử dụng ba tường lửa để tạo ra hai DMZ riêng biệt. Một DMZ chứa các máy chủ web và email, trong khi DMZ còn lại chứa các máy chủ cơ sở dữ liệu. Mô hình này cung cấp mức độ bảo mật cao nhất, nhưng cũng đòi hỏi cấu hình và quản lý phức tạp hơn.
Các dịch vụ thường được đặt trong DMZ:
- Máy chủ Web (Web Server): Cung cấp các trang web và ứng dụng web cho người dùng Internet.
- Máy chủ Email (Email Server): Quản lý việc gửi và nhận email.
- Máy chủ DNS (DNS Server): Phân giải tên miền thành địa chỉ IP.
- Máy chủ FTP (FTP Server): Cho phép truyền tải tệp tin giữa máy tính và máy chủ.
- Máy chủ VPN (VPN Server): Cung cấp kết nối VPN an toàn cho người dùng từ xa.
Cách thức hoạt động của DMZ
DMZ hoạt động dựa trên việc sử dụng hai hoặc nhiều tường lửa (firewall). Cấu hình phổ biến nhất là sử dụng hai tường lửa. Tường lửa bên ngoài (External Firewall) được đặt giữa Internet và DMZ, có nhiệm vụ kiểm soát lưu lượng truy cập từ Internet vào DMZ, cho phép các kết nối đến các dịch vụ công cộng trong DMZ (ví dụ: cổng 80 cho HTTP, cổng 443 cho HTTPS) và chặn tất cả các kết nối khác đến mạng nội bộ. Tường lửa bên trong (Internal Firewall) được đặt giữa DMZ và mạng nội bộ, có nhiệm vụ kiểm soát lưu lượng truy cập giữa DMZ và mạng nội bộ và thường được cấu hình chặt chẽ hơn tường lửa bên ngoài, chỉ cho phép các kết nối cần thiết từ DMZ đến mạng nội bộ, chẳng hạn như truy cập cơ sở dữ liệu hoặc máy chủ xác thực.
Khi một người dùng trên Internet muốn truy cập một dịch vụ được cung cấp bởi máy chủ trong DMZ (ví dụ: truy cập một trang web), yêu cầu này sẽ đi qua tường lửa bên ngoài. Tường lửa bên ngoài sẽ kiểm tra yêu cầu dựa trên các quy tắc đã được cấu hình. Nếu yêu cầu hợp lệ (ví dụ: truy cập cổng 80 hoặc 443 đến máy chủ web), nó sẽ được chuyển đến máy chủ tương ứng trong DMZ. Máy chủ trong DMZ sẽ xử lý yêu cầu và trả về kết quả cho người dùng trên Internet thông qua tường lửa bên ngoài.
Trong một số trường hợp, máy chủ trong DMZ cần truy cập tài nguyên trên mạng nội bộ. Khi đó, máy chủ sẽ gửi yêu cầu đến tường lửa bên trong. Tường lửa bên trong sẽ kiểm tra yêu cầu và chỉ cho phép các kết nối được phép đến các tài nguyên cụ thể trên mạng nội bộ.
Lợi ích của việc sử dụng DMZ
- Tăng cường bảo mật: DMZ tạo ra một lớp bảo vệ bổ sung cho mạng nội bộ, ngăn chặn các cuộc tấn công trực tiếp từ Internet. Ngay cả khi một máy chủ trong DMZ bị xâm nhập, kẻ tấn công cũng khó có thể tiếp cận được mạng nội bộ.
- Cô lập các dịch vụ công cộng: DMZ cho phép các dịch vụ công cộng được truy cập từ Internet mà không ảnh hưởng đến an ninh của mạng nội bộ.
- Đơn giản hóa quản lý tường lửa: Khi phân tách các dịch vụ công cộng vào DMZ, việc quản lý và cấu hình tường lửa trở nên đơn giản hơn.
- Giảm thiểu rủi ro: DMZ giúp giảm thiểu rủi ro thiệt hại do các cuộc tấn công mạng gây ra, bảo vệ dữ liệu quan trọng và duy trì hoạt động liên tục của hệ thống.
Những lưu ý khi triển khai DMZ
- Cấu hình tường lửa cẩn thận: Cấu hình tường lửa là bước quan trọng để đảm bảo an toàn cho DMZ. Cần tuân thủ các nguyên tắc bảo mật và chỉ cho phép các kết nối cần thiết.
- Cập nhật phần mềm thường xuyên: Các máy chủ trong DMZ cần được cập nhật phần mềm và vá lỗi bảo mật thường xuyên để tránh bị khai thác.
- Giám sát và kiểm tra định kỳ: Cần giám sát và kiểm tra hoạt động của DMZ định kỳ để phát hiện và xử lý kịp thời các vấn đề bảo mật.
- Sử dụng hệ thống phát hiện xâm nhập (IDS/IPS): Để tăng cường khả năng phát hiện và ngăn chặn các cuộc tấn công, bạn nên sử dụng hệ thống IDS/IPS trong DMZ.

Ứng dụng thực tế của DMZ
Bảo vệ máy chủ Web và ứng dụng Web
Đây là ứng dụng phổ biến nhất của DMZ. Máy chủ web và các ứng dụng web thường phải tiếp xúc trực tiếp với Internet để phục vụ người dùng. Việc đặt chúng trong DMZ giúp ngăn chặn tấn công trực tiếp vào mạng nội bộ. Nếu máy chủ web bị xâm nhập, kẻ tấn công vẫn bị giới hạn trong DMZ và khó có thể tiếp cận được mạng nội bộ chứa dữ liệu nhạy cảm. Ngay cả khi máy chủ web bị xâm nhập và dữ liệu bị đánh cắp, thiệt hại cũng được hạn chế vì dữ liệu quan trọng thường được lưu trữ trong mạng nội bộ, được bảo vệ bởi một lớp tường lửa khác.
Quản lý Email và Proxy
Đặt máy chủ email trong DMZ cho phép xử lý email từ Internet mà không trực tiếp kết nối với mạng nội bộ giúp ngăn chặn các cuộc tấn công spam, virus và phần mềm độc hại lây lan vào mạng nội bộ qua email. Máy chủ proxy trong DMZ có thể kiểm soát và giám sát lưu lượng truy cập Internet của người dùng trong mạng nội bộ cũng như có thể được sử dụng để lọc nội dung, chặn các trang web độc hại và tăng tốc độ truy cập Internet bằng cách lưu cache.
Dịch vụ Điện toán Đám mây
Trong môi trường điện toán đám mây, DMZ được sử dụng để bảo vệ các máy chủ lưu trữ thông tin quan trọng của khách hàng khỏi các cuộc tấn công từ bên ngoài. Các nhà cung cấp dịch vụ đám mây thường cung cấp DMZ cho khách hàng để giúp họ quản lý và bảo vệ dữ liệu một cách hiệu quả.
Kiểm soát truy cập và xác thực
DMZ có thể chứa các hệ thống xác thực và ủy quyền như máy chủ RADIUS hoặc máy chủ xác thực hai yếu tố để đảm bảo chỉ những người dùng được xác thực mới có thể truy cập tài nguyên trong mạng nội bộ.
Sản phẩm đề xuất


Tổng kết
DMZ là một thành phần quan trọng trong việc xây dựng một hệ thống mạng an toàn. Bằng cách tạo ra một vùng đệm giữa Internet và mạng nội bộ, DMZ giúp bảo vệ dữ liệu quan trọng và giảm thiểu rủi ro do các cuộc tấn công mạng gây ra. Việc triển khai và quản lý DMZ một cách hiệu quả đòi hỏi sự hiểu biết về cách thức hoạt động của nó và các nguyên tắc bảo mật. Hà Phương hi vọng bài viết đã cung cấp cho bạn những thông tin hữu ích về DMZ và giúp bạn hiểu rõ hơn về tầm quan trọng của nó trong việc bảo vệ hệ thống mạng.







