




 0987.232.060
 0964.232.066
Sandboxing là công nghệ gì? Tìm hiểu cách thức Sandboxing cô lập tệp tin nguy hiểm
By lúc
Views: 973 - Category: Kiến thức công nghệ, Tin tức - On:
Sandboxing là một công nghệ bảo mật mạnh mẽ được sử dụng để cô lập và kiểm tra các tệp tin, ứng dụng hoặc mã độc trước khi chúng có thể ảnh hưởng đến hệ thống chính. Công nghệ này tạo ra một môi trường an toàn tạm thời, nơi các phần mềm đáng ngờ hoặc chưa được xác minh có thể hoạt động mà không gây hại cho dữ liệu hoặc phần mềm quan trọng. Trong bài viết này, Hà Phương sẽ cùng bạn tìm hiểu cách thức Sandboxing hoạt động, cũng như cách thức Sandboxing cô lập các tệp tin nguy hiểm, góp phần tăng cường an ninh mạng.

Sandboxing là gì?
Sandboxing là một phương pháp bảo mật sử dụng môi trường biệt lập, được gọi là “sandbox” (hộp cát), để chạy và kiểm tra mã trong điều kiện an toàn. Mục đích chính là ngăn chặn mã độc hoặc các mối đe dọa tiềm tàng lây lan ra các phần khác của hệ thống, ứng dụng hoặc nền tảng.
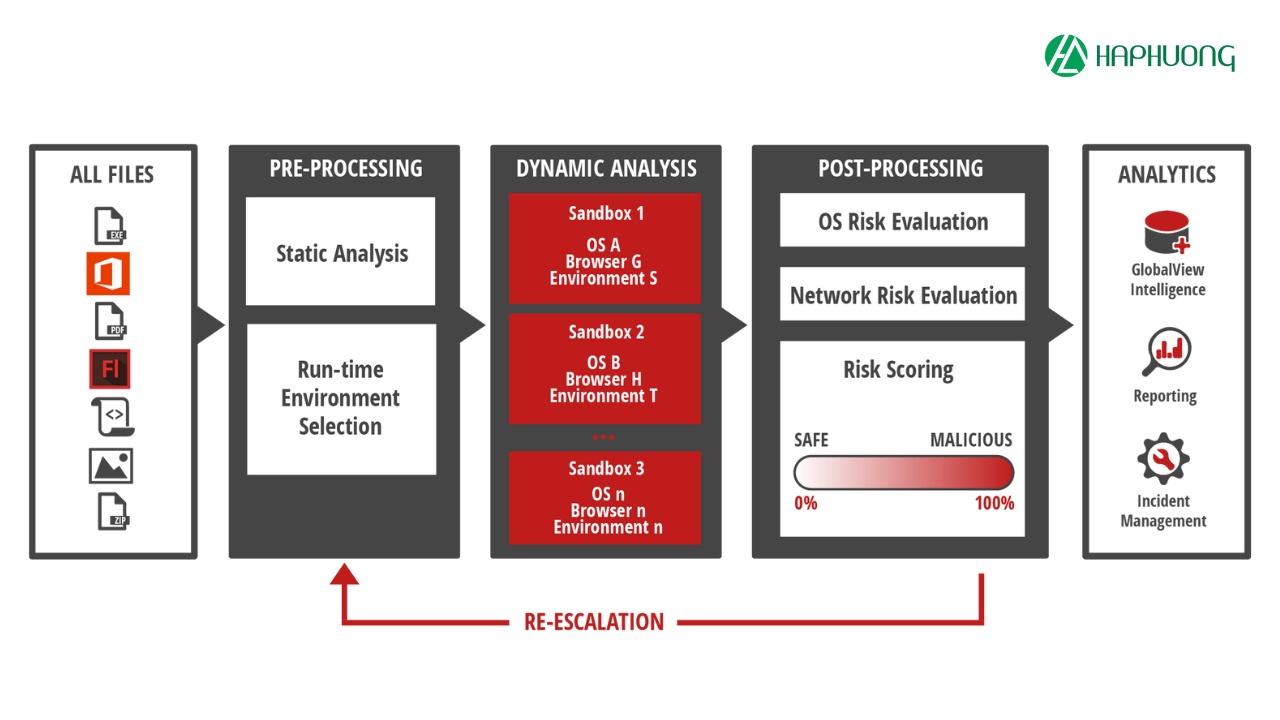
Phương pháp sandboxing vượt trội hơn các công cụ bảo mật truyền thống, chẳng hạn như bộ lọc email cơ bản, vốn chỉ phát hiện được các URL độc hại, người gửi bất thường hoặc tệp đính kèm nguy hiểm đã biết. Các mối đe dọa zero-day thường không trùng khớp với bất kỳ mẫu phần mềm độc hại nào có trong cơ sở dữ liệu, nên dễ dàng vượt qua các biện pháp lọc thông thường. Khi đó, sandboxing cung cấp một lớp bảo vệ bổ sung bằng cách kiểm tra hành vi thực tế của mã hoặc tệp nghi ngờ trong môi trường an toàn, giúp phát hiện mối đe dọa mà không làm tổn hại đến hệ thống thật.
Sandbox tạo ra một môi trường hoàn toàn tách biệt với phần còn lại của hệ thống. Trong môi trường này, bạn có thể cài đặt và chạy thử các chương trình hoặc tệp đáng nghi một cách an toàn. Nếu mã độc tồn tại trong chương trình, nó sẽ bị giới hạn trong sandbox và không thể gây hại đến các hệ thống bên ngoài hoặc mạng lưới của bạn. Sandbox không chỉ bảo vệ hệ thống chính mà còn giúp các nhà phát triển, chuyên gia an ninh mạng có cơ hội phân tích và hiểu rõ hơn về các mối đe dọa mới.
Cách thức Sandboxing cô lập tệp tin nguy hiểm
Sandboxing là một môi trường biệt lập được sử dụng để chạy phần mềm hoặc mã trong điều kiện được kiểm soát chặt chẽ. Sandbox là hạn chế phạm vi hoạt động của mã, chỉ cho phép thực hiện một số tác vụ nhất định và ngăn chặn các hành vi tiềm ẩn gây nguy hiểm cho hệ thống. Cách tiếp cận này đảm bảo rằng ngay cả khi phần mềm hoặc mã độc hại được thực thi, chúng cũng không thể vượt qua giới hạn của sandbox và gây ảnh hưởng đến toàn bộ hệ thống.
Trình duyệt web là một ví dụ cụ thể về cách sandbox hoạt động. Khi người dùng truy cập một trang web, nội dung của trang sẽ được chạy trong môi trường sandbox. Nhờ đó, trang web chỉ được phép sử dụng một phần nhỏ tài nguyên hệ thống, chẳng hạn như bộ nhớ hoặc bộ xử lý. Đồng thời, các hành động như truy cập dữ liệu cá nhân, sử dụng webcam hoặc thực hiện thay đổi hệ thống sẽ bị ngăn chặn nếu chưa được người dùng cho phép.
Các trình duyệt phổ biến như Google Chrome hay Internet Explorer đã tích hợp sandbox để bảo vệ người dùng khỏi các trang web độc hại. Trong trường hợp trang web chứa mã độc, sandbox sẽ cô lập mã độc trong môi trường biệt lập, ngăn chặn chúng khai thác lỗ hổng bảo mật để xâm nhập hệ thống. Điều này giúp bảo vệ máy tính khỏi nguy cơ bị tấn công và đảm bảo an toàn cho người dùng khi truy cập internet.
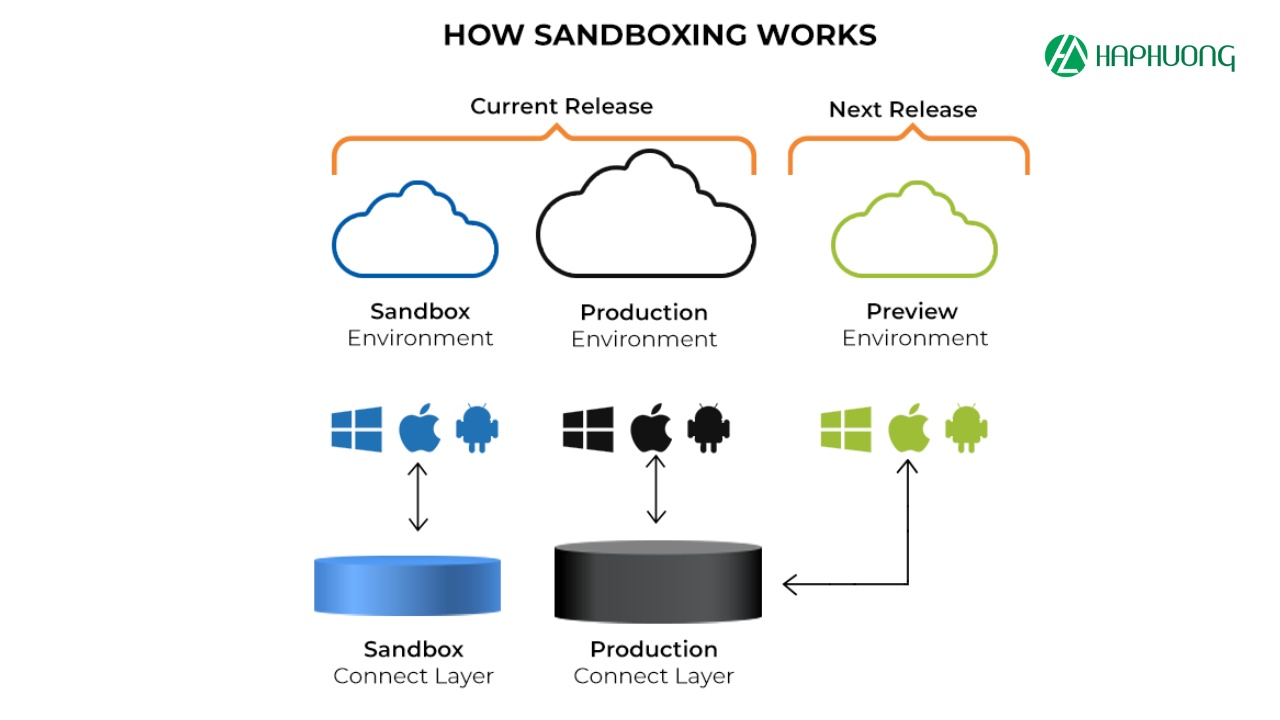
Sự khác biệt giữa Sandboxing dựa trên đám mây và Sandboxing dựa trên thiết bị
Dựa trên chế độ triển khai, có hai loại Sandbox: Sandbox dựa trên thiết bị và Sandbox dựa trên đám mây. Tuy nhiên, cả hai loại Sandbox đều cung cấp các chức năng giống nhau, nghĩa là cả hai đều có thể cô lập và kiểm tra các chương trình không bị phát hiện hoặc các mối đe dọa chưa biết.
Sandbox dựa trên thiết bị
Sandbox dựa trên thiết bị được triển khai trên máy chủ vật lý và có thể kiểm tra các tệp, URL và mã đáng ngờ trên các thiết bị vật lý. Tuy nhiên, một nhược điểm lớn của phương pháp này là khi các thiết bị bị ngắt kết nối khỏi mạng nội bộ sẽ không còn được bảo vệ bởi sandbox nữa, gây khó khăn cho các doanh nghiệp có nhân viên làm việc từ xa.
Hơn nữa, việc duy trì và quản lý các thiết bị vật lý là một chi phí lớn, đặc biệt đối với các tổ chức lớn hoặc những doanh nghiệp có yêu cầu về bảo mật cao. Vì lý do này, sandbox dựa trên đám mây thường được ưa chuộng hơn như một giải pháp kinh tế và hiệu quả hơn.

Sandbox dựa trên đám mây
Khác với sandbox dựa trên thiết bị, sandbox dựa trên đám mây được triển khai và vận hành trên nền tảng đám mây, không phụ thuộc vào các máy chủ vật lý trong hệ thống của doanh nghiệp. Sandbox dựa trên đám mây giúp phát hiện và phân tích các tệp hoặc phần mềm độc hại mà không ảnh hưởng đến bất kỳ thiết bị vật lý nào trên hệ thống, có thể bảo vệ tất cả các thiết bị trên mạng doanh nghiệp, bất kể nhân viên có làm việc từ xa hay không. Điều này giúp cho các tổ chức dễ dàng bảo vệ dữ liệu và thiết bị ngay cả khi có nhiều người làm việc từ các địa điểm khác nhau.
Một điểm cộng khác là Sandbox dựa trên đám mây không yêu cầu đầu tư vào hạ tầng phần cứng, giúp doanh nghiệp tiết kiệm chi phí. Tuy nhiên, chỉ hoạt động khi khách hàng cấp quyền gửi tệp đến nền tảng sandbox đám mây.
Những ứng dụng nào sử dụng Sandboxing
Sandboxing đã trở thành một công cụ bảo mật quan trọng được tích hợp vào nhiều loại ứng dụng và nền tảng khác nhau. Dưới đây là các lĩnh vực tiêu biểu áp dụng Sandboxing:
Trình duyệt web
Các trình duyệt web hiện đại như Google Chrome, Firefox hoặc Microsoft Edge sử dụng Sandboxing để cô lập các trang web mà người dùng truy cập. Khi một trang web tải nội dung, sẽ bị giới hạn trong môi trường biệt lập, chỉ cho phép chạy các đoạn mã JavaScript cần thiết. Nếu mã này cố gắng truy cập trái phép vào dữ liệu hệ thống hoặc thực hiện hành động nguy hiểm, trình duyệt sẽ ngăn chặn ngay lập tức, bảo vệ người dùng khỏi các trang web chứa mã độc.
Plug-in trình duyệt
Các plug-in như Flash và Silverlight cũng được chạy trong môi trường Sandbox để đảm bảo an toàn. Ví dụ, khi bạn chơi một trò chơi Flash trực tuyến, Sandboxing đảm bảo rằng trò chơi không thể can thiệp vào hệ thống máy tính. Tuy nhiên, một số plug-in như Java thường trở thành mục tiêu của tin tặc. Chúng có thể khai thác lỗ hổng để vượt qua lớp bảo vệ của Sandbox, gây nguy hiểm cho hệ thống.
Phần mềm đọc tài liệu và bộ công cụ văn phòng
- Trình đọc PDF: Các ứng dụng như Adobe Reader sử dụng Sandboxing để ngăn chặn các file PDF độc hại truy cập vào hệ thống máy tính hoặc thực hiện các hành động bất thường.
- Microsoft Office: Bộ công cụ văn phòng của Microsoft tích hợp chế độ Sandboxing để cô lập các file có chứa macro hoặc mã không an toàn, giúp giảm nguy cơ hệ thống bị lây nhiễm phần mềm độc hại từ tài liệu.
Ứng dụng di động
Các hệ điều hành di động như iOS và Android áp dụng Sandboxing để đảm bảo rằng mỗi ứng dụng chỉ được phép truy cập tài nguyên cụ thể khi có sự đồng ý của người dùng. Ví dụ, ứng dụng bản đồ chỉ có thể truy cập GPS nếu người dùng cho phép. Sandboxing trên nền tảng di động cũng ngăn chặn các ứng dụng giao thoa hoặc can thiệp vào nhau, bảo vệ dữ liệu cá nhân hiệu quả.
Hệ điều hành Windows
Windows tích hợp một dạng Sandboxing cơ bản thông qua tính năng User Account Control (UAC). UAC yêu cầu người dùng xác nhận khi một ứng dụng muốn truy cập vào tài nguyên hệ thống quan trọng. Dù không toàn diện như các hệ thống khác, Sandboxing trên Windows giúp hạn chế rủi ro từ phần mềm độc hại, đặc biệt là trong các trường hợp lây nhiễm ngẫu nhiên.
Môi trường ảo hóa
Các môi trường ảo hóa như VirtualBox hoặc VMware Workstation cũng áp dụng Sandboxing để chạy hệ điều hành hoặc ứng dụng trong môi trường biệt lập. Ngoài ra, các phần mềm bảo mật và phát triển mã nguồn thường sử dụng Sandboxing để kiểm tra mã hoặc ứng dụng mà không gây ảnh hưởng đến hệ thống chính.
Lợi ích của Sandboxing
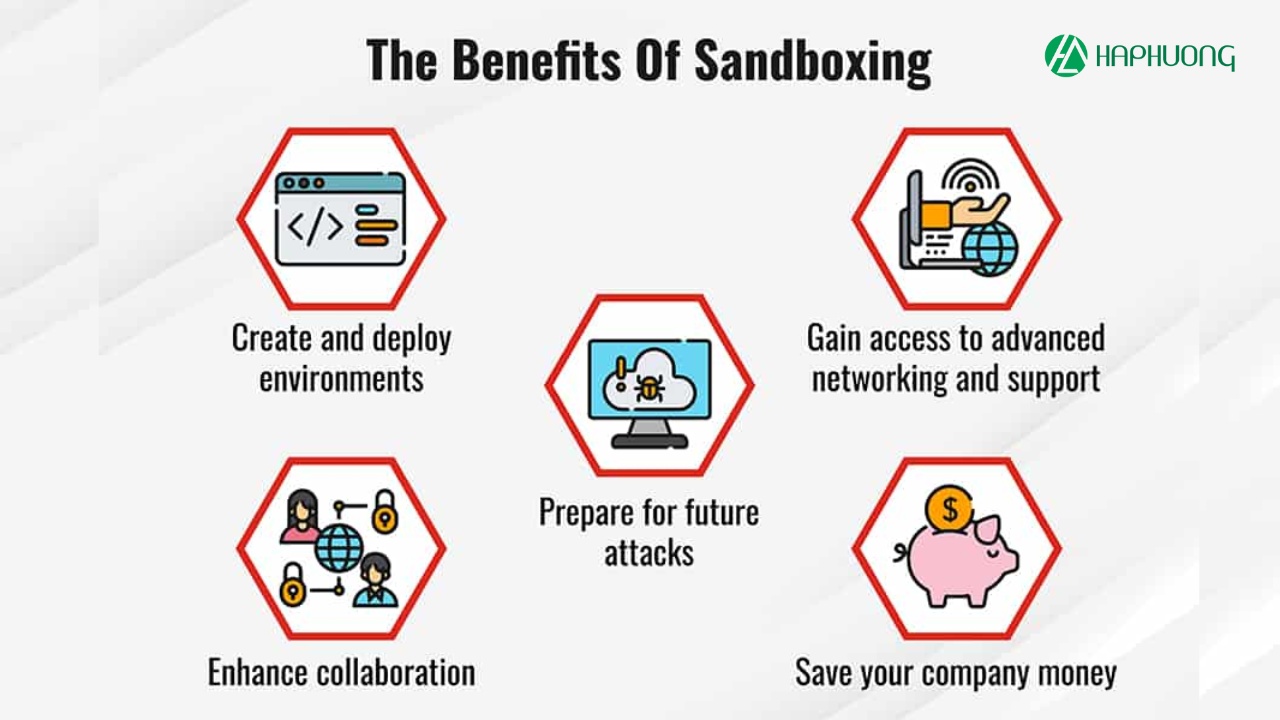
Sandbox mang lại một số lợi ích có thể tăng cường tính an toàn cho mạng như:
- Tạo và triển khai môi trường linh hoạt: Sandbox giúp người dùng dễ dàng tạo và triển khai các môi trường thử nghiệm mà không ảnh hưởng đến hệ thống chính. Việc triển khai linh hoạt ở quy mô lớn cho phép các nhóm CNTT nhanh chóng phát hiện lỗi, tối ưu hóa quy trình và cải tiến hệ thống một cách hiệu quả.
- Hỗ trợ thử nghiệm tính năng mạng tiên tiến: Với sandbox, doanh nghiệp có thể thử nghiệm các tính năng mạng hiện đại mà không gây rủi ro cho hệ thống chính. Các tính năng mới được kiểm tra trong môi trường cô lập giúp xác định liệu chúng có phù hợp, an toàn và cải thiện hiệu suất hệ thống hay không, giúp các tổ chức giảm thiểu rủi ro và đưa ra quyết định triển khai thông minh hơn.
- Tăng cường cộng tác: Sandbox tạo ra một môi trường thử nghiệm nơi nhiều phòng ban trong doanh nghiệp có thể cùng sử dụng và đóng góp ý kiến. Nhóm phát triển có thể triển khai ứng dụng và cấp quyền truy cập cho các bộ phận khác nhau, từ đó nhận phản hồi về trải nghiệm thực tế. Những ghi nhận này rất hữu ích để cải thiện ứng dụng, giúp sản phẩm hoàn thiện hơn trước khi phát hành chính thức.
- Tiết kiệm chi phí vận hành: Thay vì đầu tư vào cơ sở hạ tầng, thiết bị và nhân sự cho phòng phát triển nội bộ, sandbox dựa trên đám mây là một lựa chọn kinh tế hơn. Doanh nghiệp có thể tiết kiệm khoản chi phí lớn từ việc mua sắm và bảo trì phần cứng. Nguồn lực tiết kiệm này có thể được tái đầu tư vào các dự án quan trọng khác, hỗ trợ tốt hơn cho mục tiêu chiến lược.
- Đối phó với các cuộc tấn công mạng: Một trong những lợi ích lớn nhất của sandbox là khả năng cách ly và nghiên cứu các mối đe dọa mạng. Khi mã độc bị nhốt trong môi trường cô lập, nhóm bảo mật có thể phân tích để hiểu rõ cách thức hoạt động của chúng. Thông qua việc phát hiện các lỗ hổng và mẫu tấn công, doanh nghiệp có thể nâng cao khả năng bảo vệ, sẵn sàng ứng phó với các mối đe dọa tương lai.
Một số lỗi thường gặp khi không sử dụng Sandboxing
Sandboxing là một giải pháp quan trọng giúp cô lập và kiểm soát các hoạt động nguy hiểm trong hệ thống. Khi không sử dụng công nghệ này, hệ thống dễ bị tổn thương trước các mối đe dọa như phần mềm độc hại, lỗ hổng bảo mật và xung đột giữa các ứng dụng.
Nguy cơ lây nhiễm phần mềm độc hại
Không sử dụng Sandboxing đồng nghĩa với việc các ứng dụng hoặc tệp không rõ nguồn gốc có thể trực tiếp hoạt động trong hệ thống mà không bị kiểm soát, tạo điều kiện cho phần mềm độc hại dễ dàng xâm nhập, từ đó đánh cắp thông tin, phá hoại dữ liệu hoặc cài đặt mã độc. Các cuộc tấn công như ransomware hoặc spyware thường bắt đầu từ việc thiếu cơ chế bảo vệ này.
Dữ liệu cá nhân dễ bị lộ
Khi ứng dụng không được cô lập trong một môi trường an toàn, chúng có thể tự do truy cập vào các tài nguyên hệ thống như danh bạ, tài liệu quan trọng hoặc thông tin tài chính. Những ứng dụng độc hại có thể thu thập và sử dụng dữ liệu cá nhân vào mục đích xấu, gây tổn thất lớn về quyền riêng tư và uy tín của người dùng.
Tăng nguy cơ khai thác lỗ hổng
Hệ thống không có Sandboxing dễ trở thành mục tiêu của tin tặc thông qua các lỗ hổng bảo mật chưa được vá. Một chương trình độc hại có thể lợi dụng những điểm yếu này để thực thi các hành động nguy hiểm, từ chiếm quyền điều khiển máy tính đến tấn công toàn bộ mạng lưới, gây ra những hậu quả nghiêm trọng.
Xung đột và can thiệp giữa các ứng dụng
Việc thiếu cơ chế cách ly dẫn đến tình trạng các ứng dụng có thể can thiệp hoặc làm gián đoạn hoạt động của nhau. Điều này không chỉ làm giảm hiệu suất mà còn có thể gây ra các lỗi nghiêm trọng, ảnh hưởng trực tiếp đến quá trình làm việc của người dùng.
Sập hệ thống và mất dữ liệu
Một chương trình lỗi hoặc chứa mã độc hại có thể làm quá tải tài nguyên hệ thống, gây ra xung đột và dẫn đến việc hệ thống bị sập. Những sự cố như vậy không chỉ làm gián đoạn công việc mà còn có nguy cơ mất mát dữ liệu quan trọng, khiến việc khôi phục trở nên phức tạp và tốn kém.
Hạn chế của Sandboxing
Chi phí hiệu suất và khả năng mở rộng hạn chế
Một trong những nhược điểm lớn của Sandboxing là yêu cầu tài nguyên cao, ảnh hưởng đến hiệu suất hệ thống. Việc chạy các ứng dụng trong môi trường sandbox thường đòi hỏi thêm bộ nhớ, CPU và dung lượng lưu trữ, dẫn đến tốc độ xử lý chậm hơn. Do đó, Sandboxing sẽ không khả thi khi cần kiểm tra số lượng lớn tệp hoặc ứng dụng trên hạ tầng không đủ mạnh. Vì vậy, sandbox thường chỉ được sử dụng như một công cụ hỗ trợ bổ sung, tích hợp trong một quy trình bảo mật lớn hơn để tối ưu hóa tài nguyên.
Đối phó với phần mềm độc hại thông minh
Sandboxing không phải là giải pháp toàn năng, đặc biệt khi đối mặt với các phần mềm độc hại được thiết kế tinh vi. Nhiều chương trình nguy hiểm có khả năng nhận biết rằng chúng đang hoạt động trong môi trường sandbox. Khi đó, chúng có thể trì hoãn hành động, thay đổi hành vi hoặc vô hiệu hóa các hoạt động đáng ngờ để tránh bị phát hiện. Điều này làm giảm hiệu quả của sandbox trong việc phân tích và ngăn chặn các mối đe dọa. Vì vậy, cần kết hợp sandbox với các giải pháp bảo mật khác để tăng cường hiệu quả.
Độ phức tạp trong triển khai và duy trì
Thiết lập và vận hành môi trường sandbox là một quy trình phức tạp, đòi hỏi sự đầu tư lớn về thời gian và nhân lực. Các tổ chức cần đội ngũ chuyên gia có kỹ năng cao để cấu hình và quản lý hiệu quả môi trường này. Bên cạnh đó, việc duy trì hệ thống sandbox cũng đòi hỏi sự cập nhật liên tục để đối phó với các mối đe dọa mới và cải thiện hiệu suất. Nếu thiếu nguồn lực và kinh nghiệm, việc sử dụng sandbox có thể trở thành gánh nặng thay vì là lợi thế.
Sản phẩm đề xuất


Tổng kết
Tóm lại, Sandboxing là một công nghệ bảo mật hiệu quả giúp bảo vệ hệ thống và dữ liệu khỏi những nguy cơ tiềm ẩn từ các phần mềm độc hại. Bằng cách cô lập các tệp tin và ứng dụng đáng ngờ trong một môi trường an toàn, Sandboxing không chỉ giúp phát hiện và ngăn chặn các mối đe dọa mà còn giảm thiểu rủi ro cho mạng lưới và hệ thống của doanh nghiệp. Với sự phát triển không ngừng của các mối đe dọa mạng, việc áp dụng Sandboxing ngày càng trở nên quan trọng hơn bao giờ hết, mang lại sự bảo vệ tối ưu cho các tổ chức và người dùng trong thế giới số ngày nay.







