




 0987.232.060
 0964.232.066
Phân tích hành vi người dùng (UBA): Giải pháp phòng thủ chủ động trong kỷ nguyên số
By lúc
Views: 815 - Category: Kiến thức công nghệ, Tin tức - On:
Với sự gia tăng của dữ liệu ngày nay, các mối đe dọa an ninh mạng cũng ngày càng tinh vi và khó lường. Các phương pháp bảo mật truyền thống dựa trên dấu hiệu (signature-based) dần trở nên lỗi thời, không đủ sức đối phó với các cuộc tấn công zero-day và các mối đe dọa nội bộ. Đây là lúc giải pháp Phân tích Hành vi Người dùng (UBA) nổi lên như một giải pháp phòng thủ chủ động nhằm phát hiện và ngăn chặn các hành vi bất thường trước khi chúng gây ra thiệt hại nghiêm trọng đến cho dữ liệu của các doanh nghiệp. Hãy cùng Hà Phương tìm hiểu chi tiết về UBA nhé!
UBA là gì?
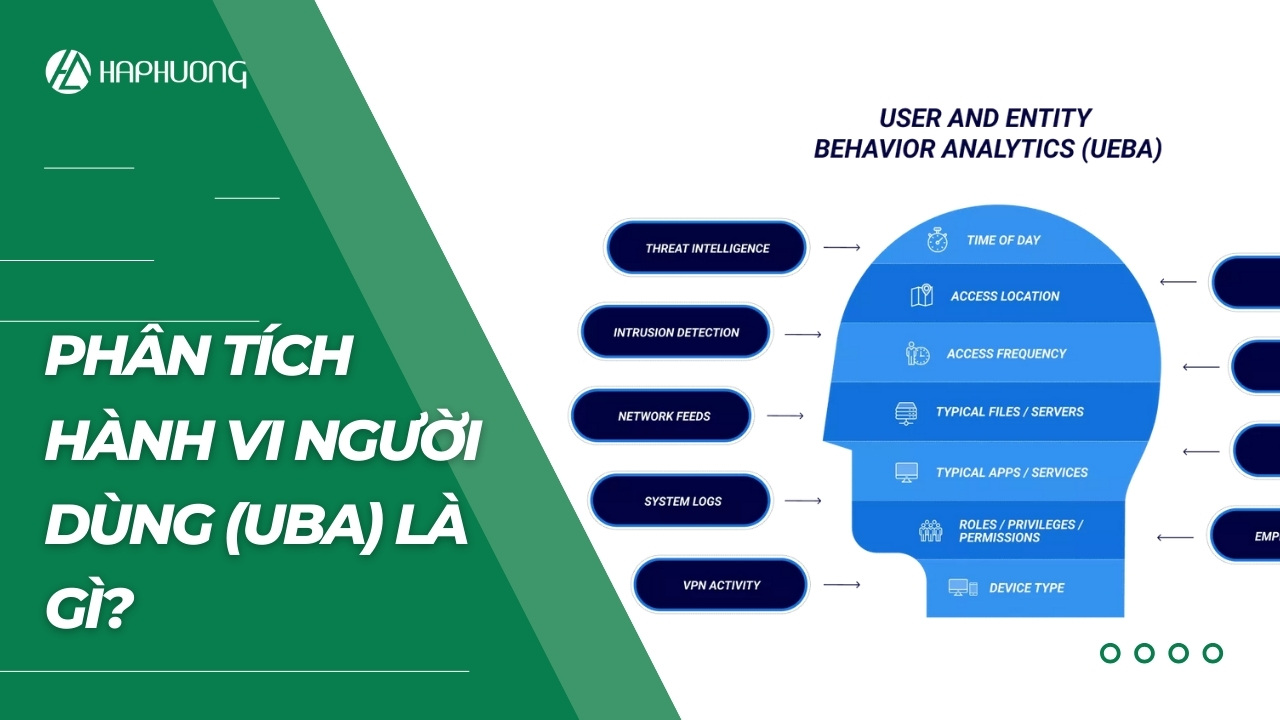
Phân tích hành vi người dùng (UBA), đôi khi còn được gọi là Phân tích hành vi Người dùng và vật thể (UEBA) là một phương pháp bảo mật sử dụng các thuật toán học máy (machine learning) và phân tích thống kê để xác định các mẫu hành vi bình thường của người dùng và các vật thể (như thiết bị, ứng dụng, máy chủ) trong một mạng. Sau đó, hệ thống sẽ giám sát và phát hiện bất kỳ sự sai lệch nào so với các mẫu hành vi đã được thiết lập này, từ đó cảnh báo về các hoạt động đáng ngờ có thể là dấu hiệu của một cuộc tấn công hoặc hành vi không phù hợp.
Khác với các hệ thống bảo mật truyền thống tập trung vào việc phát hiện các phần mềm độc hại đã biết, UBA tập trung vào hành vi. Phương pháp này không quan tâm đến việc một hành động cụ thể là “tốt” hay “xấu” theo định nghĩa trước, mà quan tâm đến việc hành động đó có bất thường so với hành vi thông thường của người dùng hay không. Chính điều này giúp UBA có khả năng phát hiện các mối đe dọa mới, chưa từng biết đến, cũng như các mối đe dọa nội bộ khó phát hiện bằng các phương pháp truyền thống.
Cách thức hoạt động của UBA
Thu thập dữ liệu
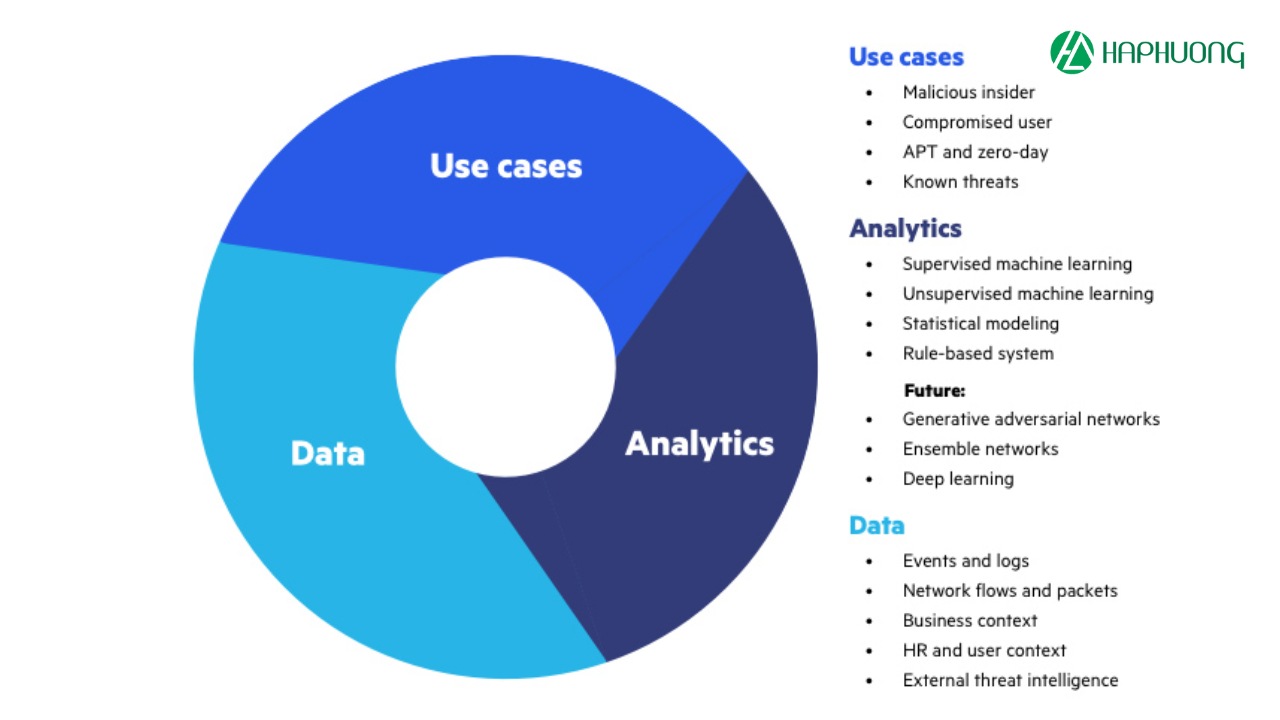
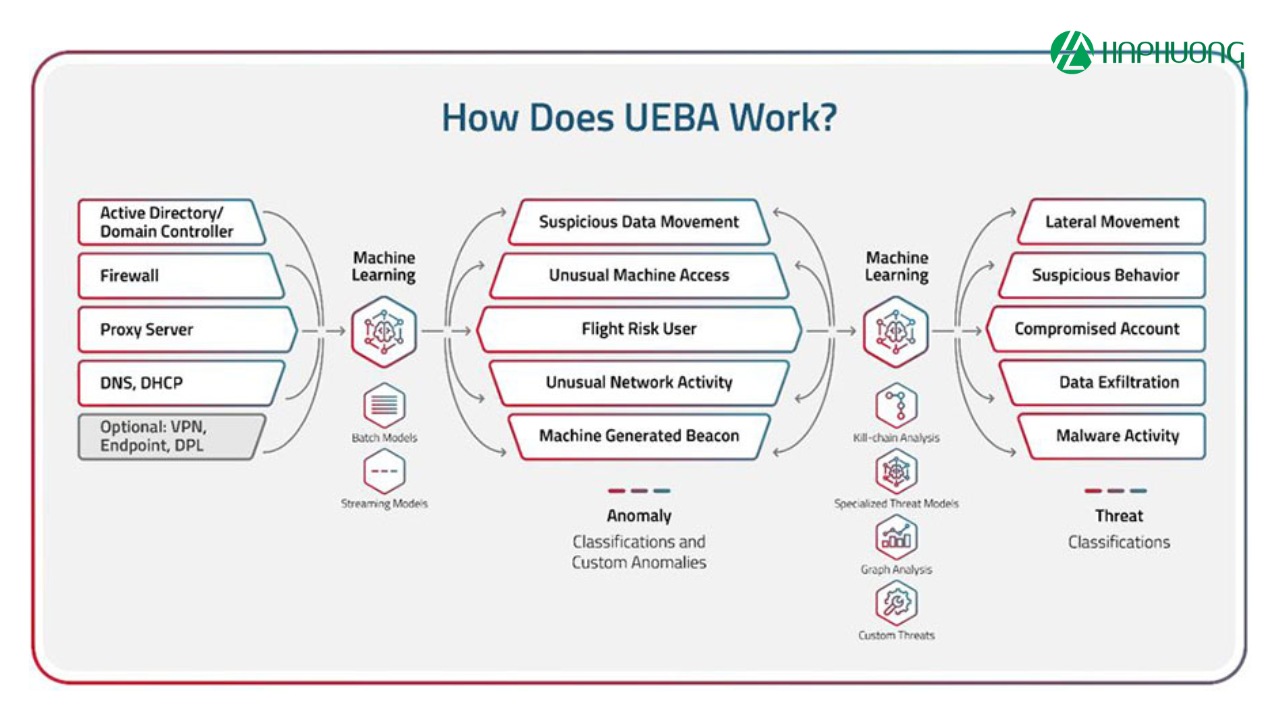
UBA thu thập dữ liệu từ nhiều nguồn khác nhau, bao gồm nhật ký hệ thống (system logs), nhật ký ứng dụng (application logs), nhật ký tường lửa (firewall logs), dữ liệu truy cập mạng (network traffic data), dữ liệu xác thực (authentication data) và các nguồn dữ liệu khác. Dữ liệu này cung cấp thông tin chi tiết về hoạt động của người dùng và các thông tin trong mạng.
Xây dựng đường cơ sở hành vi (baseline)
Dựa trên dữ liệu thu thập được, UBA sử dụng các thuật toán học máy để phân tích và xây dựng một đường cơ sở hành vi cho từng người dùng và từng thông tin. Đường cơ sở này thể hiện các mẫu hành vi bình thường bao gồm thời gian đăng nhập, thiết bị sử dụng, ứng dụng truy cập, dữ liệu truy cập, và nhiều yếu tố khác.
Giám sát và phát hiện bất thường
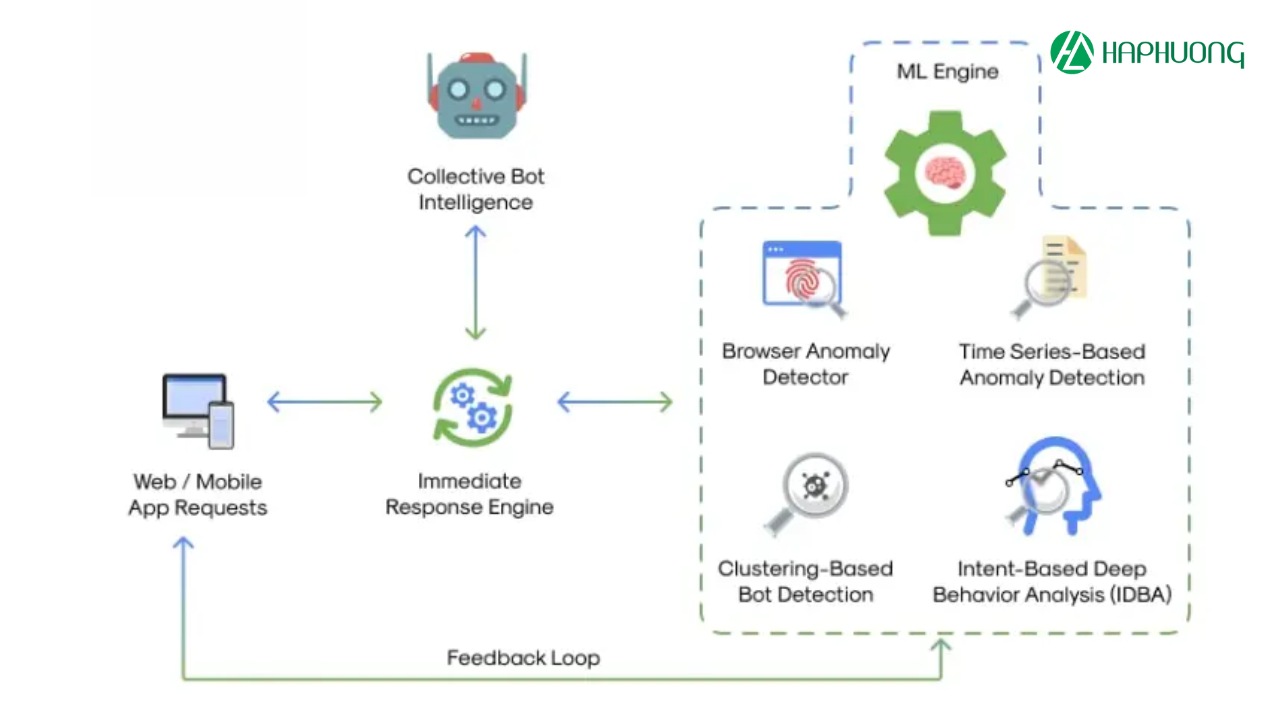
Sau khi đường cơ sở được thiết lập, hệ thống UBA liên tục giám sát hoạt động của người dùng và so sánh chúng với đường cơ sở. Bất kỳ sự sai lệch đáng kể nào so với hành vi bình thường sẽ được gắn cờ là bất thường và được đánh giá mức độ rủi ro.
Phân tích và cảnh báo
Hệ thống sẽ phân tích các hành vi bất thường để xác định nguyên nhân và mức độ nghiêm trọng. Các cảnh báo sẽ được gửi đến các người dùng bảo mật để họ có thể điều tra và đưa ra biện pháp xử lý kịp thời.
Các loại hành vi bất thường mà UBA có thể phát hiện
- Đăng nhập bất thường: Đăng nhập từ một vị trí địa lý mới, vào thời điểm bất thường, hoặc từ một thiết bị chưa từng được sử dụng.
- Truy cập dữ liệu nhạy cảm: Truy cập vào các tệp hoặc thư mục mà người dùng thường không truy cập.
- Sao chép dữ liệu hàng loạt: Sao chép một lượng lớn dữ liệu ra khỏi mạng.
- Sử dụng đặc quyền bất thường: Sử dụng các quyền truy cập mà người dùng không được cấp.
- Hoạt động ngoài giờ hành chính: Thực hiện các hoạt động vào ban đêm hoặc cuối tuần mà không có lý do chính đáng.
- Thay đổi hành vi đột ngột: Thay đổi đột ngột trong cách sử dụng ứng dụng hoặc truy cập dữ liệu.
Ưu nhược điểm của UBA
Ưu điểm
- Phát hiện các mối đe dọa nội bộ: UBA đặc biệt hiệu quả trong việc phát hiện các hành vi bất thường của người dùng nội bộ, những người có quyền truy cập hợp pháp vào hệ thống.
- Phát hiện các cuộc tấn công zero-day: Do tập trung vào hành vi, UBA có thể phát hiện các cuộc tấn công sử dụng các kỹ thuật mới chưa được biết đến.
- Giảm thiểu cảnh báo sai (false positives): UBA giảm thiểu số lượng cảnh báo sai so với các hệ thống dựa trên quy tắc tĩnh bằng cách xây dựng đường cơ sở hành vi cho từng người dùng,
- Cung cấp thông tin chi tiết về các mối đe dọa: UBA cung cấp thông tin chi tiết về hành vi bất thường, giúp doanh nghiệp bảo mật hiểu rõ hơn về bản chất của mối đe dọa.
- Tăng cường khả năng phòng thủ chủ động: UBA cho phép các tổ chức chủ động phát hiện và ngăn chặn các mối đe dọa trước khi chúng gây ra thiệt hại.

Nhược điểm
- Đòi hỏi lượng dữ liệu lớn: UBA cần một lượng lớn dữ liệu để xây dựng đường cơ sở hành vi chính xác.
- Yêu cầu chuyên môn cao: Triển khai và quản lý hệ thống UBA đòi hỏi kiến thức chuyên môn về bảo mật và phân tích dữ liệu.
- Có thể gặp khó khăn trong môi trường có hành vi người dùng biến động: Trong một số môi trường, hành vi người dùng có thể thay đổi thường xuyên, gây khó khăn cho việc xây dựng đường cơ sở ổn định.
Ứng dụng của UBA
UBA được ứng dụng rộng rãi trong nhiều lĩnh vực, bao gồm:
- Ngân hàng và tài chính: Phát hiện gian lận, rửa tiền, và các hành vi vi phạm bảo mật khác.
- Y tế: Bảo vệ dữ liệu bệnh nhân và tuân thủ các quy định về bảo mật thông tin.
- Chính phủ: Bảo vệ thông tin mật và ngăn chặn các cuộc tấn công mạng.
- Bán lẻ: Phát hiện gian lận và bảo vệ dữ liệu khách hàng.
- Viễn thông: Phát hiện các hành vi gian lận và bảo vệ mạng lưới.
So sánh UBA với các giải pháp bảo mật khác
| Tính năng | UBA | SIEM | IDS/IPS |
| Mục tiêu | Phát hiện hành vi bất thường | Quản lý nhật ký và sự kiện bảo mật | Phát hiện và ngăn chặn xâm nhập dựa trên dấu hiệu |
| Phương pháp | Học máy và phân tích thống kê | Quy tắc và tương quan | Dấu hiệu và quy tắc |
| Khả năng phát hiện mối đe dọa nội bộ | Cao | Trung bình | Thấp |
| Khả năng phát hiện tấn công zero-day | Cao | Trung bình | Thấp |
| Khả năng giảm thiểu cảnh báo sai | Cao | Trung bình | Thấp |
Sản phẩm đề xuất


Tổng kết
Phân tích Hành vi Người dùng UBA là một công nghệ bảo mật mạnh mẽ giúp các tổ chức, doanh nghiệp chủ động phát hiện và ngăn chặn các mối đe dọa trên internet. Bằng cách tập trung vào hành vi của người dùng và các phần mềm, UBA có thể phát hiện các mối đe dọa nội bộ, các cuộc tấn công zero-day hay các hành vi bất thường khác mà các phương pháp bảo mật truyền thống khó phát hiện. Mặc dù vẫn còn một số khó khăn, tuy nhiên UBA đang ngày càng trở nên quan trọng trong chiến lược bảo mật của nhiều doanh nghiệp, giúp bảo vệ dữ liệu và tài sản khỏi các mối đe dọa ngày càng tinh vi. Trong tương lai, với sự phát triển của trí tuệ nhân tạo và machine learning, UBA hứa hẹn sẽ tiếp tục phát triển và đóng vai trò quan trọng trong việc bảo vệ an ninh mạng.







