0987.232.060
 0964.232.066
Giới thiệu ứng dụng Log Center trên NAS Synology
By lúc
Views: 1575 - Category: Tin tức, Ứng dụng sản phẩm - On:
Log Center là một ứng dụng mạnh mẽ được tích hợp trong hệ điều hành DiskStation Manager (DSM) của Synology. Ứng dụng cho phép người dùng thu thập, quản lý, phân tích và bảo mật các bản ghi (logs) từ nhiều nguồn khác nhau trên hệ thống NAS và các thiết bị liên quan. Với khả năng tích hợp sâu rộng và giao diện người dùng thân thiện, Log Center trở thành công cụ không thể thiếu trong việc duy trì hoạt động ổn định và bảo mật cho hệ thống NAS Synology. Hãy cùng Hà Phương tìm hiểu chi tiết về ứng dụng này nhé!

Các tính năng nổi bật của Log Center
1. Thu thập Logs từ nhiều nguồn khác nhau
Log Center hỗ trợ thu thập logs từ nhiều nguồn khác nhau, bao gồm:
- Hệ thống NAS Synology: Logs từ các dịch vụ cốt lõi như DSM, File Station, DSM Package Center, v.v.
- Thiết bị mạng: Bao gồm các router, switch và firewall có hỗ trợ gửi logs qua Syslog.
- Ứng dụng bên thứ ba: Các ứng dụng như Docker, Virtual Machine Manager hay các dịch vụ web khác.
- Máy chủ và thiết bị IoT: Các máy chủ vật lý và ảo, thiết bị IoT trong môi trường doanh nghiệp.
Việc hỗ trợ đa dạng các nguồn logs giúp Log Center trở thành trung tâm tập trung cho mọi hoạt động ghi nhận sự kiện trên hệ thống mạng.

2. Phân loại và tổ chức Logs
Log Center tự động phân loại logs dựa trên các tiêu chí như:
- Thời gian: Logs được sắp xếp theo thứ tự thời gian, giúp dễ dàng theo dõi các sự kiện xảy ra trong một khoảng thời gian nhất định.
- Loại sự kiện: Phân loại logs theo loại sự kiện như đăng nhập, lỗi hệ thống, thay đổi cấu hình, v.v.
- Nguồn gốc: Xác định nguồn phát sinh logs, giúp dễ dàng xác định vấn đề từ thiết bị hoặc ứng dụng nào.
Ngoài ra, người dùng có thể tạo các bộ lọc tùy chỉnh để phân loại logs theo nhu cầu cụ thể, tăng tính linh hoạt trong việc quản lý dữ liệu.
3. Giám sát thời gian thực
Log Center cung cấp khả năng giám sát logs theo thời gian thực, cùng giao diện trực quan dạng biểu đồ, bảng điều khiển và cảnh báo tức thì khiến việc theo dõi diễn biến hệ thống trở nên hiệu quả hơn.
Các tính năng liên quan:
- Dashboard tùy chỉnh: Người dùng có thể thiết lập bảng điều khiển với các widget hiển thị thông tin quan trọng như số lượng lỗi, những lần đăng nhập và các chỉ số hệ thống khác.
- Biểu đồ thống kê: Cung cấp các biểu đồ trực quan về xu hướng logs theo thời gian, giúp phát hiện các bất thường hoặc sự thay đổi đột ngột trong hoạt động hệ thống.
- Cảnh báo tức thì: Các cảnh báo có thể được cấu hình để gửi thông báo qua email, SMS hoặc các ứng dụng nhắn tin như Slack, Microsoft Teams khi phát hiện các hoạt động quan trọng.

4. Cảnh báo và thông báo tự động
Log Center cho phép người dùng thiết lập các quy tắc cảnh báo dựa trên các tiêu chí cụ thể, chẳng hạn như:
- Số lượng lỗi vượt ngưỡng: Khi số lượng lỗi trong một khoảng thời gian nhất định vượt qua ngưỡng đã định, cảnh báo sẽ được kích hoạt.
- Sự kiện quan trọng: Nhận diện các sự kiện như đăng nhập thất bại nhiều lần, thay đổi cấu hình hệ thống, hoặc phát hiện các hoạt động bất thường.
- Mức độ nghiêm trọng: Phân loại cảnh báo theo mức độ nghiêm trọng, từ cảnh báo thông thường đến cảnh báo khẩn cấp.
5. Phân tích và báo cáo Logs
Log Center cung cấp các công cụ phân tích và báo cáo mạnh mẽ giúp người dùng khai thác tối đa thông tin từ dữ liệu logs:
- Truy vấn nâng cao: Hỗ trợ ngôn ngữ truy vấn mạnh mẽ, cho phép người dùng thực hiện các tìm kiếm phức tạp và lọc dữ liệu theo nhiều tiêu chí khác nhau.
- Báo cáo tự động: Tạo các báo cáo định kỳ về tình trạng hệ thống và các chỉ số quan trọng khác để người dùng theo dõi xu hướng và đánh giá hiệu suất hệ thống.
- Tích hợp với công cụ phân tích bên ngoài: Log Center hỗ trợ xuất dữ liệu logs để tích hợp với các công cụ phân tích dữ liệu lớn như ELK Stack (Elasticsearch, Logstash, Kibana), Splunk hoặc các giải pháp Business Intelligence khác.
6. Khả năng bảo mật
- Mã hóa dữ liệu: Logs được mã hóa khi truyền tải và lưu trữ, đảm bảo thông tin nhạy cảm không bị truy cập trái phép.
- Kiểm soát truy cập: Phân quyền người dùng dựa trên vai trò, chỉ cho phép những người dùng được ủy quyền mới có thể truy cập và quản lý logs.
- Chính sách lưu trữ: Cung cấp các tùy chọn lưu trữ logs theo thời gian hoặc theo kích thước, giúp tuân thủ các yêu cầu về lưu trữ dữ liệu theo quy định như GDPR, HIPAA.
Cách thức hoạt động của Log Center
Thu thập và tập trung Logs
Log Center sử dụng các phương thức thu thập logs khác nhau tùy thuộc vào nguồn dữ liệu:
- Syslog: Cho phép thu thập logs từ các thiết bị mạng và máy chủ hỗ trợ gửi logs qua giao thức Syslog.
- API và Plugin: Các ứng dụng và dịch vụ trên NAS Synology có thể gửi logs trực tiếp thông qua API hoặc plugin tích hợp sẵn.
- Agent cài đặt trên máy chủ: Trong một số trường hợp, người dùng có thể cài đặt các agent trên máy chủ để gửi logs về Log Center.
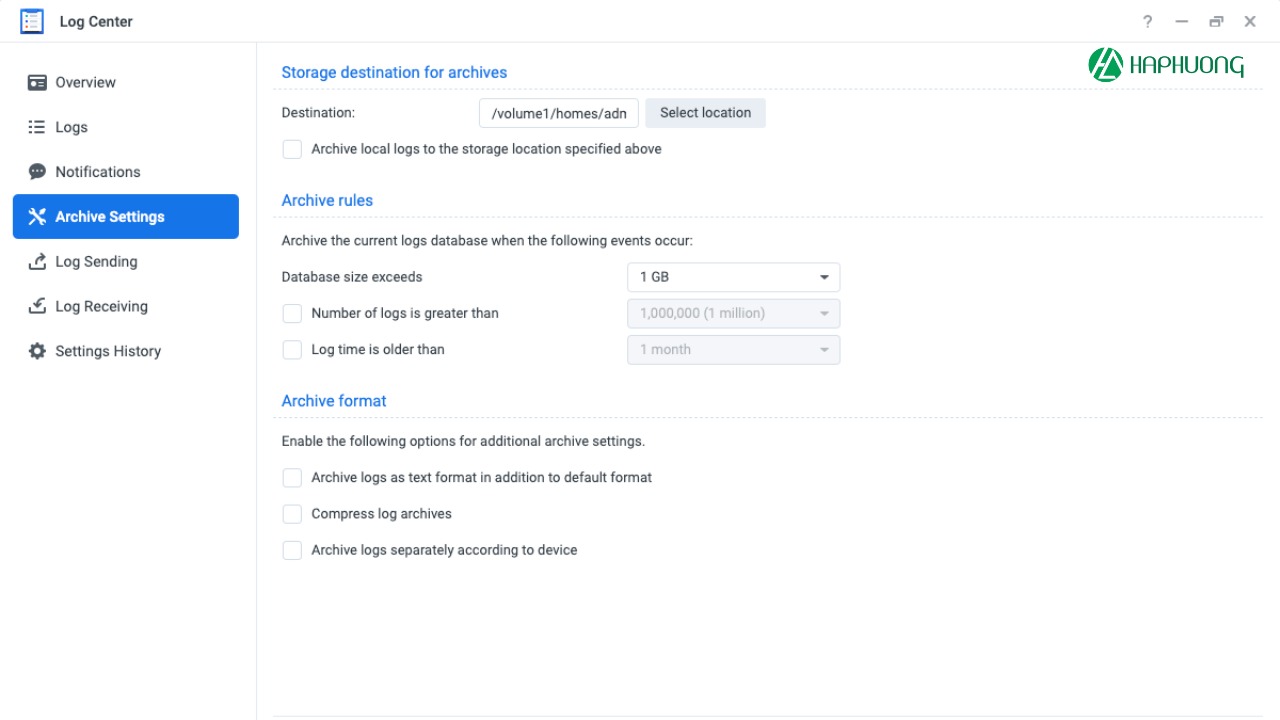
Xử lý và lưu trữ
Sau khi thu thập, logs được xử lý và lưu trữ một cách có hệ thống:
- Phân tích trước khi lưu trữ: Log Center có thể thực hiện các bước xử lý như lọc, chuyển đổi định dạng hoặc loại bỏ các thông tin không cần thiết trước khi lưu trữ.
- Lưu trữ hiệu quả: Sử dụng cơ sở dữ liệu nội bộ của Synology NAS, Log Center tối ưu hóa việc lưu trữ logs để đảm bảo truy xuất nhanh chóng và tiết kiệm không gian.
- Chính sách lưu trữ linh hoạt: Người dùng có thể thiết lập các chính sách lưu trữ khác nhau cho từng loại logs, đảm bảo tuân thủ các yêu cầu về lưu trữ và bảo mật.
Bảo mật và duy trì dữ liệu của Logs
Log Center đảm bảo tính toàn vẹn và bảo mật của dữ liệu logs thông qua các cơ chế sau:
- Mã hóa dữ liệu: Dữ liệu logs được mã hóa khi lưu trữ và truyền tải, ngăn chặn việc truy cập trái phép.
- Sao lưu định kỳ: Cung cấp các tùy chọn sao lưu logs định kỳ, giúp khôi phục dữ liệu trong trường hợp xảy ra sự cố hệ thống.
- Kiểm tra và giám sát: Thường xuyên kiểm tra hệ thống lưu trữ logs để phát hiện và khắc phục kịp thời các vấn đề về bảo mật và hiệu suất.
Tích hợp và mở rộng
Ứng dụng Log Center có khả năng tích hợp với các ứng dụng và dịch vụ khác trong hệ sinh thái Synology cũng như bên ngoài:
- Tích hợp với Active Insight: Cung cấp các công cụ phân tích và giám sát nâng cao, giúp người dùng theo dõi hiệu suất hệ thống và dự đoán các vấn đề tiềm ẩn.
- Kết nối với Security Advisor: Tăng cường khả năng bảo mật bằng cách kết hợp thông tin từ logs với các khuyến nghị bảo mật từ Security Advisor.
- Hỗ trợ API mở: Cho phép các nhà phát triển tích hợp Log Center với các hệ thống quản lý khác hoặc phát triển các ứng dụng tùy chỉnh dựa trên dữ liệu logs.
Lợi ích khi sử dụng Log Center
Quản lý tập trung hiệu quả hơn
Việc tập trung hóa quản lý logs từ nhiều nguồn giảm thiểu công sức và thời gian so với việc phải theo dõi logs riêng lẻ từ từng thiết bị hoặc ứng dụng. Giao diện người dùng trực quan của Log Center hỗ trợ việc truy xuất và quản lý dữ liệu một cách dễ dàng và nhanh chóng.
Nâng cao khả năng phân tích và xử lý sự cố kịp thời
Các công cụ phân tích mạnh mẽ của Log Center giúp người dùng xác định nguyên nhân gốc rễ của sự cố một cách nhanh chóng. Đem lại một cái nhìn tổng quan về logs của toàn bộ hệ thống giúp phát hiện sớm các dấu hiệu bất thường, từ đó đưa ra các biện pháp khắc phục hiệu quả trước khi sự cố ảnh hưởng đến hoạt động kinh doanh.
Tăng cường khả năng bảo mật
Hiện nay, các quy định về bảo mật dữ liệu ngày càng trở nên chặt chẽ và phức tạp như Quy định chung về bảo vệ dữ liệu (GDPR), Luật Bảo mật Thông tin Y tế (HIPAA) và các tiêu chuẩn ngành khác, việc đảm bảo tuân thủ pháp lý đã trở thành ưu tiên hàng đầu của các doanh nghiệp. Giải pháp Log Center của Synology đều được tích hợp các tính năng mã hóa mạnh mẽ và kiểm soát truy cập đa lớp, không chỉ giúp doanh nghiệp đáp ứng các yêu cầu bắt buộc của các quy định này mà còn ngăn ngừa rủi ro vi phạm dữ liệu, bảo vệ danh tiếng và tránh các hình phạt pháp lý nghiêm trọng
Việc giám sát logs liên tục giúp phát hiện kịp thời các mối đe dọa bảo mật như tấn công mạng, xâm nhập trái phép hoặc các hoạt động đáng ngờ khác. Cảnh báo tự động và khả năng phân tích logs giúp người dùng phản ứng nhanh chóng, giảm thiểu rủi ro và đảm bảo hệ thống luôn ở trạng thái an toàn.
Ứng dụng Log Center phù hợp cho những đối tượng nào?
Doanh nghiệp nhỏ và vừa (SMBs)
Các doanh nghiệp nhỏ và vừa thường không có đủ nguồn lực để quản lý và giám sát hệ thống một cách chuyên nghiệp. Log Center cung cấp một giải pháp tiết kiệm chi phí, dễ sử dụng giúp các doanh nghiệp SMB duy trì hoạt động ổn định và bảo mật mà không cần đầu tư lớn vào hạ tầng công nghệ thông tin.
Các doanh nghiệp lớn và tổ chức đa quốc gia
Trong các tổ chức lớn và doanh nghiệp đa quốc gia, việc quản lý logs từ nhiều văn phòng và hệ thống phân tán là một thách thức lớn. Log Center hỗ trợ việc tập trung hóa quản lý logs từ các địa điểm khác nhau, đảm bảo tất cả các hoạt động được ghi nhận và phân tích một cách thống nhất, nâng cao khả năng giám sát và bảo mật toàn cầu.
Trung tâm dữ liệu và dịch vụ đám mây
Các trung tâm dữ liệu và dịch vụ đám mây cần quản lý và bảo mật một lượng lớn logs từ các máy chủ và dịch vụ khác nhau. Log Center mang tớimột giải pháp toàn diện để thu thập, phân tích và bảo vệ dữ liệu logs duy trì các dịch vụ luôn hoạt động ổn định và an toàn.
Sản phẩm đề xuất
new 
new 
new 
new 
Tổng kết
Log Center trên thiết bị NAS Synology không chỉ là một ứng dụng quản lý logs đơn thuần mà còn là một giải pháp toàn diện cho việc giám sát, bảo mật và phân tích hệ thống. Với các tính năng mạnh mẽ như thu thập logs từ nhiều nguồn, giám sát thời gian thực, cảnh báo tự động và các công cụ phân tích nâng cao, đáp ứng đầy đủ các yêu cầu của các doanh nghiệp từ nhỏ đến lớn.