




 0987.232.060
 0964.232.066
DeepFake là gì? Cách phòng chống DeepFake hiệu quả
By lúc
Views: 1078 - Category: Kiến thức công nghệ, Tin tức - On:
Deepfake là công nghệ sử dụng trí tuệ nhân tạo (AI) để tạo ra hoặc chỉnh sửa video, âm thanh sao cho giống thật, khiến người xem khó phân biệt giữa sự thật và giả mạo. Mặc dù có thể mang lại những lợi ích trong lĩnh vực giải trí và nghệ thuật, nhưng Deepfake cũng tiềm ẩn nguy cơ lớn đối với an ninh thông tin, danh tiếng cá nhân và xã hội. Hãy cùng Hà Phương tìm hiểu DeepFake là gì và cách phòng chống DeepFake hiệu quả.
DeepFake là gì?
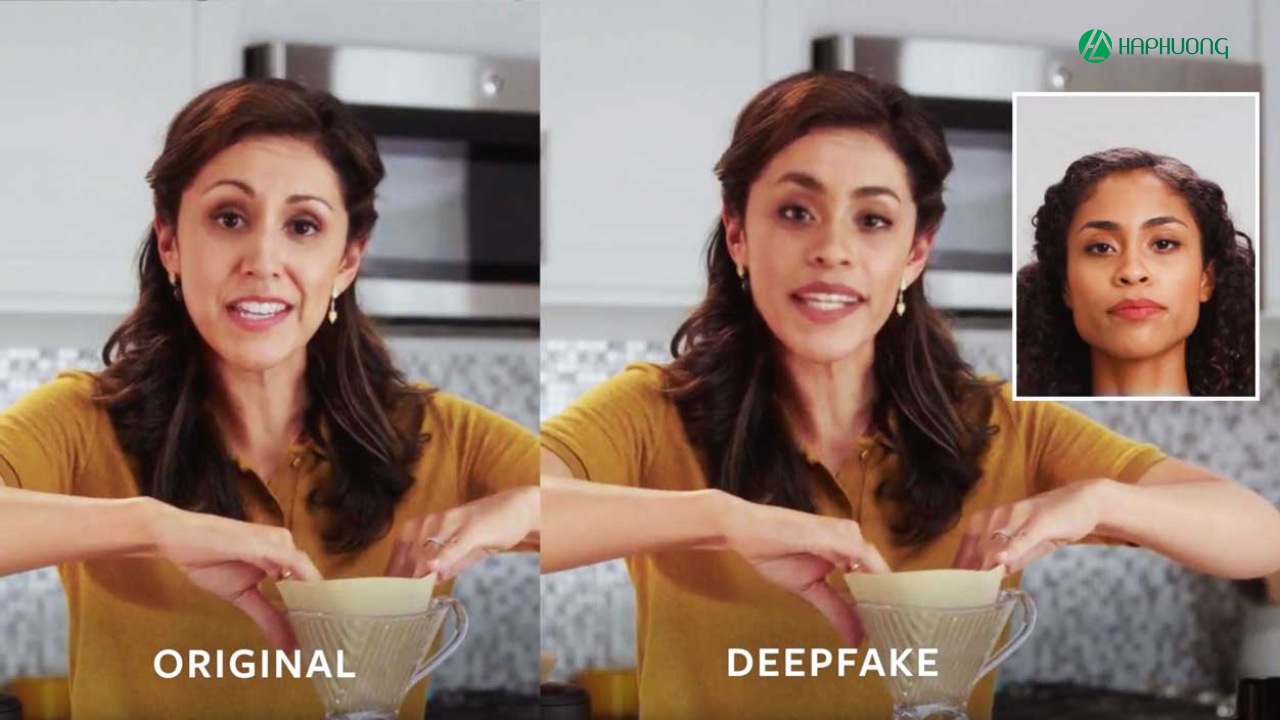
Deepfake là gì? Deepfake là một công nghệ trí tuệ nhân tạo (AI) kết hợp học sâu (deep learning) với các phương pháp tạo nội dung giả mạo. Công nghệ Deepfake cho phép tạo ra hình ảnh, âm thanh và video với độ chân thực cao đến mức có thể đánh lừa người xem. Các thuật toán học máy được sử dụng để phân tích và tổng hợp dữ liệu từ đó tạo ra các nội dung không có thật hoặc tái tạo lại các sự kiện chưa từng xảy ra.
Mặc dù công nghệ Deepfake có tiềm năng trong các lĩnh vực như giải trí, giáo dục hoặc nghệ thuật nhưng chủ yếu được biết đến với những mục đích xấu. Các video Deepfake có thể được dùng để phát tán thông tin sai lệch, tuyên truyền hoặc lừa dối công chúng, gây hậu quả nghiêm trọng.
Thuật ngữ “deepfake” xuất hiện lần đầu vào năm 2017 khi một người dùng Reddit với tên “deepfakes” công bố các video khiêu dâm chỉnh sửa, sử dụng công nghệ học sâu mã nguồn mở của Google để thay đổi khuôn mặt. Các video này đã mở đường cho sự phát triển của công nghệ Deepfake hiện đại. Ban đầu chỉ là thử nghiệm cá nhân, Deepfake nhanh chóng trở thành công cụ mạnh mẽ, đặt ra thách thức lớn về đạo đức và quản lý trong kỷ nguyên số.
Cách thức hoạt động của DeepFake
Deepfake không phải là những video hoặc hình ảnh chỉnh sửa bằng công cụ thông thường như Photoshop mà được tạo ra bằng các thuật toán chuyên biệt. Công nghệ này sử dụng máy học (Machine Learning – ML) để phân tích các đặc điểm trên khuôn mặt hoặc hành vi của con người trong hình ảnh và video. Sau đó, Deepfake tái tạo các đặc điểm này trong một bối cảnh khác, tạo ra nội dung giả mạo với độ chân thực cao.

Công nghệ Deepfake hoạt động dựa trên một mạng đối nghịch tạo sinh (Generative Adversarial Network – GAN) bao gồm hai thành phần chính: trình tạo (generator) và trình phân biệt (discriminator). Trình tạo chịu trách nhiệm xây dựng nội dung giả mạo dựa trên các mẫu đã học từ dữ liệu gốc trong khi trình phân biệt đánh giá nội dung đó để xác định mức độ giả mạo. Hai thành phần này liên tục cạnh tranh: trình tạo cải thiện nội dung để vượt qua trình phân biệt và trình phân biệt ngày càng trở nên giỏi hơn trong việc phát hiện lỗi. Quá trình này được lặp đi lặp lại giúp Deepfake ngày càng chân thực hơn.

Khi GAN tạo ra nội dung Deepfake sẽ phân tích hình ảnh hoặc video từ nhiều góc độ bao gồm chi tiết khuôn mặt, hành vi, chuyển động và mẫu giọng nói. Dữ liệu này sau đó được tinh chỉnh nhiều lần để đảm bảo nội dung cuối cùng đạt độ chính xác cao. Có hai phương pháp chính để tạo video Deepfake: một là sử dụng video gốc của mục tiêu để tái tạo hành động hoặc lời nói mà họ chưa từng làm, hai là hoán đổi khuôn mặt của mục tiêu vào video của một người khác thường được gọi là “hoán đổi khuôn mặt.” Cả hai cách đều đòi hỏi sự phối hợp chặt chẽ giữa các thuật toán để đảm bảo kết quả chân thực và thuyết phục nhất.
Các kỹ thuật phát triển công nghệ DeepFake
Sự phát triển của Deepfake ngày càng trở nên dễ dàng, chính xác và phổ biến nhờ vào việc cải tiến các công nghệ tiên tiến. Những công nghệ này giúp tạo ra nội dung giả mạo với độ chân thực cao từ hình ảnh đến âm thanh và video thông qua các phương pháp xử lý phức tạp và hiệu quả.
- Mạng đối nghịch tạo sinh (GAN): Công nghệ mạng nơ-ron GAN là nền tảng cốt lõi của Deepfake. GAN hoạt động dựa trên hai thuật toán: thuật toán tạo và thuật toán phân biệt. Hai thuật toán này phối hợp chặt chẽ, liên tục cải thiện khả năng tạo ra nội dung giả mạo và phát hiện lỗi, từ đó nâng cao chất lượng và độ chân thực của mọi sản phẩm Deepfake.
- Mạng nơ-ron tích chập (Convolutional Neural Network – CNN): được sử dụng để phân tích các mẫu trong dữ liệu trực quan, đặc biệt hiệu quả trong nhận dạng khuôn mặt và theo dõi chuyển động. CNN giúp Deepfake nắm bắt và tái tạo chính xác các chi tiết nhỏ như biểu cảm khuôn mặt hoặc cử động cơ thể từ đó đảm bảo tính đồng nhất giữa nội dung gốc và nội dung giả.
- Bộ mã hóa tự động: Bộ mã hóa tự động là một công nghệ mạng nơ-ron chuyên xác định và tái tạo các thuộc tính quan trọng của mục tiêu chẳng hạn như biểu cảm khuôn mặt, chuyển động cơ thể hoặc góc nhìn. Những thuộc tính này sau đó được áp dụng vào video nguồn để tạo ra nội dung mới, giữ nguyên tính tự nhiên và thuyết phục.
- Xử lý ngôn ngữ tự nhiên (Natural Language Processing – NLP): NLP phân tích các đặc điểm giọng nói của mục tiêu như ngữ điệu, cao độ và tốc độ nói. Sau đó, NLP tái tạo giọng nói để phù hợp với nội dung giả mạo, đảm bảo sự đồng bộ giữa âm thanh và hình ảnh.
- Điện toán hiệu suất cao (High-Performance Computing – HPC): Deepfake yêu cầu sức mạnh tính toán đáng kể để xử lý dữ liệu lớn và chạy các thuật toán phức tạp. Công nghệ HPC cung cấp nền tảng xử lý mạnh mẽ cho phép Deepfake được tạo ra nhanh chóng và với chất lượng tối ưu.
- Phần mềm chỉnh sửa video tích hợp AI: Các phần mềm chỉnh sửa video hiện đại không chỉ dựa trên thao tác thủ công mà còn tích hợp các công nghệ AI giúp thực hiện các điều chỉnh cần thiết để cải thiện tính chân thực, từ đó hỗ trợ hiệu quả trong việc phát triển nội dung Deepfake.
Deepfake có hợp pháp không?
Tính hợp pháp của Deepfake phụ thuộc vào cách công nghệ này được sử dụng và bối cảnh pháp lý tại mỗi quốc gia. Hiện nay, Deepfake không phải là một công nghệ hoàn toàn bị cấm nhưng việc sử dụng Deepfake có thể vi phạm pháp luật nếu dẫn đến các hành vi trái phép hoặc gây hại.
Deepfake được xem là hợp pháp khi được sử dụng cho các mục đích chính đáng như giải trí, giáo dục, nghệ thuật hoặc nghiên cứu công nghệ. Ví dụ, trong ngành công nghiệp điện ảnh, Deepfake có thể hỗ trợ tái tạo các diễn viên đã qua đời hoặc tạo hiệu ứng đặc biệt. Tương tự, công nghệ này còn được ứng dụng để xây dựng các mô hình đào tạo AI hoặc thử nghiệm các giải pháp bảo mật.
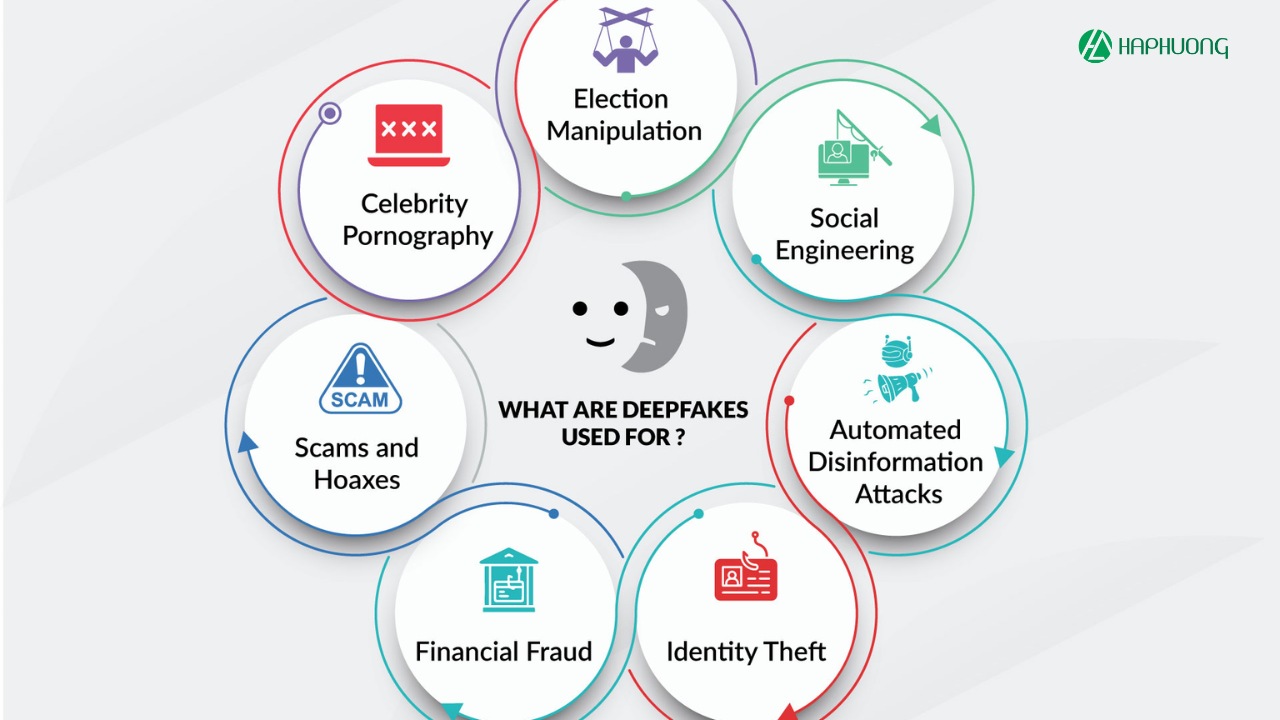
Deepfake trở thành bất hợp pháp hoặc gây tranh cãi khi được sử dụng để lừa đảo, làm giả danh tính, phát tán thông tin sai lệch hoặc xâm phạm quyền riêng tư. Các hành vi như tạo video khiêu dâm không có sự đồng ý, giả mạo phát biểu của chính trị gia hoặc sử dụng Deepfake để gian lận tài chính đều có thể bị coi là vi phạm pháp luật ở nhiều quốc gia.
Nhiều quốc gia đã và đang xây dựng khung pháp lý để điều chỉnh việc sử dụng Deepfake. Một số nơi đã ban hành luật nghiêm cấm việc sử dụng công nghệ này cho mục đích xấu, đặc biệt là liên quan đến tội phạm mạng, lừa đảo hoặc xâm phạm danh dự cá nhân. Tuy nhiên, quy định pháp lý về Deepfake vẫn còn mới mẻ và chưa đồng bộ trên toàn cầu, khiến việc kiểm soát và xử lý các vi phạm liên quan trở nên phức tạp.
Một số rủi ro của công nghệ DeepFake
Mặc dù phần lớn là hợp pháp nhưng deepfake vẫn gây ra những nguy hiểm như:
- Tống tiền và tổn hại danh tiếng: Deepfake có thể tạo ra các tình huống nguy hiểm, khi hình ảnh hoặc video của nạn nhân bị chỉnh sửa để đặt họ vào các tình huống nhạy cảm, phi pháp hoặc không phù hợp. Điều này không chỉ khiến nạn nhân bị tổn hại danh tiếng mà còn đẩy họ vào các rắc rối pháp lý nghiêm trọng.
- Lan truyền thông tin sai lệch về chính trị: Các tác nhân xấu có thể sử dụng Deepfake để tạo ra nội dung giả mạo nhằm tác động đến nhận thức công chúng, bao gồm các video hoặc phát ngôn giả của các chính trị gia có thể gây chia rẽ xã hội hoặc ảnh hưởng đến quan điểm cử tri.
- Can thiệp vào bầu cử: Deepfake đã được sử dụng để tạo các video giả mạo về ứng cử viên trong các cuộc bầu cử. Những nội dung này có thể được thiết kế để hạ thấp uy tín hoặc thậm chí làm sai lệch kết quả bầu cử.
- Thao túng giá cổ phiếu: Một rủi ro lớn khác của Deepfake là sử dụng nội dung giả mạo để tác động đến thị trường tài chính. Ví dụ, các video giả về sự thất bại của doanh nghiệp hoặc thành công giả tạo có thể làm tăng hoặc giảm giá cổ phiếu, gây thiệt hại lớn cho nhà đầu tư.
- Lừa đảo: Deepfake có thể mạo danh một cá nhân để đánh cắp tài khoản tài chính hoặc thông tin nhận dạng cá nhân. Trong nhiều trường hợp, công nghệ này đã được sử dụng để giả mạo giọng nói hoặc hình ảnh của giám đốc điều hành nhằm truy cập thông tin nhạy cảm trong doanh nghiệp.
- Tạo nội dung khiêu dâm trả thù: Một trong những ứng dụng phi đạo đức đáng lo ngại nhất của Deepfake là sản xuất nội dung khiêu dâm giả mạo, trong đó phụ nữ thường bị tổn hại nhiều hơn nam giới. Điều này gây ra hậu quả tâm lý nghiêm trọng và vi phạm nghiêm trọng quyền riêng tư cá nhân.
- Tạo lòng tin vào bằng chứng video: Khi Deepfake trở nên phổ biến, mọi người có thể bắt đầu nghi ngờ tính xác thực của các video chân thực, dẫn đến một cuộc khủng hoảng niềm tin vào bằng chứng video, gây khó khăn trong việc chứng minh sự thật trong các vụ việc pháp lý hoặc các tranh chấp công khai.
- Đánh lừa các biện pháp bảo mật: Deepfake có khả năng vượt qua các hệ thống nhận dạng khuôn mặt hoặc giọng nói, đe dọa các hệ thống bảo mật được thiết kế để bảo vệ dữ liệu hoặc kiểm soát truy cập, mở ra cơ hội cho các hành vi xâm nhập trái phép vào hệ thống.
Deepfake thường được sử dụng như thế nào?
- Nghệ thuật: Công nghệ Deepfake đang được ứng dụng trong lĩnh vực nghệ thuật để tạo ra những tác phẩm mới mẻ như tạo giọng hát của các nghệ sĩ nổi tiếng nhằm sáng tác nhạc mới. Trong ngành điện ảnh và trò chơi điện tử, Deepfake hỗ trợ chỉnh sửa giọng nói hoặc hình ảnh của diễn viên, đặc biệt trong các cảnh khó quay hoặc tái hiện hình ảnh những diễn viên đã qua đời. Bên cạnh đó, công nghệ này còn được sử dụng để tạo ra các nội dung châm biếm và nhại lại mang đến yếu tố giải trí độc đáo.
- Tống tiền và tổn hại danh tiếng: Một trong những cách sử dụng tiêu cực của Deepfake là tạo các video giả mạo để đưa mục tiêu vào những tình huống bất hợp pháp hoặc nhạy cảm, như phát ngôn sai lệch, sử dụng chất kích thích hoặc tham gia vào các hành vi không phù hợp. Đặc biệt, phim khiêu dâm Deepfake không có sự đồng thuận thường được dùng trong các hành vi trả thù hoặc tống tiền, gây tổn hại nghiêm trọng đến danh dự và tâm lý của nạn nhân.
- Dịch vụ phản hồi người gọi: Trong các dịch vụ lễ tân, Deepfake được sử dụng để cung cấp phản hồi cá nhân hóa, giúp người gọi nhận được câu trả lời nhanh chóng và chính xác hơn. Những ứng dụng này cải thiện trải nghiệm của khách hàng, đặc biệt trong các hệ thống tự động.
- Hỗ trợ khách hàng qua điện thoại: Deepfake được tích hợp trong các dịch vụ hỗ trợ khách hàng, như kiểm tra tài khoản ngân hàng hoặc xử lý các yêu cầu cơ bản, giúp tiết kiệm thời gian và tối ưu hóa hiệu quả dịch vụ.
- Bằng chứng sai: Deepfake tạo ra các hình ảnh hoặc âm thanh giả mạo có thể được sử dụng làm bằng chứng trong các vụ án, khiến cho quá trình điều tra hoặc xét xử bị ảnh hưởng nghiêm trọng.
- Chiến dịch video chi phí thấp: Các nhà tiếp thị có thể giảm chi phí sản xuất video bằng cách sử dụng Deepfake để tạo nội dung từ các hình ảnh và âm thanh hiện có mà không cần diễn viên trực tiếp tham gia.
- Gian lận: Deepfake đang là công cụ để thực hiện các hành vi lừa đảo như giả mạo danh tính nhằm chiếm đoạt tài sản hoặc truy cập thông tin nhạy cảm.
- Thông tin sai lệch và thao túng chính trị: Các video Deepfake giả mạo phát ngôn của chính trị gia hoặc lãnh đạo được sử dụng để thao túng dư luận, lan truyền thông tin sai lệch hoặc gây chia rẽ trong xã hội.
- Thao túng cổ phiếu: Deepfake có thể tạo ra các tài liệu hoặc video giả mạo để tác động đến giá cổ phiếu của công ty như tạo ra tin đồn về thất bại kinh doanh hoặc công nghệ đột phá.
- Nhắn tin: Trong tương lai, Deepfake có thể được sử dụng để sao chép phong cách nhắn tin của cá nhân gây ra nguy cơ lừa đảo qua tin nhắn.
- Giáo dục: Các nền tảng giáo dục đang tích hợp Deepfake để phát triển gia sư AI, giúp học sinh tiếp cận với các phương pháp học tập cá nhân hóa và hiệu quả hơn.
Các phương pháp phát hiện DeepFake
Công nghệ Deepfake dù tiên tiến vẫn tồn tại những dấu hiệu bất thường giúp nhận diện. Dưới đây là các tiêu chí để phát hiện video hoặc hình ảnh Deepfake:
- Chuyển động mắt không tự nhiên: Mắt con người thường theo dõi và phản ứng tự nhiên với các đối tượng xung quanh. Tuy nhiên, trong video Deepfake, chuyển động mắt thường thiếu linh hoạt hoặc không đồng bộ tạo cảm giác không tự nhiên.
- Thiếu chớp mắt: Hành động chớp mắt là phản xạ tự nhiên của con người. Công nghệ Deepfake gặp khó khăn khi tái tạo hành động này dẫn đến tình trạng nhân vật trong video ít hoặc không chớp mắt.

- Biểu cảm khuôn mặt bất thường: Biểu cảm khuôn mặt trong video Deepfake thường không tự nhiên hoặc thiếu tính linh hoạt. Điều này xuất phát từ việc các thuật toán ghép khuôn mặt thường không thể tái tạo hoàn hảo các biểu cảm phức tạp.
- Hình dạng cơ thể không tự nhiên: Deepfake chủ yếu tập trung vào khuôn mặt dẫn đến việc hình dạng cơ thể thường bị méo mó hoặc không đồng nhất, đặc biệt khi nhân vật di chuyển.
- Tóc không thực tế: Công nghệ Deepfake thường không thể tái hiện chính xác các chi tiết phức tạp như tóc rối, xoăn hoặc sợi tóc nhỏ. Tóc trong video Deepfake có thể trông cứng nhắc hoặc không giống thật.
- Màu da bất thường: Một dấu hiệu khác của Deepfake là màu da không tự nhiên, thường xuất hiện dưới dạng các mảng màu không đồng đều, thiếu ánh sáng phản chiếu thực tế.
- Vị trí đầu và thân không đồng nhất: Deepfake thường gặp vấn đề khi kết hợp chuyển động của đầu và thân, dẫn đến hình ảnh giật cục, không khớp hoặc các chi tiết bị méo mó khi nhân vật quay đầu hoặc di chuyển.
- Ánh sáng và bóng đổ bất thường: Deepfake khó xử lý các yếu tố ánh sáng phức tạp, dẫn đến các vùng bóng đổ không hợp lý hoặc sự thay đổi ánh sáng không khớp với môi trường xung quanh.
- Nhép môi kém chính xác: Các video Deepfake thường có sự không đồng bộ giữa chuyển động môi và lời nói, tạo cảm giác như nhân vật đang “hát nhép.”
- Chuyển động và góc nhìn không tự nhiên: Các chuyển động trong video Deepfake có thể trông cứng nhắc hoặc thiếu sự mượt mà. Ngoài ra, một số bộ phận cơ thể hoặc vật thể xung quanh có thể biến mất hoặc bị bóp méo khi tương tác với nhau.
Cách phòng chống DeepFake hiệu quả
Deepfake đang ngày càng trở thành một mối đe dọa lớn đối với an ninh thông tin và uy tín cá nhân. Để phòng chống hiệu quả, cần áp dụng một loạt các biện pháp như sau:
Quy tắc truyền thông xã hội
Các nền tảng truyền thông xã hội lớn đã thực hiện nhiều biện pháp để chống lại Deepfake và ngăn chặn sự lan truyền của nội dung giả mạo. Facebook đã hợp tác với các nhà nghiên cứu từ các trường đại học để phát triển công cụ phát hiện Deepfake đồng thời thực thi các lệnh cấm đối với nội dung giả mạo này.
Twitter cũng đã ban hành các chính sách ngăn chặn video giả và đang nỗ lực gắn thẻ các video Deepfake thay vì xóa chúng ngay lập tức, giúp người dùng dễ dàng nhận diện các nội dung này.
YouTube, trong một cam kết quan trọng, đã tuyên bố sẽ chặn mọi video Deepfake liên quan đến các sự kiện quan trọng như cuộc bầu cử và điều tra dân số tại Hoa Kỳ năm 2020, qua đó giảm thiểu tác động của Deepfake trong các vấn đề chính trị.
Nghiên cứu và phát triển công nghệ phát hiện Deepfake
Trong lĩnh vực nghiên cứu, các nhà khoa học đã và đang phát triển những giải pháp tiên tiến nhằm phát hiện Deepfake. Các công nghệ này sử dụng các phương pháp phân tích hình ảnh và video để nhận diện sự giả mạo. Tuy nhiên, một vấn đề lớn là khi công nghệ Deepfake ngày càng tiến bộ, các biện pháp phát hiện có thể trở nên kém hiệu quả. Do đó, các giải pháp này cần liên tục được cập nhật để theo kịp sự phát triển của công nghệ tạo video giả, đồng thời nâng cao độ chính xác trong việc nhận diện và xử lý các video mạo danh.
Sử dụng chương trình lọc
Một biện pháp hữu ích khác trong việc ngăn chặn Deepfake là sử dụng các chương trình lọc thông minh. Công ty AI DeepTrace đã phát triển một hệ thống hoạt động tương tự như phần mềm chống vi-rút, giúp phát hiện và cách ly nội dung giả mạo ngay từ đầu. Chương trình này có khả năng phân tích các video và hình ảnh, phân biệt được nội dung thật và giả, sau đó chuyển hướng các video giả mạo vào vùng cách ly.
Tương tự, Reality Defender, một sáng kiến của AI Foundation cũng nhắm đến việc gắn thẻ các video bị thao túng trước khi chúng có thể gây hại hoặc lan truyền, từ đó giảm thiểu rủi ro cho người dùng và tổ chức.
Thực hành tốt nhất của doanh nghiệp
Các doanh nghiệp cũng đóng một vai trò quan trọng trong việc chống lại Deepfake. Một trong những biện pháp thiết yếu là giúp nhân viên nhận diện các dấu hiệu của video và hình ảnh giả mạo. Các công ty cần cung cấp đào tạo và các tài liệu hướng dẫn cho người dùng để họ có thể nhận biết các cuộc tấn công mạng và hoạt động gian lận trực tuyến.
Bên cạnh đó, các doanh nghiệp cần xây dựng các quy trình bảo mật chặt chẽ, giám sát việc sử dụng các công cụ và nền tảng trực tuyến, đồng thời triển khai các biện pháp bảo vệ để ngăn ngừa các video Deepfake ảnh hưởng đến danh tiếng và hoạt động của công ty.
Quy định pháp lý
Ở mức độ pháp lý, Hoa Kỳ đã ban hành nhiều luật để đối phó với mối đe dọa từ Deepfake. Một số tiểu bang đã thông qua luật hình sự hóa việc sử dụng Deepfake trong các hành vi xâm phạm danh dự, uy tín của cá nhân, đặc biệt là trong việc phát tán nội dung khiêu dâm hoặc can thiệp vào các cuộc bầu cử.
Đặc biệt, Đạo luật Ủy quyền Quốc phòng Quốc gia (NDAA) đã đưa ra các quy định về việc sử dụng công nghệ Deepfake trong các lĩnh vực an ninh quốc gia và bầu cử. Các đạo luật này không chỉ giúp ngăn chặn hành vi xâm phạm quyền riêng tư mà còn đảm bảo tính minh bạch và công bằng trong các quá trình bầu cử và các hoạt động chính trị quan trọng khác.
Sản phẩm đề xuất


Tổng kết
Mặc dù công nghệ Deepfake đang phát triển mạnh mẽ và có thể mang lại nhiều ứng dụng tích cực nhưng cũng đem lại không ít thách thức về an ninh và đạo đức. Để đối phó với những nguy cơ mà Deepfake gây ra, cần có sự kết hợp giữa các biện pháp công nghệ tiên tiến, sự nâng cao nhận thức cộng đồng và các quy định pháp lý chặt chẽ. Việc phòng chống Deepfake hiệu quả không chỉ bảo vệ sự thật mà còn góp phần xây dựng một môi trường số an toàn và minh bạch.







