




 0987.232.060
 0964.232.066
Deep Packet Inspection (DPI) là gì? Bảo vệ thiết bị trên từng gói tin
By lúc
Views: 1879 - Category: Kiến thức công nghệ - On:
Trong thời đại công nghệ ngày nay, khi mà an ninh mạng ngày càng trở thành mối quan tâm lớn đối với các tổ chức và cá nhân, việc bảo vệ hệ thống mạng khỏi các mối đe dọa tiềm ẩn là điều vô cùng quan trọng. Một trong những công cụ mạnh mẽ giúp tăng cường bảo mật mạng chính là Deep Packet Inspection (DPI). Đây là công nghệ cho phép kiểm tra chi tiết nội dung của các gói dữ liệu đang di chuyển trong mạng, không chỉ dừng lại ở các thông tin về địa chỉ IP hay cổng giao tiếp mà còn phân tích sâu vào dữ liệu bên trong. DPI không chỉ giúp phát hiện các cuộc tấn công mạng, phần mềm độc hại, mà còn hỗ trợ ngăn ngừa việc rò rỉ dữ liệu và tối ưu hóa lưu lượng mạng. Hãy cùng Hà Phương tìm hiểu Deep Packet Inspection trong bài viết dưới đây.

Deep Packet Inspection (DPI) là gì?
Deep packet inspection (DPI), còn được gọi là packet sniffing có nghĩa là phân tích sâu các gói, là một phương pháp kiểm tra nội dung của các gói dữ liệu khi chúng đi qua một điểm kiểm tra trên mạng. Với các loại kiểm tra gói có trạng thái thông thường, thiết bị chỉ kiểm tra thông tin trong tiêu đề của gói như địa chỉ Giao thức Internet (IP) đích, địa chỉ IP nguồn và số port. Tuy nhiên, DPI kiểm tra phạm vi siêu dữ liệu và dữ liệu lớn hơn được kết nối với mỗi gói mà thiết bị giao tiếp, quy trình kiểm tra bao gồm kiểm tra cả tiêu đề và dữ liệu mà gói đang mang.

Do đó, DPI cung cấp một cơ chế hiệu quả hơn để thực hiện lọc gói tin mạng. Ngoài khả năng kiểm tra của các công nghệ đánh hơi gói tin thông thường, DPI có thể tìm thấy các mối đe dọa ẩn trong luồng dữ liệu, chẳng hạn như các nỗ lực đánh cắp dữ liệu, vi phạm chính sách nội dung, phần mềm độc hại,…
Nguyên lý hoạt động của Deep Packet Inspection
DPI là một hình thức lọc gói tin nâng cao, thường được tích hợp trong tường lửa (firewall) và hoạt động ở tầng Ứng dụng (Application Layer) trong mô hình OSI.
Deep Packet Inspection (DPI) hoạt động bằng cách kiểm tra nội dung của từng gói dữ liệu khi chúng đi qua một điểm kiểm soát trong mạng. Thay vì chỉ xem các thông tin cơ bản ở tiêu đề như phương pháp kiểm tra thông thường, DPI có thể mở và phân tích nội dung thực của gói tin.

DPI sử dụng các bộ quy tắc hoặc chính sách do người dùng, nhà cung cấp dịch vụ Internet, quản trị viên mạng hoặc hệ thống cài đặt. Những quy tắc này giúp xác định hành động cần thực hiện đối với mỗi gói tin, cho phép kiểm tra và xử lý dữ liệu trong thời gian thực để đáp ứng nhu cầu bảo mật hoặc quản lý mạng.
Bên cạnh đó, DPI có thể xác định nguồn gốc của các gói tin, chẳng hạn như dịch vụ hay ứng dụng nào đã gửi dữ liệu. DPI còn có khả năng kết hợp với các bộ lọc để tìm và quản lý lưu lượng từ các nguồn cụ thể như các trang mạng xã hội (Twitter, Facebook) hoặc từ một địa chỉ IP xác định, giúp chuyển hướng, chặn hoặc giới hạn truy cập từ các dịch vụ hoặc nguồn không mong muốn, hỗ trợ kiểm soát mạng hiệu quả hơn và bảo vệ hệ thống trước các mối đe dọa.
Kỹ thuật của Deep Packet Inspection (DPI)
Các kỹ thuật của Deep Packet Inspection (DPI) được áp dụng trong hai loại sản phẩm chính: tường lửa có tích hợp tính năng phát hiện xâm nhập (IDS) và hệ thống IDS riêng biệt, nhằm bảo vệ mạng hiệu quả hơn bằng cách kiểm tra nội dung của từng gói dữ liệu đi qua mạng. Các kỹ thuật DPI phổ biến bao gồm:
- Pattern/signature matching: Đây là phương pháp dựa trên cơ sở dữ liệu chứa các mẫu hoặc chữ ký của các cuộc tấn công mạng đã được ghi nhận. Tường lửa hoặc IDS sử dụng kỹ thuật này để so sánh từng gói dữ liệu với các mẫu đã biết nhằm phát hiện và ngăn chặn các cuộc tấn công trùng khớp. Tuy nhiên, hạn chế lớn nhất của kỹ thuật này là chỉ có hiệu quả với các cuộc tấn công đã biết, các cuộc tấn công mới chưa được phát hiện sẽ không được nhận diện bằng phương pháp này.
- Protocol anomaly: Phương pháp này dựa trên nguyên tắc “từ chối mặc định” (deny by default) để phát hiện các bất thường trong dữ liệu. Thay vì chỉ so khớp với một danh sách chữ ký có sẵn, Protocol anomaly dựa trên các quy định giao thức để xác định nội dung hợp lệ, từ chối tất cả nội dung không tuân thủ giao thức. Phương pháp này có thể nhận diện được các cuộc tấn công chưa biết vì nó không dựa vào các mẫu cố định, mà phát hiện bất thường dựa trên sự vi phạm chuẩn giao thức.
- IPS solutions: Hệ thống ngăn chặn xâm nhập (IPS) cũng triển khai DPI để kiểm tra và ngăn chặn các cuộc tấn công theo thời gian thực. Mặc dù IPS hoạt động tương tự như IDS, nhưng có thêm khả năng chặn ngay các cuộc tấn công khi phát hiện ra. Tuy nhiên, thách thức lớn nhất khi sử dụng kỹ thuật này là nguy cơ cảnh báo sai, có thể làm giảm độ chính xác. Để hạn chế điều này, các chính sách cụ thể có thể được thiết lập để tối ưu hóa quá trình phát hiện.

Lợi ích của Deep Packet Inspection (DPI)
Vì DPI mang lại cho bạn khả năng hiển thị và bảo vệ ứng dụng tốt hơn nên việc tích hợp DPI vào hệ thống của bạn sẽ mang lại một số lợi ích như sau:
- Khả năng hiển thị và bảo vệ ứng dụng: Deep Packet Inspection (DPI) giúp tăng cường khả năng hiển thị và bảo vệ ứng dụng của bạn. Người dùng có thể xem rõ hơn các dữ liệu đi qua mạng, giúp dễ dàng theo dõi thông tin về nguồn gốc, đích đến và bản chất của từng gói dữ liệu.
- Quản lý mạng hiệu quả hơn: DPI cho phép người dùng quản lý mạng dễ dàng và chủ động. DPI giúp lập trình tường lửa để kiểm tra từng gói dữ liệu di chuyển qua mạng, từ đó kiểm soát các dữ liệu cụ thể, định tuyến đúng cách và xử lý dữ liệu hợp lý.
- Tăng cường bảo mật và chống lại các mối đe dọa: Một lợi ích lớn của DPI là khả năng bảo vệ mạng khỏi các mối đe dọa tiềm ẩn. Tin tặc có thể lợi dụng một số trang web hoặc ứng dụng để phát động các cuộc tấn công, và DPI giúp chặn dữ liệu từ những nguồn nguy hiểm này. Thêm vào đó, DPI có thể kiểm tra bên trong tải trọng của gói dữ liệu, xác định và ngăn chặn các gói nguy hiểm mà tường lửa thông thường có thể bỏ qua, từ đó bảo vệ an toàn cho hệ thống mạng.
- Kiểm soát lưu lượng mạng thông minh hơn: DPI cung cấp các tùy chọn nâng cao để kiểm soát lưu lượng mạng, đặc biệt hữu ích cho các dịch vụ yêu cầu chất lượng kết nối ổn định như VoIP hoặc Zoom. DPI có thể ưu tiên các lưu lượng này để tránh tình trạng gián đoạn trong cuộc gọi hoặc hội nghị trực tuyến, đảm bảo các dịch vụ quan trọng luôn được ưu tiên khi mạng hoạt động quá tải.
- Ứng dụng trong kiểm duyệt và giám sát: Ngoài việc hỗ trợ bảo mật và quản lý dữ liệu, DPI còn được sử dụng trong các hoạt động kiểm duyệt internet. Chính phủ có thể dùng DPI để quét lưu lượng, chặn các truyền tải từ nguồn không được phê duyệt, đặc biệt là các nguồn từ bên ngoài quốc gia hoặc các trang web mà họ coi là mối đe dọa. Đồng thời, DPI có thể được dùng để giám sát thông tin liên lạc và khai thác dữ liệu từ internet, phục vụ các mục đích kiểm soát và quản lý thông tin trong phạm vi rộng lớn.
Hạn chế của Deep Packet Inspection (DPI)
- Tăng nguy cơ tạo ra lỗ hổng bảo mật mới: Mặc dù DPI giúp bảo vệ mạng trước nhiều mối đe dọa như các cuộc tấn công tràn bộ đệm, tấn công từ chối dịch vụ và phần mềm độc hại, nó cũng có thể tạo ra những lỗ hổng mới. Kẻ tấn công có thể lợi dụng chính DPI để triển khai các cuộc tấn công theo cách tinh vi hơn trong các danh mục tương tự, làm tăng nguy cơ cho hệ thống.
- Tăng độ phức tạp cho hệ thống bảo mật: DPI làm phức tạp thêm các cấu hình tường lửa và phần mềm bảo mật hiện có, vì quá trình cài đặt và tích hợp đòi hỏi sự quản lý và theo dõi cẩn thận. Để duy trì hiệu quả, DPI cần được cập nhật thường xuyên và điều chỉnh linh hoạt, làm tăng khối lượng công việc cho nhóm bảo mật và có thể dẫn đến rủi ro nếu không được bảo trì đúng cách.
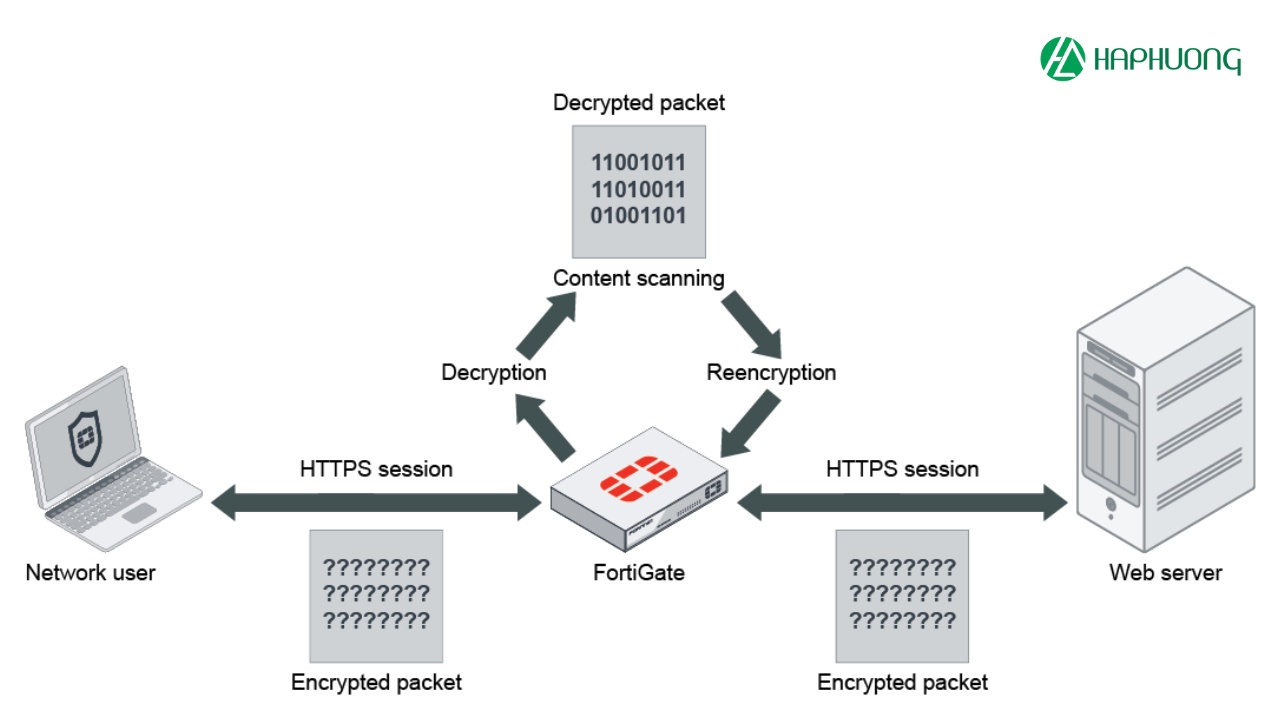
- Giảm hiệu suất mạng: DPI có thể làm giảm tốc độ và hiệu suất của mạng. Do DPI phải phân tích chi tiết từng gói dữ liệu, việc này dễ gây tắc nghẽn, làm chậm lưu lượng và tăng áp lực cho bộ xử lý tường lửa khi phải giải mã và kiểm tra dữ liệu. Hạn chế này dễ nhận thấy khi mạng có lưu lượng lớn, gây ảnh hưởng tới trải nghiệm người dùng và hiệu quả hoạt động chung của mạng.

Ứng dụng của Deep Packet Inspection (DPI)
DPI có nhiều ứng dụng thực tiễn giúp tăng cường bảo mật, kiểm soát truy cập và tối ưu hóa hiệu suất mạng. Dưới đây là một số trường hợp điển hình mà DPI có thể hỗ trợ:
- Phát hiện và ngăn chặn tấn công (IDS/IPS): DPI có thể hoạt động như một hệ thống phát hiện xâm nhập (IDS) hoặc một hệ thống ngăn chặn xâm nhập (IPS) giúp phát hiện các loại tấn công mà tường lửa truyền thống có thể không nhận diện được. DPI sẽ phân tích các gói dữ liệu đi qua mạng và phát hiện ra những hành động bất thường, từ đó cảnh báo hoặc ngăn chặn ngay lập tức các mối đe dọa.
- Bảo vệ mạng khỏi phần mềm độc hại: DPI có thể giúp bảo vệ mạng của công ty khỏi phần mềm gián điệp hoặc vi-rút khi nhân viên sử dụng laptop hoặc kết nối VPN. Nếu một nhân viên vô tình phát tán phần mềm độc hại từ thiết bị của họ, DPI sẽ phát hiện và ngăn chặn ngay, bảo vệ hệ thống mạng khỏi các nguy cơ tiềm ẩn.
- Kiểm soát ứng dụng và giảm thiểu rủi ro: Với DPI, người dùng có thể tạo ra các quy tắc để kiểm soát các ứng dụng mà nhân viên có thể sử dụng. Nếu có ứng dụng nào tiềm ẩn nguy cơ gây hại cho mạng hoặc làm giảm năng suất, DPI sẽ giúp xác định và ngăn chặn việc truy cập vào các ứng dụng đó, hoặc điều hướng lại lưu lượng dữ liệu đến từ chúng.
- Tối ưu hóa lưu lượng mạng và ưu tiên thông điệp quan trọng: DPI rất hữu ích cho việc quản lý lưu lượng mạng. Nếu có một thông điệp hoặc dữ liệu quan trọng cần được ưu tiên, DPI sẽ giúp chuyển các gói dữ liệu quan trọng đi trước, đảm bảo chúng được truyền tải nhanh chóng mà không bị trì hoãn bởi các gói không quan trọng.
- Bảo vệ thiết bị IoT khỏi tấn công: Các nhà cung cấp dịch vụ Internet (ISP) có thể sử dụng DPI để bảo vệ các thiết bị Internet of Things (IoT) khỏi các cuộc tấn công. DPI giúp phát hiện và ngăn chặn các yêu cầu độc hại nhắm vào thiết bị IoT, từ đó bảo vệ các thiết bị này khỏi bị khai thác trong các cuộc tấn công như từ chối dịch vụ phân tán (DDoS).
- Chặn phần mềm độc hại: DPI có thể kết hợp với các thuật toán bảo mật để phát hiện và ngăn chặn phần mềm độc hại ngay khi nó cố gắng xâm nhập vào mạng. Trong trường hợp sử dụng tường lửa thế hệ tiếp theo (NGFW), DPI sẽ giúp nhận diện phần mềm độc hại trước khi nó vào được mạng nội bộ, bảo vệ tài sản và hệ thống của bạn khỏi những mối nguy hiểm. Bên cạnh đó, DPI cung cấp khả năng giám sát toàn bộ mạng cho người quản trị. Với phương pháp phân tích heuristic, DPI có thể nhận diện các hoạt động bất thường trong dữ liệu, giúp phát hiện những hành vi khả nghi mà tường lửa thông thường khó phát hiện. Heuristic sẽ kiểm tra các gói dữ liệu để tìm ra dấu hiệu của mối đe dọa tiềm ẩn, giúp ngăn chặn phần mềm độc hại trước khi nó gây hại.
- Ngăn chặn rò rỉ dữ liệu: DPI cũng có thể được sử dụng để kiểm tra lưu lượng ra khi nó cố gắng thoát khỏi mạng. Do đó, các doanh nghiệp có thể thiết lập các bộ lọc được thiết kế để ngăn chặn việc rò rỉ dữ liệu. Bạn cũng có thể sử dụng DPI để tìm ra dữ liệu của mình đang đi đâu.
- Thực thi chính sách nội dung: Với DPI, người dùng có được khả năng hiển thị ứng dụng nâng cao, cho phép người dùng hạn chế quyền truy cập hoặc chặn các ứng dụng trái phép hoặc đáng ngờ. Bạn cũng có thể sử dụng khả năng phân tích của DPI để chặn các mẫu sử dụng vi phạm chính sách của công ty. DPI cũng có thể được sử dụng để chặn quyền truy cập trái phép vào dữ liệu cụ thể cho các ứng dụng được công ty chấp thuận.
Sản phẩm đề xuất


Tổng kết
Như vậy, Deep Packet Inspection (DPI) là công nghệ quan trọng giúp bảo vệ an ninh mạng bằng cách phân tích chi tiết các gói dữ liệu, từ đó phát hiện và ngăn chặn các mối đe dọa như phần mềm độc hại và rò rỉ dữ liệu. DPI không chỉ hỗ trợ bảo mật mà còn tối ưu hóa hiệu suất mạng, giúp quản lý lưu lượng hiệu quả hơn. Dù có những yêu cầu về bảo mật và quyền riêng tư, DPI vẫn là công cụ cần thiết trong việc duy trì an toàn cho các hệ thống mạng hiện đại.







