




 0987.232.060
 0964.232.066
Các biện pháp bảo vệ dữ liệu an toàn và hiệu quả
By lúc
Views: 9062 - Category: Kiến thức công nghệ, Tin tức - On:
Trong thời đại số hóa hiện nay, dữ liệu trở thành một trong những tài sản quý giá nhất của các cá nhân, doanh nghiệp và tổ chức. Bảo vệ dữ liệu khỏi các mối đe dọa như tấn công mạng, mất mát hoặc truy cập trái phép không chỉ là nhiệm vụ của các chuyên gia công nghệ thông tin mà còn là trách nhiệm của mọi cá nhân. Bài viết dưới đây Hà Phương sẽ đề cập đến những biện pháp bảo vệ dữ liệu an toàn và hiệu quả giúp giảm thiểu rủi ro và đảm bảo thông tin của bạn sẽ luôn được bảo vệ.

Xác định và phân loại dữ liệu
Đầu tiên, để bảo vệ dữ liệu một cách hiệu quả, cần phải xác định loại dữ liệu cần bảo vệ và mức độ quan trọng của dữ liệu đó. Dữ liệu có thể bao gồm thông tin cá nhân, tài liệu nội bộ, thông tin khách hàng, hay dữ liệu tài chính. Phân loại dữ liệu dựa trên mức độ nhạy cảm giúp xác định các biện pháp bảo mật cần thiết cho từng loại dữ liệu.
Dữ liệu tài chính hoặc thông tin nhận dạng cá nhân (PII) cần được bảo vệ nghiêm ngặt hơn so với các thông tin ít nhạy cảm khác. Các biện pháp bảo mật có thể bao gồm mã hóa, kiểm soát truy cập, và giám sát liên tục.

Mã hóa dữ liệu
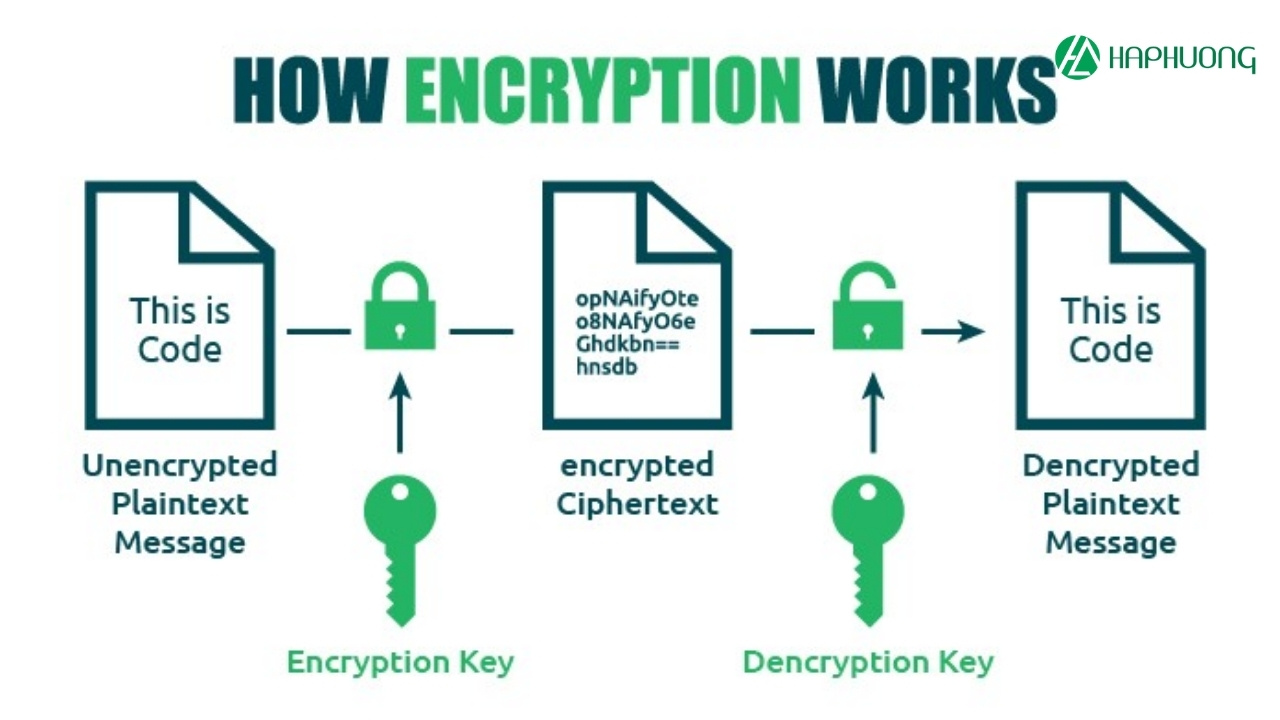
Mã hóa là một trong những biện pháp bảo vệ dữ liệu hiệu quả nhất. Khi dữ liệu được mã hóa, dữ liệu sẽ trở nên vô nghĩa đối với bất kỳ ai không có khóa giải mã phù hợp. Mã hóa có thể được áp dụng cho dữ liệu đang được truyền tải (trên mạng) và khi nó đang được lưu trữ.
Có nhiều loại mã hóa khác nhau, nhưng phổ biến nhất là AES (Advanced Encryption Standard) với độ dài khóa từ 128 bit đến 256 bit. Mã hóa AES 256 bit được coi là tiêu chuẩn vàng trong mã hóa dữ liệu, cung cấp mức độ bảo mật cao và đã được chứng minh là rất khó bị phá vỡ.
Ngoài ra, mã hóa end-to-end (E2EE) là một biện pháp bảo mật mạnh mẽ khi dữ liệu được mã hóa trên thiết bị của người gửi và chỉ được giải mã trên thiết bị của người nhận, không một ai kể cả các nhà cung cấp dịch vụ có thể truy cập vào nội dung dữ liệu.
Sao lưu và phục hồi dữ liệu
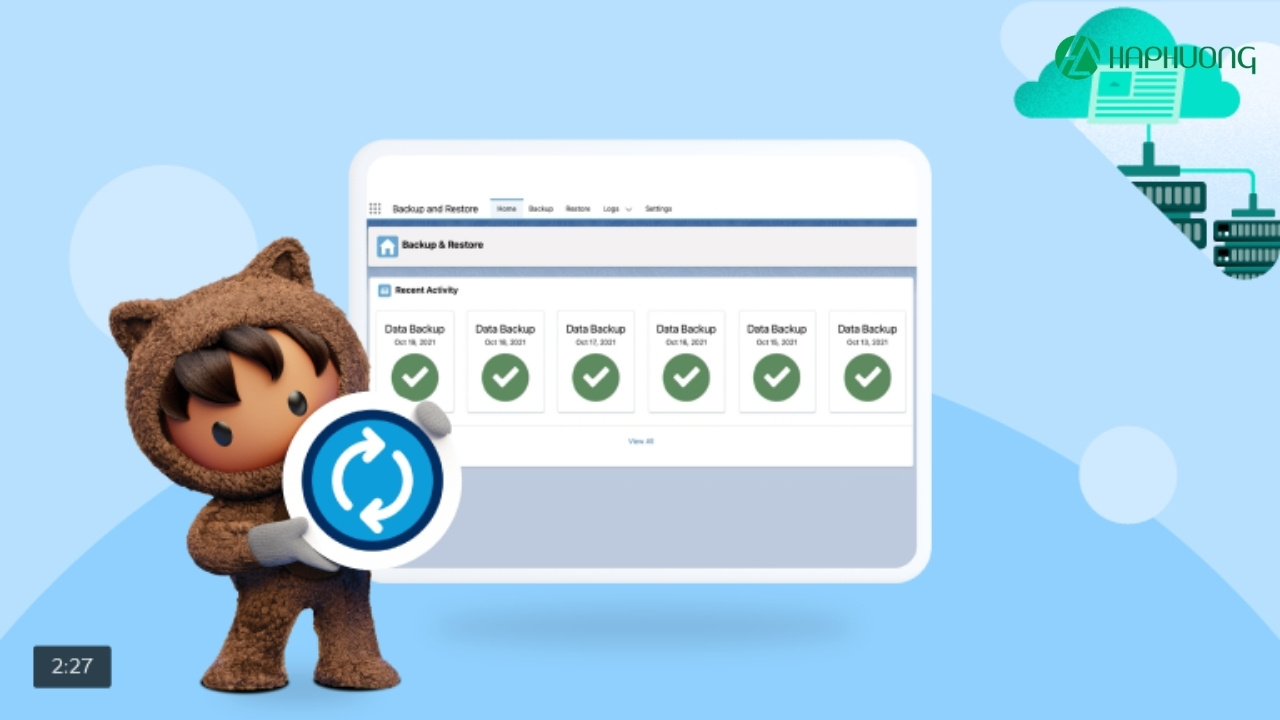
Sao lưu dữ liệu là một biện pháp phòng ngừa quan trọng trong việc bảo vệ dữ liệu khỏi các sự cố không mong muốn như mất mát dữ liệu, lỗi phần cứng hoặc tấn công ransomware. Sao lưu dữ liệu đảm bảo bạn có thể khôi phục lại thông tin quan trọng khi cần thiết.
Để đảm bảo an toàn, dữ liệu nên được sao lưu tại nhiều địa điểm khác nhau, bao gồm cả sao lưu trực tuyến (cloud backup) và sao lưu ngoại tuyến (local backup). Các doanh nghiệp có quy mô lớn thường áp dụng chiến lược sao lưu 3-2-1: 3 bản sao của dữ liệu, được lưu trữ trên 2 loại phương tiện khác nhau và 1 bản sao được lưu trữ tại một vị trí ngoại tuyến. Ngoài ra, việc thường xuyên kiểm tra và thử nghiệm quá trình phục hồi dữ liệu là cần thiết để đảm bảo rằng các bản sao lưu hoạt động hiệu quả khi cần thiết.
Kiểm soát truy cập
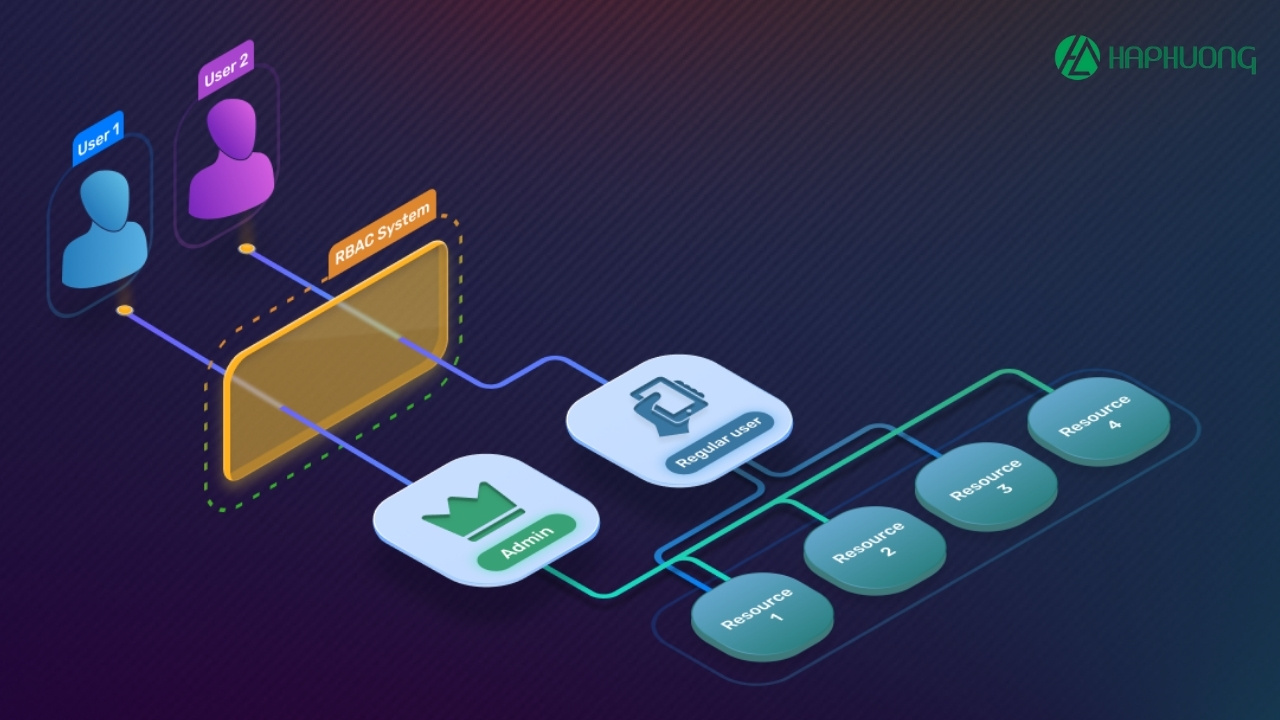
Kiểm soát truy cập là một trong những biện pháp bảo mật cơ bản để bảo vệ dữ liệu. Chỉ những người có quyền truy cập hợp lệ mới có thể truy cập vào dữ liệu nhạy cảm. Điều này có thể được thực hiện thông qua việc sử dụng mật khẩu mạnh, xác thực hai yếu tố (2FA), và các phương thức kiểm soát truy cập dựa trên vai trò (Role-Based Access Control – RBAC).
- Mật khẩu mạnh: Một mật khẩu mạnh nên bao gồm ít nhất 12 ký tự, kết hợp giữa chữ cái thường, chữ cái hoa, số và ký tự đặc biệt. Mật khẩu không nên liên quan đến thông tin cá nhân dễ đoán như tên, ngày sinh, hoặc địa chỉ. Ngoài ra, mật khẩu cần được thay đổi định kỳ và không nên sử dụng lại cho nhiều tài khoản.
- Xác thực hai yếu tố (2FA): 2FA yêu cầu người dùng cung cấp hai thông tin xác thực khác nhau trước khi có thể truy cập vào tài khoản hoặc hệ thống. Thông thường, 2FA kết hợp giữa mật khẩu và một yếu tố khác như mã OTP (One-Time Password) gửi qua SMS hoặc email hoặc xác thực sinh trắc học (vân tay, nhận diện khuôn mặt).
- Kiểm soát truy cập dựa trên vai trò (RBAC): RBAC là một phương pháp quản lý quyền truy cập cho phép cấp quyền dựa trên vai trò của người dùng trong nhóm.. Việc phân quyền chặt chẽ giúp giảm thiểu rủi ro truy cập trái phép.
Giám sát và phát hiện xâm nhập
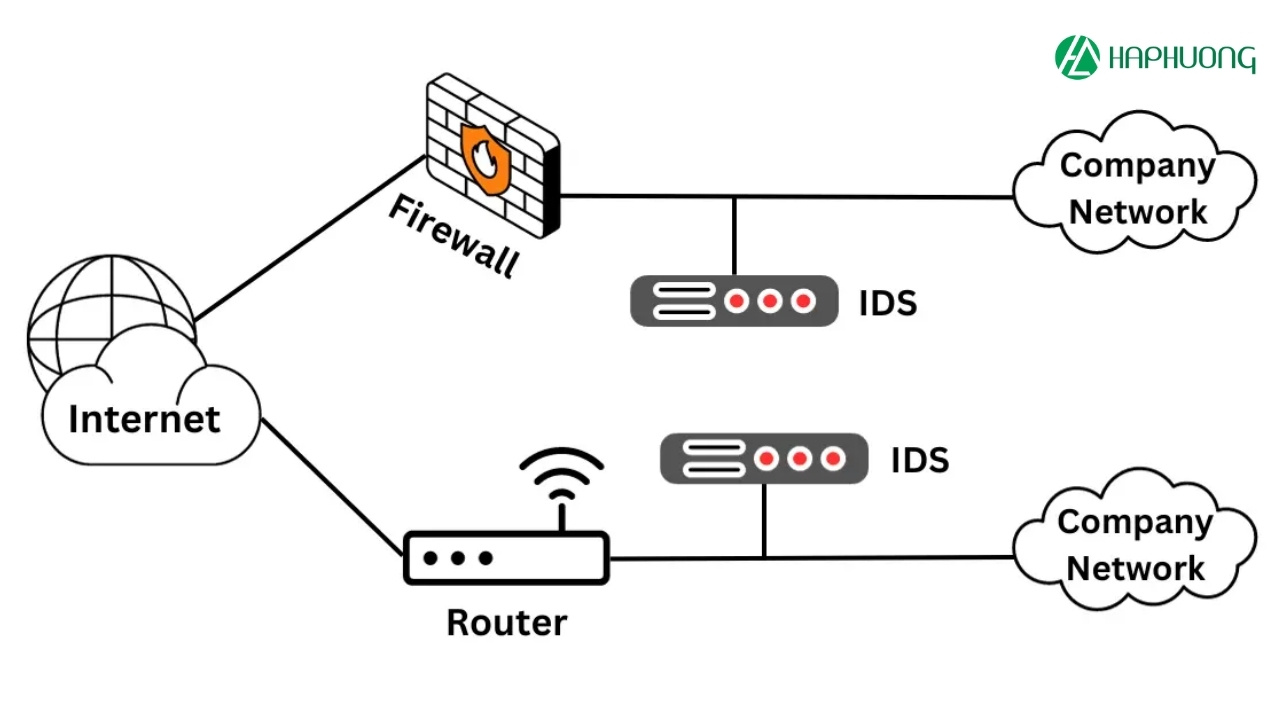
Giám sát hệ thống và phát hiện xâm nhập (Intrusion Detection Systems – IDS) là một phần quan trọng trong việc bảo vệ dữ liệu. Hệ thống giám sát liên tục giúp phát hiện các hoạt động đáng ngờ, tấn công mạng hoặc truy cập trái phép vào dữ liệu.
Hệ thống giám sát có thể bao gồm các công cụ như firewall, IDS/IPS (Intrusion Prevention Systems) và hệ thống ghi nhật ký (log). IDS giúp phát hiện các dấu hiệu xâm nhập bằng cách phân tích lưu lượng mạng và báo cáo các sự kiện bất thường. Ngoài ra, các công nghệ tiên tiến như machine learning và trí tuệ nhân tạo (AI) có thể được sử dụng để tự động phân tích các mẫu dữ liệu và phát hiện các mối đe dọa mới nhất.
Đào tạo và nâng cao nhận thức về an ninh
Đầu tư vào đào tạo an ninh mạng không chỉ là một khoản chi phí mà còn là một khoản đầu tư thông minh khi trang bị cho người dùng kiến thức và kỹ năng cần thiết để bảo vệ dữ liệu, các doanh nghiệp có thể giảm thiểu rủi ro bị tấn công, bảo vệ dữ liệu và đảm bảo tính liên tục trong hoạt động kinh doanh. Những vụ tấn công mạng như WannaCry và NotPetya đã cho thấy hậu quả nghiêm trọng của việc không chú trọng vào vấn đề này. Mất dữ liệu khách hàng, gián đoạn hoạt động kinh doanh và tổn hại đến uy tín là những rủi ro mà không một doanh nghiệp hay tổ chức nào muốn đối mặt
Các chương trình đào tạo cần được cập nhật định kỳ để đảm bảo doanh nghiệp nắm bắt được các mối đe dọa mới nhất và cách đối phó với chúng. Việc kết hợp đào tạo với các bài kiểm tra và mô phỏng các tình huống thực tế giúp nâng cao hiệu quả của chương trình.
Sử dụng công nghệ bảo mật tiên tiến
Công nghệ bảo mật không ngừng phát triển để đối phó với các mối đe dọa ngày càng tinh vi. Các giải pháp bảo mật hiện đại như Zero Trust, bảo mật dựa trên đám mây (Cloud Security), và quản lý bảo mật thông tin và sự kiện (SIEM) đang trở nên phổ biến.
- Zero Trust: Zero Trust là mô hình bảo mật không tin tưởng bất kỳ ai, kể cả những người đã có quyền truy cập vào mạng nội bộ. Mọi thiết bị, người dùng, và ứng dụng đều phải được xác thực và kiểm tra trước khi có thể truy cập vào tài nguyên của doanh nghiệp. Zero Trust giúp giảm thiểu rủi ro từ các mối đe dọa bên trong và bên ngoài.
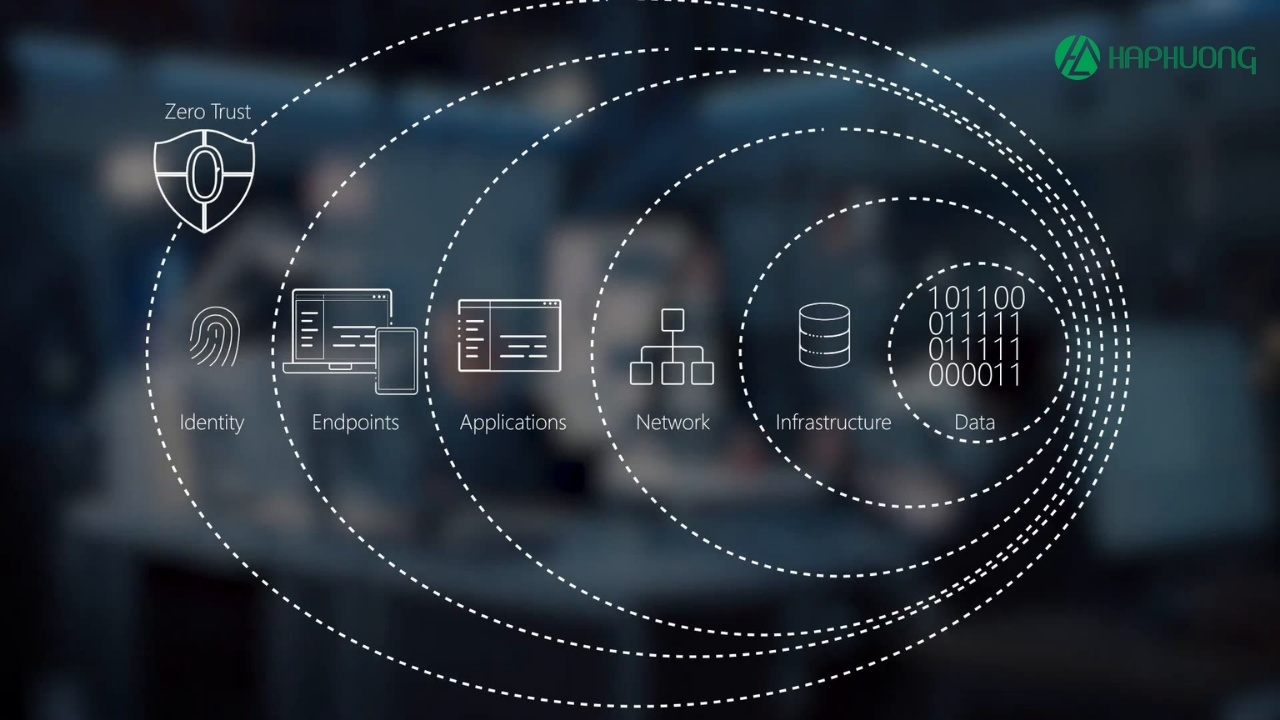
- Bảo mật dựa trên đám mây: Sự gia tăng của công nghệ đám mây, bảo mật dựa trên đám mây trở thành một phần không thể thiếu trong chiến lược bảo vệ dữ liệu. Các giải pháp như mã hóa đám mây, kiểm soát truy cập và quản lý danh tính giúp bảo vệ dữ liệu trên môi trường đám mây.
- Quản lý bảo mật thông tin và sự kiện (SIEM): SIEM là một hệ thống tập trung giúp thu thập, phân tích, và báo cáo các sự kiện an ninh từ nhiều nguồn khác nhau. SIEM cung cấp một cái nhìn toàn diện về trạng thái an ninh của tổ chức và giúp phát hiện các mối đe dọa tiềm ẩn.
Thực hiện kiểm tra bảo mật thường xuyên
Kiểm tra bảo mật định kỳ là một biện pháp cần thiết để đảm bảo những biện pháp bảo vệ dữ liệu vẫn còn hiệu quả và phù hợp với các mối đe dọa hiện tại. Kiểm tra bảo mật bao gồm việc rà soát các lỗ hổng bảo mật, kiểm tra sự tuân thủ với các tiêu chuẩn an ninh và thử nghiệm xâm nhập (penetration testing).
Thử nghiệm xâm nhập là quá trình mô phỏng các cuộc tấn công mạng để kiểm tra khả năng phòng thủ của hệ thống. Kết quả của các cuộc kiểm tra giúp doanh nghiệp, tổ chức phát hiện các điểm yếu và thực hiện các biện pháp khắc phục kịp thời.
Ngoài ra, tổ chức cũng cần theo dõi các thông tin về các mối đe dọa mới nhất và cập nhật các biện pháp bảo mật để đối phó với chúng như cập nhật phần mềm, vá lỗi (patching), và cải thiện các quy trình bảo mật.
Tuân thủ các quy định và tiêu chuẩn bảo mật
Cuối cùng, để bảo vệ dữ liệu một cách toàn diện, các tổ chức cần tuân thủ các quy định và tiêu chuẩn bảo mật liên quan. Các quy định như GDPR (General Data Protection Regulation) của châu Âu, HIPAA (Health Insurance Portability and Accountability Act) của Mỹ, hay Luật An ninh mạng của Việt Nam đều đặt ra các yêu cầu cụ thể về bảo vệ dữ liệu cá nhân và bảo mật thông tin.
Tuân thủ các quy định này chỉ giúp tổ chức tránh được các hình phạt pháp lý mà còn nâng cao uy tín và niềm tin của khách hàng. Để tuân thủ hiệu quả, tổ chức cần thực hiện các biện pháp bảo mật phù hợp, đào tạo nhân viên, và kiểm tra định kỳ.
Sản phẩm đề xuất

Tổng kết
Bảo vệ dữ liệu an toàn và hiệu quả là một nhiệm vụ phức tạp và đòi hỏi sự kết hợp của nhiều biện pháp khác nhau. Từ việc xác định và phân loại dữ liệu, mã hóa, sao lưu, kiểm soát truy cập, đến giám sát và phát hiện xâm nhập, tất cả đều đóng vai trò quan trọng trong việc bảo vệ thông tin. Đồng thời đào tạo nhân viên, sử dụng công nghệ tiên tiến, và tuân thủ các quy định pháp luật cũng là những yếu tố không thể thiếu. Hi vọng những thông tin mà Hà Phương nêu trên sẽ giúp ích bạn đọc cải thiện và bảo vệ dữ liệu được an toàn, hiệu quả nhất.







